
密码学与证书 / 系统课时
看懂密钥生成过程
看懂密钥生成过程
Ed25519 的 32 字节 seed 不会直接作为公钥乘法的整数。本篇按哈希、位裁剪、标量乘法和点编码拆解密钥生成,并使用公开测试向量检查字节规则,让你分清 seed、秘密标量与库里的私钥对象。
学习目标
- 解释 seed 如何产生秘密标量和签名前缀。
- 按小端与位裁剪规则核对公开测试材料。
- 区分算法内部秘密与库定义的私钥存储布局。
从随机 seed 开始
生产密钥由密码学安全随机源生成 32 字节 seed。不要先产生一个任意整数再强行编码,也不要把口令补齐到 32 字节作为 seed。若需从口令派生秘密,应设计独立的派生和威胁模型;本课不把它当作普通密钥生成方法。
算法先计算 seed 的 SHA-512,得到 64 字节。前半经过位裁剪形成秘密标量 ,后半称为 prefix,参与确定性签名。prefix 同样属于秘密,不能因为它不是“私钥字段”就打印到日志或发给验证方。
位裁剪后的值参与点乘
裁剪清除前半首字节的低三位,清除末字节最高位,并设置末字节次高位。随后按小端解释这 32 字节,得到 ;公钥点为 ,导出时再压缩编码为 32 字节。RFC 8032 密钥生成
裁剪不是“把 seed 的某些位变成固定值”,而是处理哈希后的前半。也不要先按大端解释再操作位,否则得到完全不同的标量。操作位置与字节序共同决定结果,程序里应该显式说明两者。
低三位清零意味着该整数是 8 的倍数,最高两位规则则固定了标量的位范围。它们是标准参数设计的一部分,不是额外熵的来源。裁剪会减少某些位的自由度,却不允许应用因此降低原始 seed 的随机质量。
如果需要比较两个系统派生的密钥,应比较公钥原始编码,而不是比较内部标量打印格式。相同整数可以用不同宽度、字节序或前导零表示;库对外的标准公钥编码才是互操作的稳定观察点。
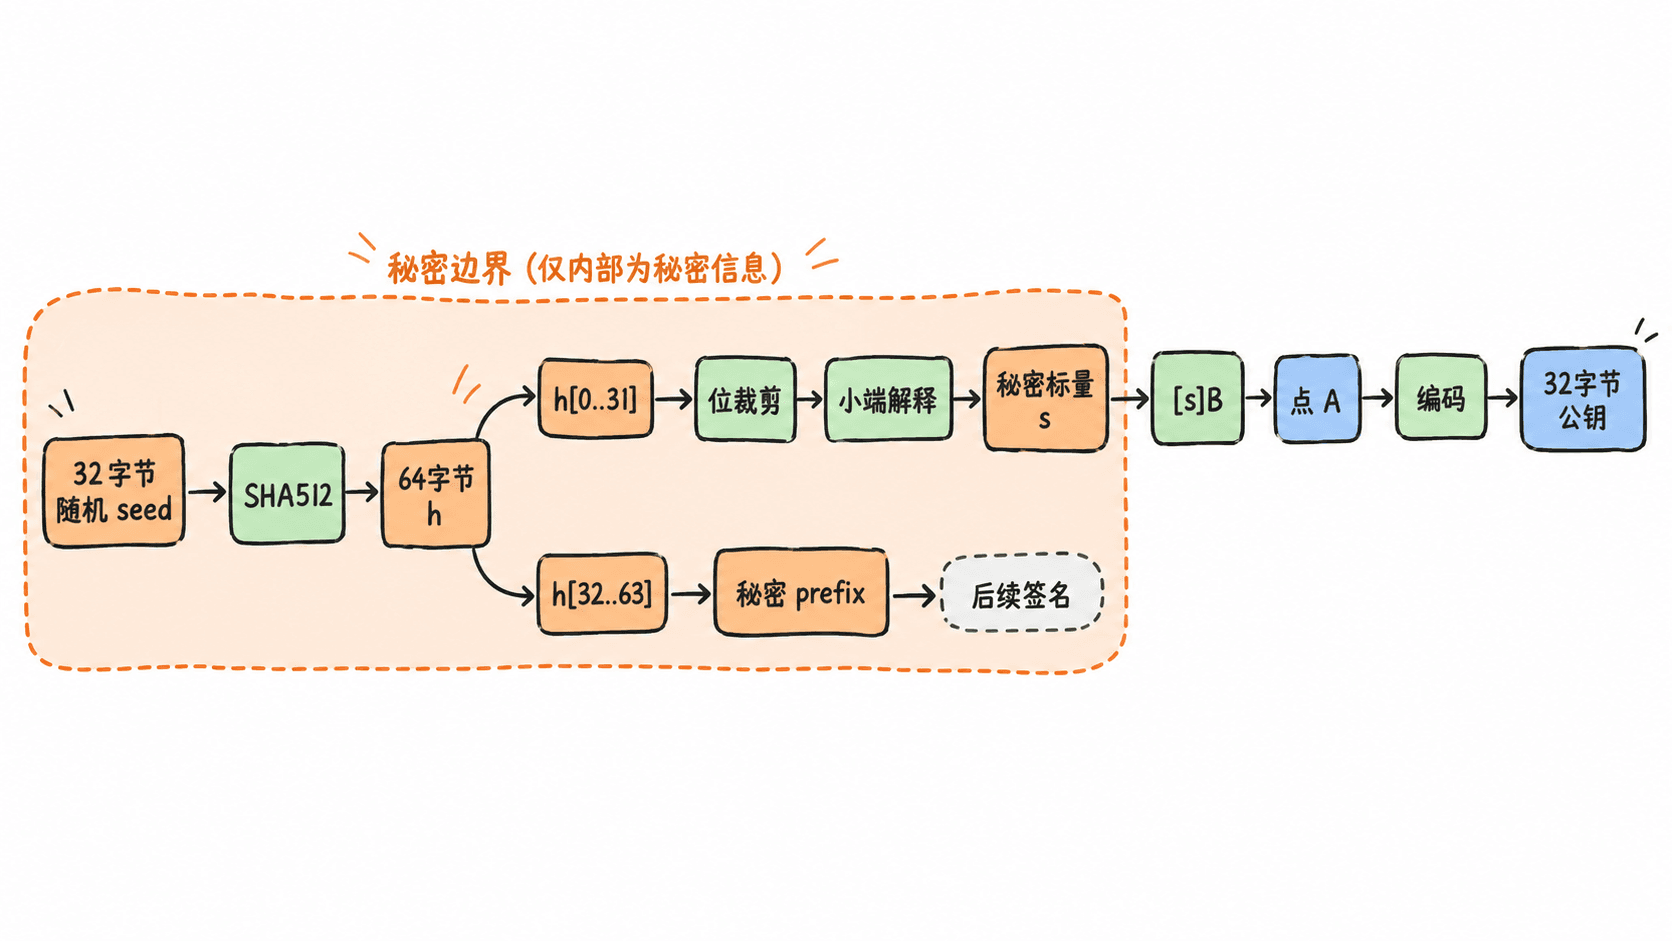
用公开向量核对生成规则
以下完整教学程序保存为 key-derivation.cjs,执行 node key-derivation.cjs。seed 与公钥取自 RFC 8032 的第一个公开测试向量,任何人都知道其私钥。程序只检查哈希和裁剪,并让 Node.js 完成真实公钥派生,不实现曲线乘法。
const { createHash, createPrivateKey, createPublicKey } = require('node:crypto');

const seed = Buffer.from(
  '9d61b19deffd5a60ba844af492ec2cc44449c5697b326919703bac031cae7f60', 'hex');
const expectedPublic = 'd75a980182b10ab7d54bfed3c964073a0ee172f3daa62325af021a68f707511a';
const digest = createHash('sha512').update(seed).digest();
const scalarBytes = Buffer.from(digest.subarray(0, 32));
// 裁剪对象是哈希前半,不是原始seed。
scalarBytes[0] &= 248;
scalarBytes[31] &= 127;
scalarBytes[31] |= 64;
// 固定DER头仅用于此RFC 8410最小测试夹具,非通用容器解析器。
const privateDer = Buffer.concat([
  Buffer.from('302e020100300506032b657004220420', 'hex'), seed]);
const privateKey = createPrivateKey({ key: privateDer, format: 'der', type: 'pkcs8' });
const publicJwk = createPublicKey(privateKey).export({ format: 'jwk' });
console.log('hash bytes:', digest.length);
console.log('low three cleared:', (scalarBytes[0] & 7) === 0);
console.log('top pattern:', scalarBytes[31] >> 6);
console.log('public matches:', Buffer.from(publicJwk.x, 'base64url').toString('hex') === expectedPublic);
预期输出:
hash bytes: 64
low three cleared: true
top pattern: 1
public matches: true
最高两位为二进制 01,所以右移六位得到 1。这个检查验证位规则与公开公钥,未证明自行写的点乘实现安全。测试向量 seed 只能用于测试,不能出现在任何实际身份的注册记录中。
排查公钥不一致时,顺序应是 seed 字节是否相同、哈希输入是否恰好 32 字节、裁剪是否在正确半区、字节序是否正确、最终是否使用标准点编码。不能只比较屏幕上的十六进制串,因为一端可能对文本字符计算了哈希,另一端对解码后的字节计算哈希。
不同私钥长度并不矛盾
RFC 的私钥输入可用 32 字节 seed 描述;库可能保存更多材料。libsodium 的 64 字节 secret key 包含 seed 和公钥,不能把它当作 SHA-512 的 64 字节摘要,也不能凭长度推断其他库采用相同布局。libsodium 密钥提取接口
交换密钥时优先使用标准容器或官方导出函数,明确“seed”还是“库私钥”。不要把 PKCS#8 文件最后 32 字节当作所有情况下都可靠的 seed 提取方法;可选字段、加密容器和不同表示会破坏这种捷径。
密钥生成的各步骤并非独立可替换的插件。换哈希、改裁剪或改变点编码会生成另一个方案。数学拆解帮助核对实现与格式,生产生成仍应交给库的密钥生成入口。
秘密标量在点乘意义下可以按子群阶等价,但 seed 并没有相同的约化规则。把 seed 当作整数对 取模后重新编码,会改变哈希输入,从而改变标量、prefix 和公钥;这不是合法的格式转换。