
密码学与证书 / 系统课时
设计完整认证架构
设计完整认证架构
完整认证系统需要同时管理可信密钥、确定的消息字节、请求新鲜性和业务权限。本篇把这些责任分配到客户端、认证入口与业务服务,明确故障和轮换的传播路径,形成能指导实现与验收的架构契约。
学习目标
- 为签发、验证、密钥策略和业务执行划定责任边界。
- 设计多副本共享的状态与明确失败路径。
- 用可检验的策略数据约束部署和轮换。
先从威胁与信任边界建模
设想多个受控客户端调用账单 API,攻击者可以观察并复制请求,也可以提交任意网络输入;私钥只由各客户端的签发组件使用。服务端预先注册公钥并绑定主体,不能接受网络请求任意声明的新公钥。
签名覆盖请求动作与正文,时间窗及 nonce 阻止重复接受,授权决定主体可以访问的资源。HTTPS 继续保护传输机密并认证服务端;签名用于消息认证,不能代替 TLS。若客户端本身被攻破且私钥仍可使用,算法也无法判断动作是否代表真实用户意图。
组件之间交换什么
客户端编码器产生明确的签名字节,签发组件返回签名。入口限制请求长度、保存原始正文并解码认证字段;验证器从可信注册表获取主体、算法、公钥和状态,再重建签名字节并验证。
新鲜性组件检查时间与原子消费 nonce,授权组件检查动作和资源权限,业务服务只接收经过认证的主体与已验证消息。审计组件保存有限事件与版本依据,不应收集私钥或完整敏感请求。
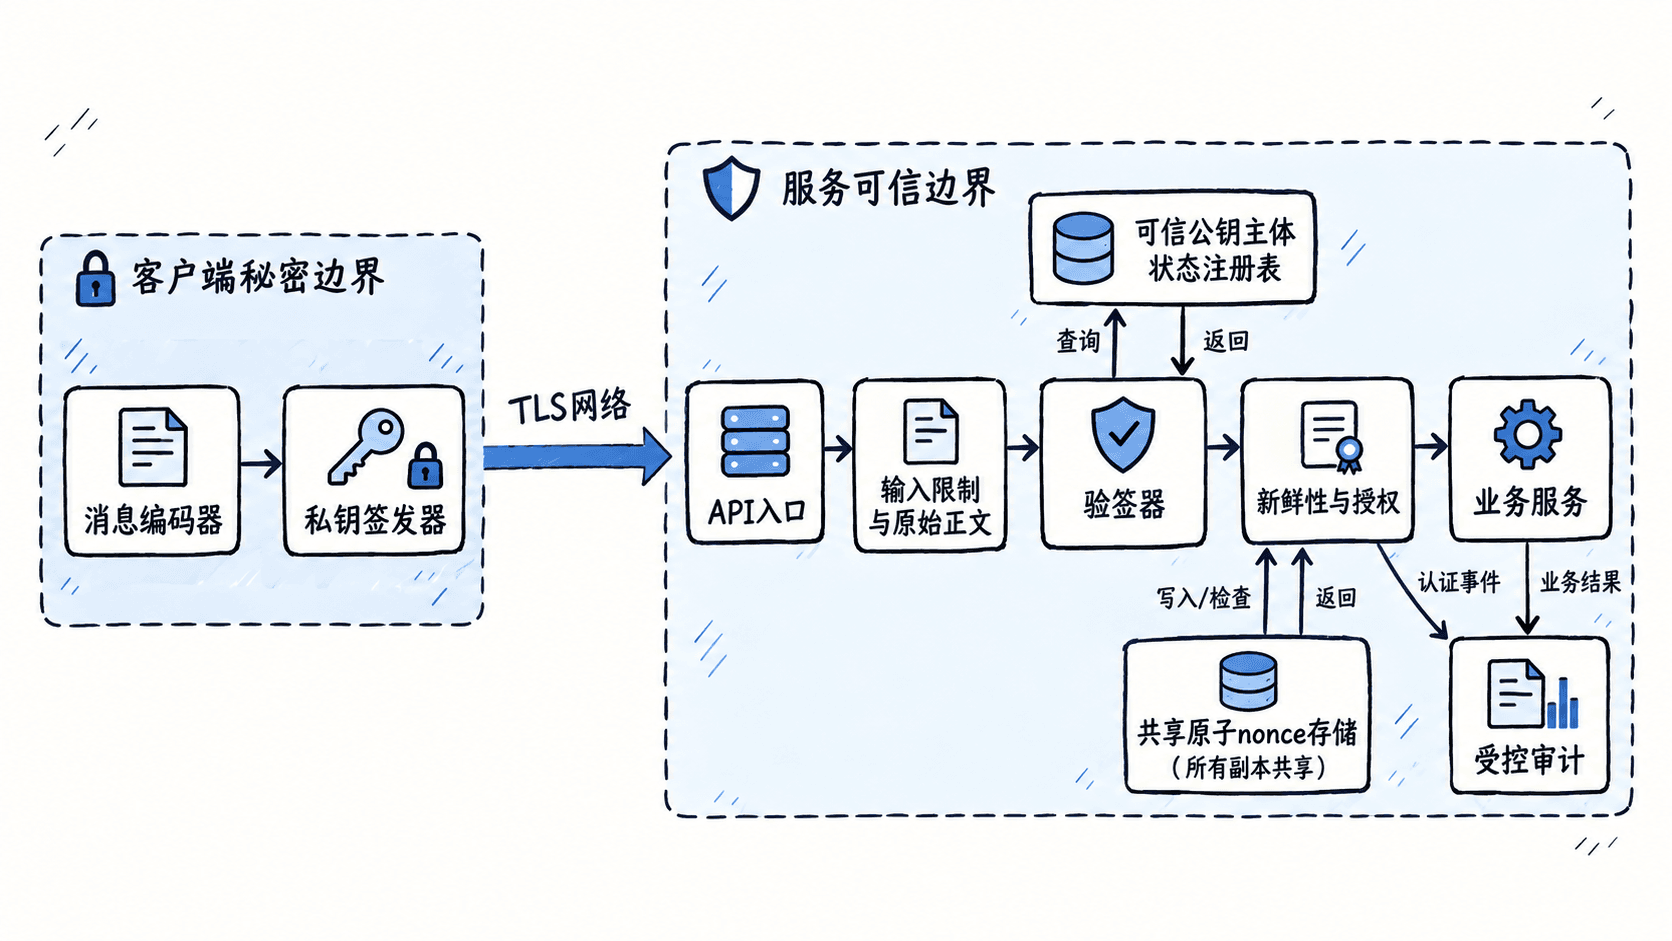
验证完成后保持消息绑定尤其关键。入口不能哈希一份正文、授权另一份对象、最终再解析第三份数据。应从同一份有界原始正文解析一次,将明确主体、资源与字段一起传给处理器,避免验证与执行发生偏移。
把策略写成可校验数据
以下是设计数据示例,字段由应用自己的策略加载器解释,并不是某个现成网关可直接读取的配置。实现应拒绝未知字段、错误类型和不合理范围,再在启动与发布验收时校验策略版本。
{
  "protocolVersion": 1,
  "acceptedAlgorithm": "Ed25519",
  "audience": "billing-api",
  "maxAgeSeconds": 30,
  "maxFutureSeconds": 5,
  "replayStateScope": "all-replicas",
  "keyStateMaxStalenessSeconds": 10
}
预期结果:所有验证副本采用相同版本、受众和时间规则;nonce 消费跨副本原子共享,超过认可新鲜度的密钥状态不再继续放行。验证方法是在不同副本发送同一认证包,并模拟撤销状态过期,检查业务执行次数与拒绝结果。
这些数字只是教学策略,不是推荐所有业务照搬。窗口根据时钟偏差、网络延迟与风险要求确定;密钥状态新鲜度决定撤销最慢传播时间。nonce 到期需覆盖完整可接受时间段,并考虑边界秒和存储到期粒度。
状态与故障怎样影响接受
公钥缓存可以降低注册表查询成本,但必须保留版本和状态更新时间。公钥字节没变不代表权限没变;撤销信息过期时继续用缓存,可能使已经取消的身份仍被接受。制定不可用时的拒绝策略及恢复目标。
nonce 存储应提供原子创建与合理保留周期,不能由每个副本独立维护“未见”判断。只有认证、授权和策略检查均通过才消费 nonce,消费成功之后才执行业务。对于昂贵验签前的限流,也要明确限制对象与资源上限。
消费后执行失败是必须处理的状态。认证包已经用过,客户端重新签发新包并携带同一业务幂等标识,业务根据持久化状态返回既有结果或恢复操作。不要把 nonce 存储与业务数据库分开的两步宣称为一个事务。
轮换和验收沿组件传播
轮换先让注册表发布新公钥并确认验证缓存就绪,再切换客户端签发。旧密钥保持有限验证窗口后退出;紧急撤销可以立即阻断。检查策略、缓存和客户端升级是否兼容,防止发布顺序制造大量认证失败。
验收覆盖有效请求、目标和正文篡改、并发重放、过期时间、撤销传播及依赖故障。每项都检查业务没有错误执行,同时记录协议、密钥与运行时版本。HTTP 组件与安全边界可对照 RFC 9421继续细化。
架构完成的标准是每个接受决定都有明确负责人和证据,每个依赖故障都有定义行为。算法只处于其中一个节点;将信任、状态和业务一致性纳入同一条链路,才能获得可运营的认证系统。