
密码学与证书 / 系统课时
为什么选择 Ed25519 签名
为什么选择 Ed25519 签名
为消息增加签名,首先要解决谁有权签发、接收方如何验证,以及密钥是否容易安全使用。本篇以服务发布配置为例,说明 Ed25519 的工程优势,并划清它不能提供的保护,帮助你判断是否值得采用。
学习目标
- 解释 Ed25519 在密钥长度和签名生成方面的特点。
- 区分签名有效、身份可信与操作被授权三个结论。
- 根据接收方能力决定是否采用该算法。
从配置发布问题出发
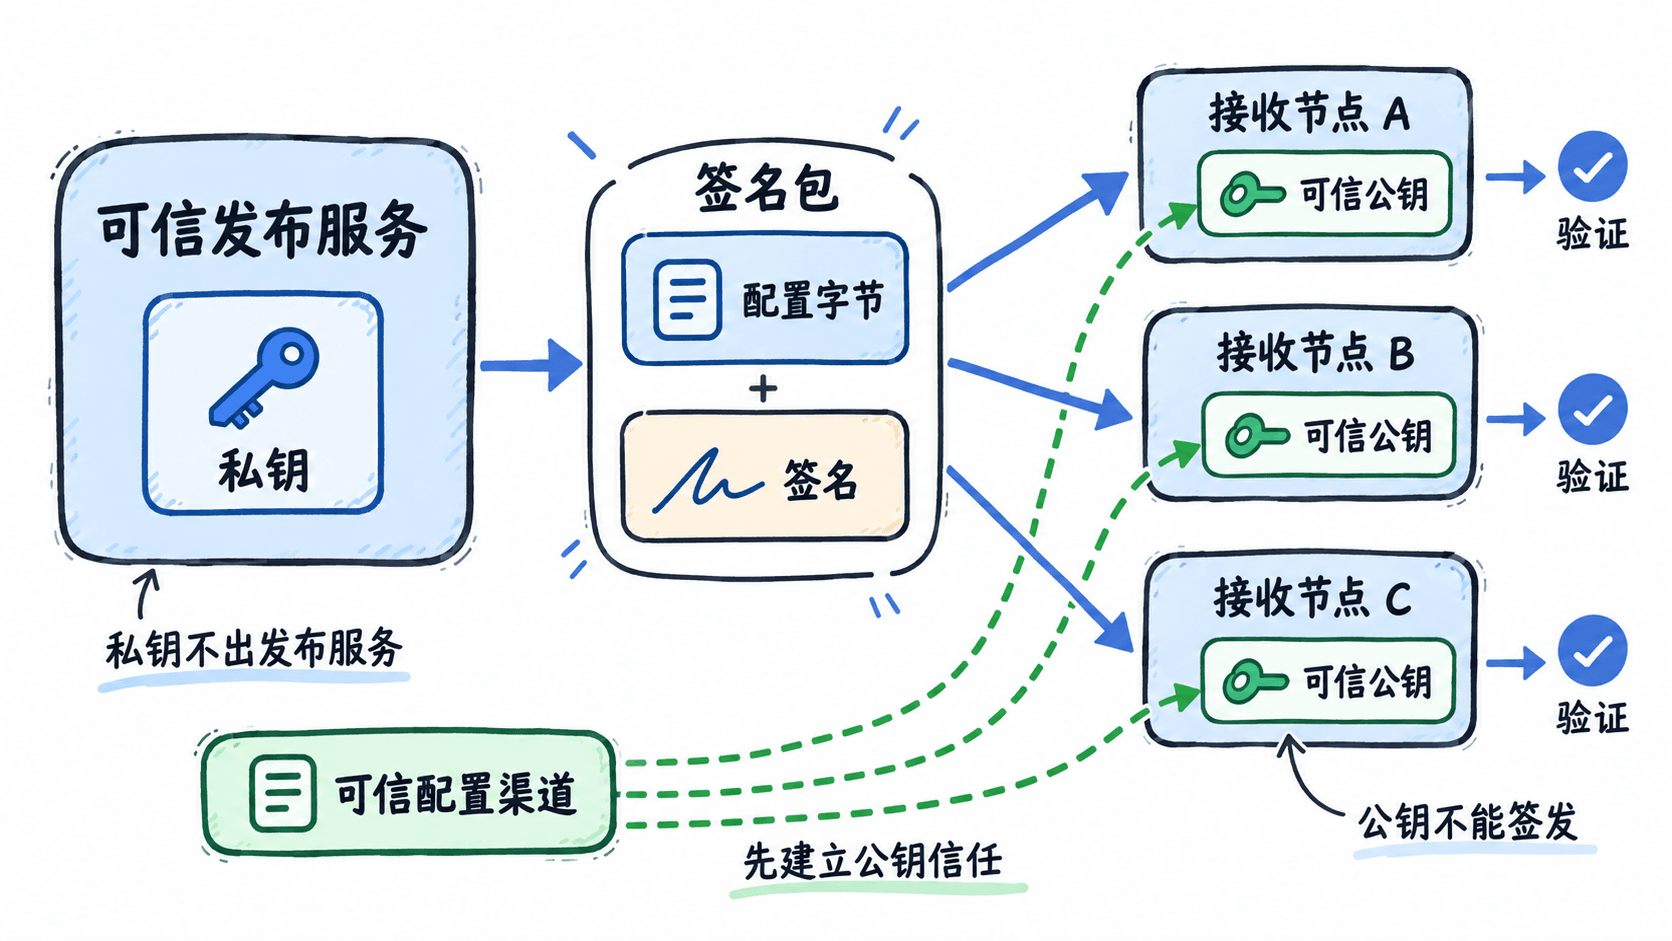
假设发布服务生成配置,多个业务节点只负责读取。若所有节点共享一个 MAC 密钥,任何节点被攻破后都可能伪造配置。使用数字签名可以让发布方保有私钥,节点只保存公钥;验证能力因此不自动变成签发能力。
接收方验证的是消息字节与签名是否匹配。要把它解释为“可信发布服务的配置”,还必须事先绑定发布服务和公钥。若攻击者同时替换配置、公钥与签名,数学验证可以成功,业务信任却已经失效。
为什么工程上容易使用
Ed25519 的原始公钥为 32 字节,签名为 64 字节;其设计目标约为 128 位经典安全强度。固定长度便于接口限制和持久化设计,但 PEM、DER、Base64 都会增加长度,不能用文件长度判断原始密钥长度。RFC 8032
常规 Ed25519 签名由密钥和消息确定,无须应用在每次签名时提供新的随机 nonce。这减少了错误使用随机数的机会;生成最初的密钥仍然需要密码学安全随机源。不能拿用户名、时间戳或普通随机函数替代密钥生成器。
成熟实现还会处理点编码和秘密相关运算。对应用开发者,优势是把密码学细节封装成生成、签名、验证三个接口。算法的设计特点不能替代实现审计、依赖更新或秘密保护,也不意味着任意实现天然抵抗侧信道。
验证成功还缺少什么
签名不会隐藏配置内容,也不会阻止别人复制一个有效签名。若配置只能使用一次,系统还需版本号、有效期或使用记录;若内容属于机密,传输和存储还需保密机制。把“完整性”直接当作“保密性”会让设计漏掉真正的需求。
权限同样在算法之外。受信任的服务可能有权签发测试配置,却没有权改变生产配置。接收方应根据密钥标识找到所属主体,再检查环境、资源和操作权限,最后才把验证结果用于业务执行。
先验证生态再作选择
适合采用的条件是接收方支持 Ed25519、能可靠分发公钥、希望把签发和验证权限分开。已经依赖特定硬件或既有协议的系统,应先验证该环境能否导入、使用和轮换这种密钥,不要仅凭算法名称决定迁移。
性能需要在目标运行时测量签名、验证及整体请求成本。网络、编码和密钥服务调用可能比密码运算更耗时。选型时先确认安全边界,再比较实测成本,才能把短密钥和方便的 API 转化为可维护的系统。