
密码学与证书 / 系统课时
生成密钥并保存格式
生成密钥并保存格式
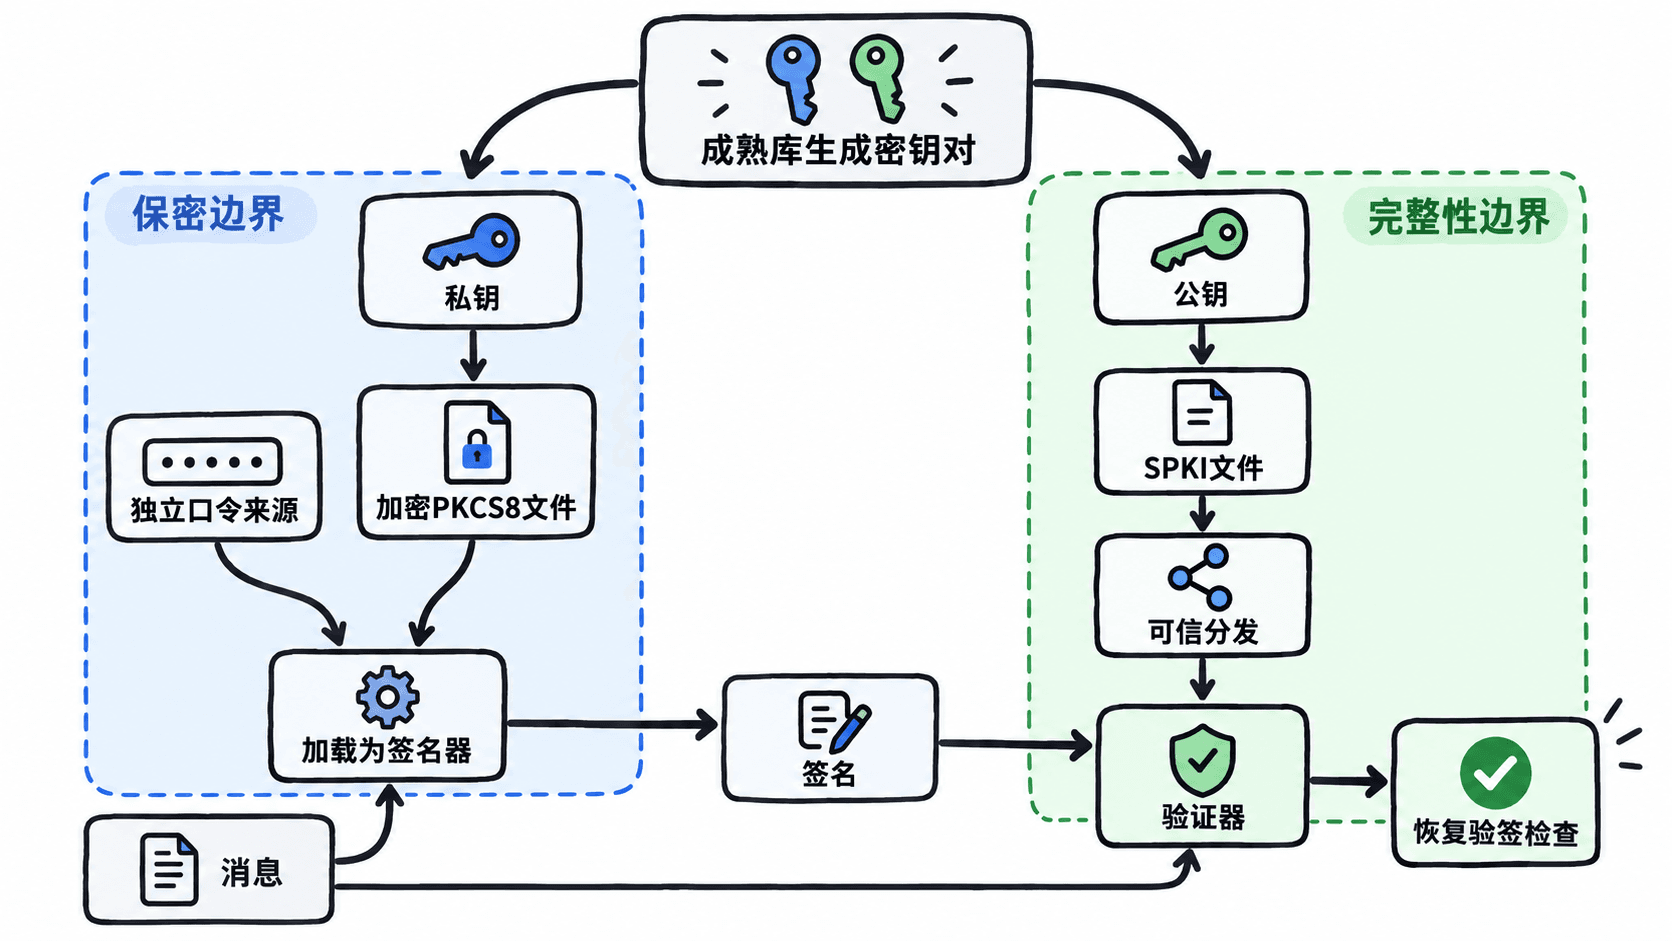
密钥能生成,不代表保存后还能正确使用。本篇将临时 Ed25519 密钥导出为加密 PKCS#8 私钥和 SPKI 公钥,再从文件恢复并完成签名验证,让你确认生成、存储和读取使用的是同一份密钥材料。
学习目标
- 用成熟库生成 Ed25519 密钥并选择标准容器。
- 区分加密私钥文件、公钥文件和原始字节。
- 通过恢复后的签名验证检查保存流程。
选定两种保存容器
私钥通常使用 PKCS#8,公钥通常使用 SPKI。DER 是二进制编码,PEM 是带边界标签的文本表示;同一密钥换一种表示并不会产生新密钥。Ed25519 的算法标识和容器规则由 RFC 8410规定,不应把任意 32 字节数据直接当作 PEM 文件导入。
加密 PKCS#8 保护文件中的秘密,需要解密口令才能加载。口令与文件放在同一位置会削弱这层保护;文件访问控制、备份和日志策略也不能因此省略。公钥虽不保密,但其完整性决定验证方信任谁。
保存后重新读取验证
以下完整程序保存为 save-keys.cjs,执行 node save-keys.cjs。它在当前目录创建 demo-key-store,使用独占写入避免覆盖已有文件;口令是公开教学值,不能用于生产。重复运行前请使用一个新的练习目录。
const { generateKeyPairSync, createPrivateKey, createPublicKey,
  sign, verify } = require('node:crypto');
const { mkdirSync, writeFileSync, readFileSync } = require('node:fs');

const { privateKey, publicKey } = generateKeyPairSync('ed25519');
const passphrase = 'teaching-only-passphrase';
mkdirSync('demo-key-store', { recursive: true });
// 使用标准容器;加密口令只用于展示恢复流程。
const secretPem = privateKey.export({ type: 'pkcs8', format: 'pem',
  cipher: 'aes-256-cbc', passphrase });
const publicPem = publicKey.export({ type: 'spki', format: 'pem' });
writeFileSync('demo-key-store/private.pem', secretPem, { flag: 'wx' });
writeFileSync('demo-key-store/public.pem', publicPem, { flag: 'wx' });
// 重新加载文件,不能只验证尚留在内存中的原始对象。
const restoredPrivate = createPrivateKey({
  key: readFileSync('demo-key-store/private.pem'), passphrase });
const restoredPublic = createPublicKey(readFileSync('demo-key-store/public.pem'));
const message = Buffer.from('storage check');
console.log('encrypted PEM:', secretPem.startsWith('-----BEGIN ENCRYPTED PRIVATE KEY-----'));
console.log('restored type:', restoredPrivate.asymmetricKeyType);
console.log('round trip:', verify(null, message, restoredPublic,
  sign(null, message, restoredPrivate)));
预期输出:
encrypted PEM: true
restored type: ed25519
round trip: true
实际文件内容每次不同,不打印私钥或口令。若出现 EEXIST,说明练习目录已有文件;这是独占写入的保护结果,不应为了通过示例而在业务目录删除旧密钥。解密失败则先检查口令来源与文件完整性。
把公钥分发纳入流程
保存时同时记录密钥标识、算法、用途与创建状态。公钥可以通过可信配置或受认证的注册流程发布,接收方固定认可的主体关系。私钥文件名与公钥文件名相近,不是它们属于同一对密钥的证据。
生产保存还要解决生命周期
部署前检查运行账户能读取所需私钥,其他账户无法读取;Windows 应使用实际 ACL 策略,不能把类 Unix 的权限位当作已经生效的保证。备份、临时文件和崩溃诊断也可能成为秘密副本,必须纳入访问范围。
读取器应检查 asymmetricKeyType 并绑定用途,避免错误文件被当成任意可用密钥。密钥丢失会影响签发能力,密钥泄露则需要撤销并更换。加密保存和恢复验签只是基础闭环,不能替代轮换与事件处置设计。
恢复验证应在发布公钥前执行,并核对已登记的公钥指纹。若私钥与公钥文件来自不同生成批次,两个文件都能单独解析,却无法完成签名验证;这个问题不能靠修改文件标签修复,应找回匹配的密钥对。
轮换时为新密钥分配新标识,先让验证方获得公钥,再切换签发方。避免反复覆盖同名文件导致缓存仍持有旧公钥。记录密钥版本比依赖文件修改时间更可靠,也能支持明确的回滚与撤销。