
游戏客户端架构 / 系统课时
加入事件和延迟命令
加入事件和延迟命令
攻击命中可能连续引发扣血、死亡判定、实体销毁和新实体生成。如果系统直接互相调用,查询遍历过程中就可能改变实体集合。本节把跨阶段通知与结构修改分离,搭建一条可验证、可扩展的 ECS 更新链路。
学习目标
- 区分行为事件、业务请求和实体结构变化命令的职责。
- 用阶段事件队列与命令缓冲隔离系统,避免查询失效和递归触发。
- 验证死亡事件只触发一次,并在安全提交点完成生成和销毁。
先切开事件与结构变化
ECS 的 System 应依据组件执行职责明确的批处理,而不是在 AttackSystem 中直接调用 HealthSystem,再由后者调用 SpawnSystem。这类调用会把执行顺序藏进代码,还可能让一次攻击在同一调用栈内反复触发其他逻辑。
事件用于报告已经发生的事实,例如 Hit(target, damage)、Died(entity);SpawnRequest(hp) 则是等待处理的业务请求。事件或请求的载荷只放消费者需要的标识、数据及必要序号,不要直接携带可能在下一阶段失效的组件对象引用。
结构命令用于更改实体组成,例如创建实体、销毁实体、添加或移除组件。对已有 Health 值做扣减不是结构变化,只要 DamageSystem 独占写权限就能在该阶段完成;但新增或删除实体必须先记录到 CommandBuffer,等查询结束再提交。
为跨阶段处理设定封口和屏障
固定步开始时,由战斗系统产出一批命中事件。进入伤害阶段后,消费者读取这批已封口的事件,更新生命值;若生命值首次降到零或以下,就写入下一阶段的死亡事件,并将该实体标记为待死亡,防止同帧后续命中重复发出死亡通知。
生成处理逻辑将 SpawnRequest 转成创建命令,死亡处理逻辑将 Died 转成销毁命令。二者都不立即修改正在遍历的存储。直到所有依赖旧实体集合的查询结束,调度器才执行结构屏障,依次回放命令,并让后续系统读取新实体集合。
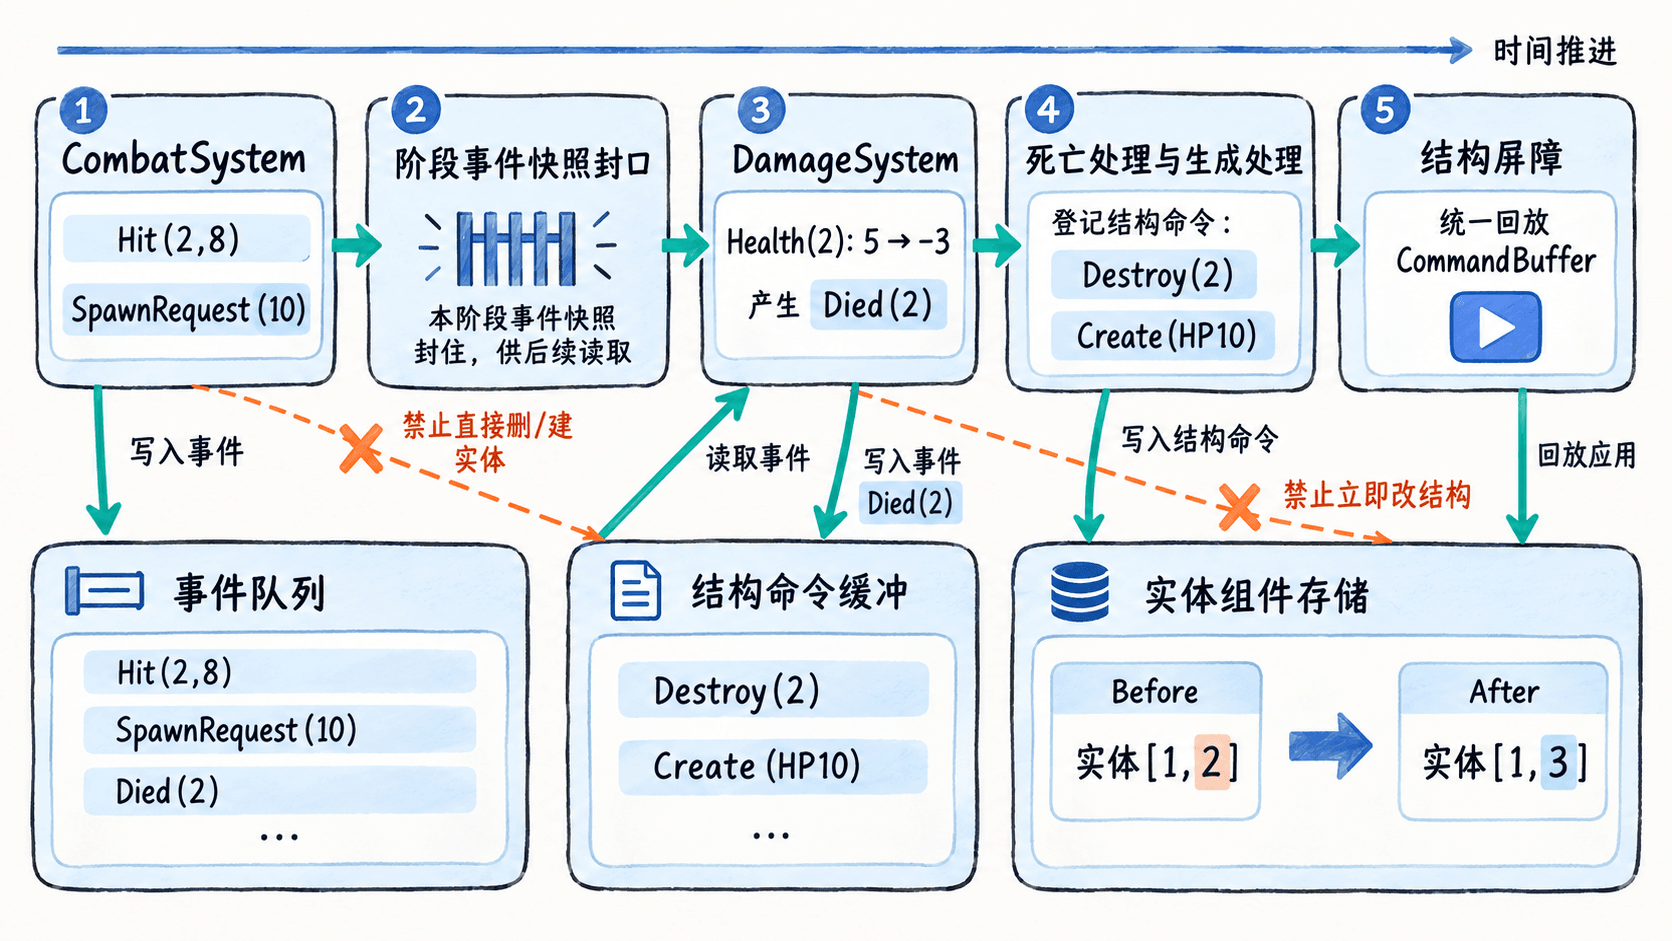
需要明确两种边界:事件封口保证本阶段消费的事件集合不会被回调临时扩张;结构屏障保证查询不会在迭代时遇到实体增删。若消费者又产生事件,将它放进指定的下一阶段队列,避免无界递归分发。
跑通命中、死亡和生成
以下是可用 Python 3 直接运行的最小 ECS 行为模型。health 代表实体的生命值组件表,incoming 是本阶段输入快照,death_events 是下一阶段事件,commands 是待提交的结构操作。把代码保存为 .py 文件后执行即可。
from dataclasses import dataclass

@dataclass(frozen=True)
class Hit:
    target: int
    damage: int

@dataclass(frozen=True)
class SpawnRequest:
    hp: int

@dataclass(frozen=True)
class Died:
    entity: int

def main():
    health = {1: 20, 2: 5}
    next_entity_id = 3
    incoming = [Hit(2, 8), Hit(2, 1), SpawnRequest(10)]
    death_events = []
    commands = []
    dying = set()

    # 命中阶段仅修改组件值,不增删实体
    for event in incoming:
        if isinstance(event, Hit):
            if event.target not in health or event.target in dying:
                continue
            health[event.target] -= event.damage
            if health[event.target] <= 0:
                dying.add(event.target)
                death_events.append(Died(event.target))
        elif isinstance(event, SpawnRequest):
            commands.append(("create", event.hp))

    # 死亡阶段只登记销毁命令,实体结构稍后统一改变
    for event in death_events:
        commands.append(("destroy", event.entity))

    print("提交前:", sorted(health))
    for operation, value in commands:
        if operation == "create":
            health[next_entity_id] = value
            next_entity_id += 1
        elif operation == "destroy":
            health.pop(value, None)
    print("提交后:", sorted(health.items()))
    print("死亡事件数:", len(death_events))

if __name__ == "__main__":
    main()
预期输出:
提交前: [1, 2]
提交后: [(1, 20), (3, 10)]
死亡事件数: 1
两次命中都指向实体 2,但第一次已使它进入待死亡集合,因此只产生一个死亡事件。结构提交前仍能查询到实体 2;提交后实体 2 被销毁,新实体 3 才进入组件表。这正是事件处理与结构提交分开的可观察证据。
给真实项目补上安全边界
示例用列表表达事件阶段,用二元组表达命令;项目里应为事件定义明确类型、生产阶段和消费阶段,并由调度器统一拥有队列与命令缓冲,而不是让任意系统随时调用 flush()。
还要处理以下容易遗漏的情况:
- 重复消息:待死亡标记只阻止重复死亡通知,不能替代网络命中的幂等校验。如果同一命中可能重传,应按命中唯一序号去重,否则目标尚未死亡时可能被重复扣血。
- 过期目标:跨帧事件消费前检查实体仍存在且版本匹配;仅有整数 ID 时,要防止 ID 被回收复用后误伤新实体。
- 命令冲突:同帧对同一实体既增删组件又销毁时,明确命令合并和优先级;必要时按系统阶段、实体 ID、事件序号稳定排序。
- 并发生产:多个任务不要无保护地写同一个动态事件列表。每个任务先记录局部事件,再在屏障处按确定顺序合并。
验收时分别构造单次命中、同帧多次命中、目标已销毁和同帧生成四种输入,核对事件数量、提交前后的实体集合及系统读取顺序。只要跨阶段行为只通过事件通信、结构修改只在安全点生效,就能在不增加系统直接依赖的前提下继续扩展战斗逻辑。