
架构与系统设计 / 系统课时
用架构规则守住依赖方向
用架构规则守住依赖方向
服务边界一旦只停留在架构图上,新增代码很容易通过一次“方便的调用”重新耦合。这里把层间依赖、跨上下文访问和公开接口约束写成可执行规则,让越界在合并代码前就被发现。
学习目标
- 把依赖方向和上下文边界转成可自动检查的规则
- 用 ArchUnit 在测试阶段阻止典型越界依赖
- 设计既能长期执行、又不过度束缚实现细节的规则
先把边界写成可判定条件
架构规则必须回答“什么代码可以依赖什么代码”。例如订单上下文可以公开 order.api 给外部调用,但 order.domain、order.persistence 都是内部实现;领域层只能依赖自身和通用基础类型,不能反向依赖应用层或基础设施层。
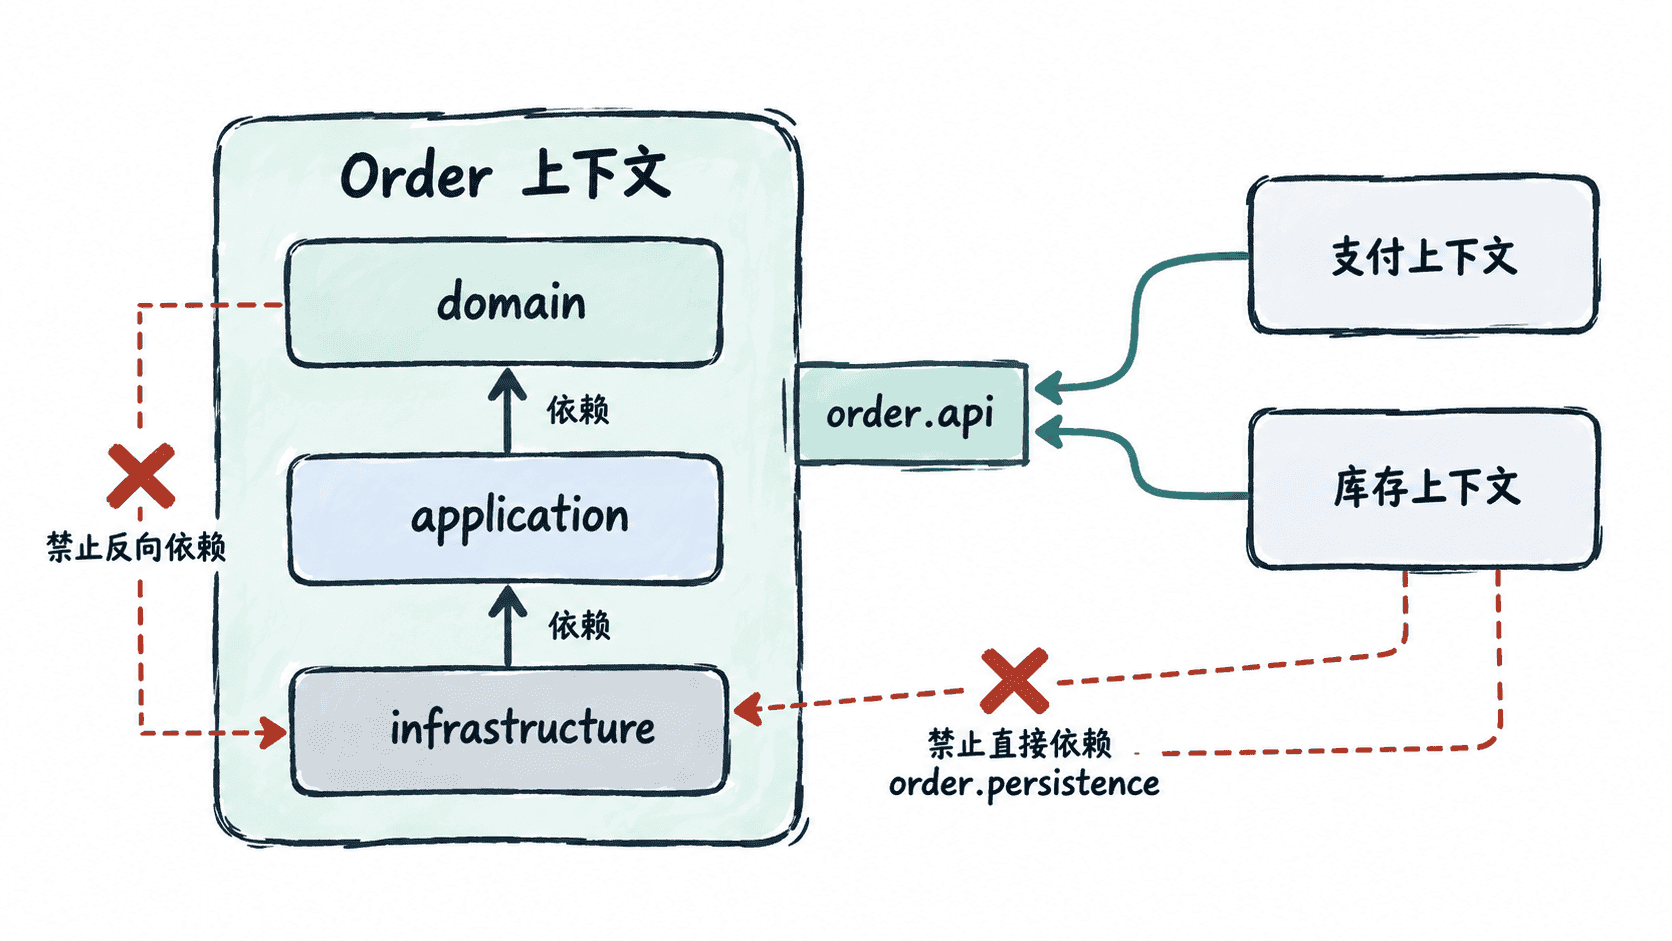
规则应优先覆盖高破坏性的依赖:跨上下文直连内部包、领域层依赖技术实现、绕过公开接口访问仓储或数据库对象。至于类名、方法长度、包内的小型重构,不应混进边界规则,否则团队会为了“过检查”而对规则失去信任。
用 ArchUnit 固化依赖方向
下面示例使用 ArchUnit。若项目尚未引入它,先在 pom.xml 的 <dependencies> 中加入以下片段;这是片段示例,依赖现有 Maven Java 项目。
<dependency>
    <groupId>com.tngtech.archunit</groupId>
    <artifactId>archunit-junit5</artifactId>
    <version>1.3.0</version>
    <scope>test</scope>
</dependency>
随后把测试类放到测试源码中,并把包名模式替换为项目实际命名。它同时检查领域层依赖方向,以及订单上下文的内部包不能被其他上下文直接引用。
package com.acme.architecture;

import static com.tngtech.archunit.lang.syntax.ArchRuleDefinition.noClasses;

import com.tngtech.archunit.core.importer.ImportOption;
import com.tngtech.archunit.junit.AnalyzeClasses;
import com.tngtech.archunit.junit.ArchTest;
import com.tngtech.archunit.lang.ArchRule;

@AnalyzeClasses(
    packages = "com.acme.shop",
    importOptions = ImportOption.DoNotIncludeTests.class
)
class BoundaryRulesTest {

    @ArchTest
    static final ArchRule domain_must_not_depend_on_outer_layers =
        noClasses().that().resideInAPackage("..domain..")
            .should().dependOnClassesThat()
            .resideInAnyPackage("..application..", "..infrastructure..");

    @ArchTest
    static final ArchRule order_internal_packages_are_not_public =
        noClasses().that().resideOutsideOfPackage("..order..")
            .should().dependOnClassesThat()
            .resideInAnyPackage(
                "..order.domain..",
                "..order.persistence..",
                "..order.infrastructure.."
            );
}
执行测试:
mvn -q -Dtest=BoundaryRulesTest test预期结果:没有越界依赖时命令退出码为 0;若有人从其他上下文直接引用 order.persistence,测试会失败并列出违反规则的依赖关系。日志中的具体类名和路径取决于实际项目。
<无越界时无错误输出,进程退出码为 0>把检查放进代码合并路径
规则只有自动执行才有治理价值。最合适的触发点通常是单元测试阶段和 CI 的必过检查:开发者本地可快速得到反馈,远端流水线再阻止未执行测试或绕过本地钩子的提交进入主分支。
边界规则应该和代码一起版本化。若确实发生架构迁移,应通过修改规则、记录迁移理由和删除旧例外来完成,而不是长期加入“临时白名单”。例外一旦没有到期条件,就会变成新的隐式依赖。
避免把规则写得过细
好的规则约束方向,不锁死实现。比如“领域层不得依赖基础设施层”能保护模型独立性;“领域层不得出现任何第三方库”则可能误伤时间、集合或验证等无害依赖。对于每条规则,都应能说明它保护的是哪个业务边界,以及违反后会造成什么耦合成本。
当依赖方向、公开入口和禁止访问都能在提交阶段自动验证时,服务边界就不再依赖团队记忆,而成为持续演进过程中可执行的设计约束。