
架构与系统设计 / 系统课时
用绞杀者模式迁移能力
用绞杀者模式迁移能力
绞杀者模式不要求一次替换整个遗留系统,而是在旧系统前保留稳定入口,让新服务逐步接管选定业务能力。本节以低风险接口为切口,完成流量分流、能力迁移、验证和退路设计,避免大爆炸式重写。
学习目标
- 选择适合第一批迁移的业务切口并定义清晰验收边界
- 通过入口路由让新旧系统在迁移期同时工作
- 用监控、回退和数据所有权控制渐进迁移风险
从可独立验证的小切口开始
第一批迁移不要选择最核心、跨模块事务最多的能力。更合适的是调用边界清楚、输入输出稳定、流量可单独识别且失败后容易退回旧系统的功能,例如客户资料查询、通知发送或独立报表。
切口不能只按代码目录选择。真正需要回答的是:哪一段业务请求可以从入口开始完整交给新实现处理,并且不需要在执行途中频繁回到旧系统修改内部状态。能够形成这种闭环,才具备渐进迁移价值。
让入口决定请求去向
绞杀者模式通常在客户端与遗留单体之间加入网关、反向代理或已有 API Gateway。尚未迁移的路径继续进入旧系统,已迁移路径则转发给新服务。客户端保持原入口,因此迁移顺序不会扩散成所有调用方同时改造。
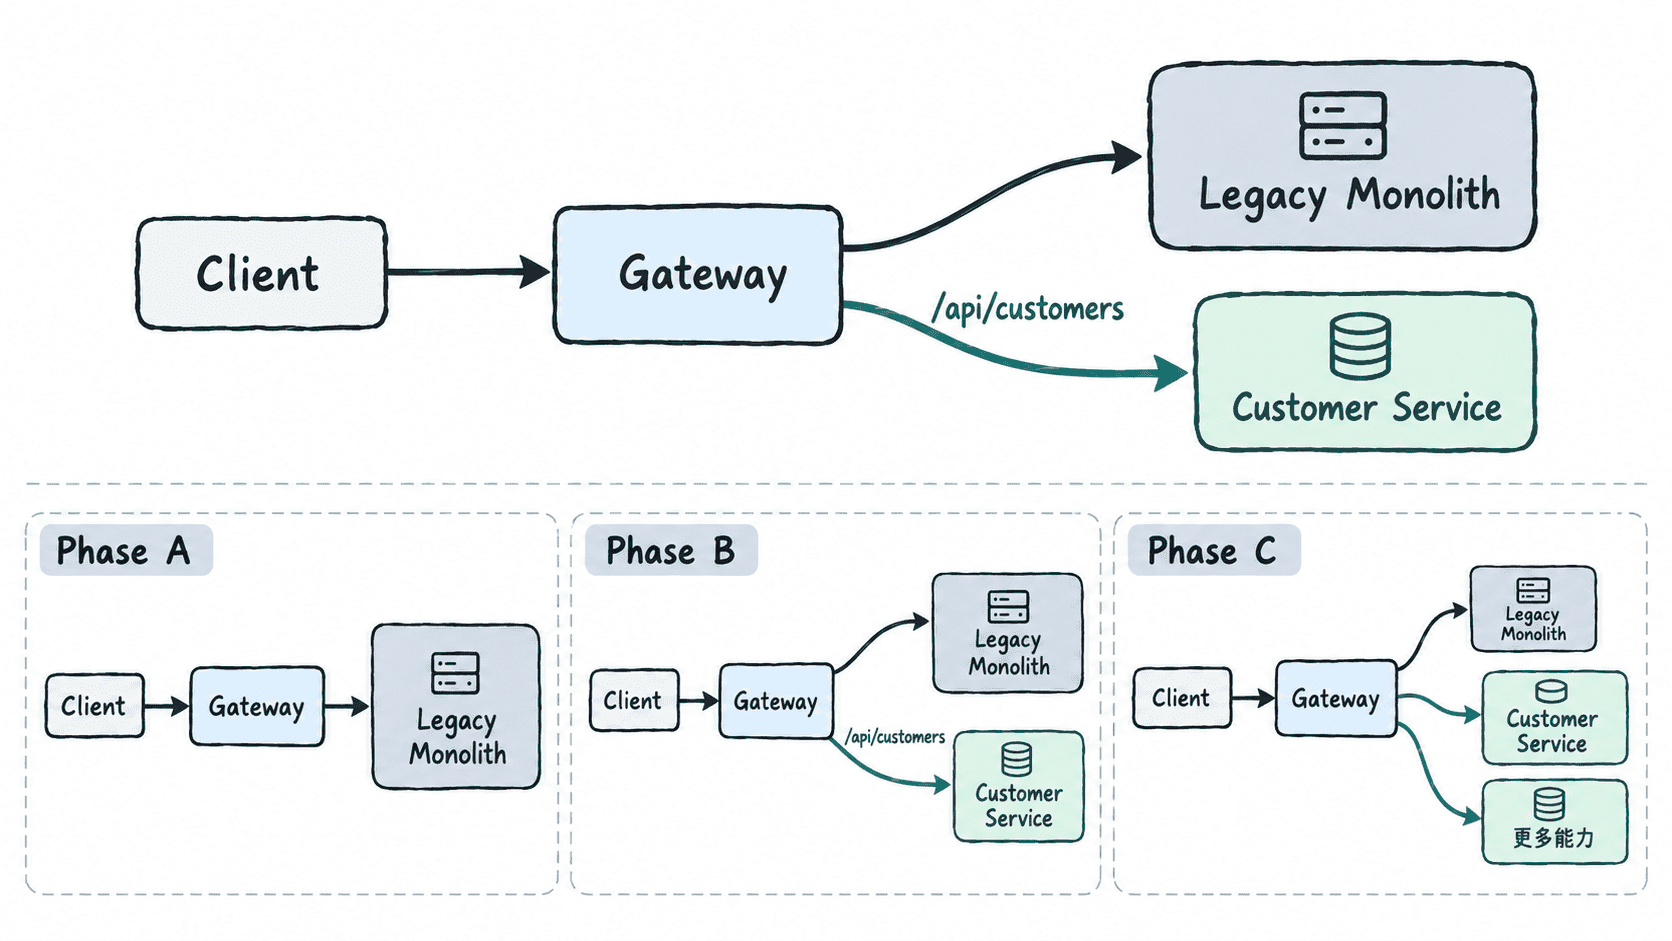
片段示例:下面用 Nginx 表示最小路由思路,实际环境也可以由云网关或服务网关承担。将 <PORT> 替换为实际监听端口后再应用配置。
upstream legacy_app {
    server 127.0.0.1:<PORT>;
}

upstream customer_service {
    server 127.0.0.1:<PORT>;
}

server {
    listen <PORT>;

    location /api/customers/ {
        proxy_pass http://customer_service;
    }

    location / {
        proxy_pass http://legacy_app;
    }
}
这段配置的生效行为很明确:客户能力进入新服务,其他路径继续由遗留单体处理。生产环境还需要补充 TLS、超时、请求头、日志和健康检查等配置,但不要把这些基础设施细节与业务迁移边界混为一谈。
应用配置前可以先检查语法。将 <PATH> 替换为实际配置文件路径。
nginx -t -c "<PATH>"预期输出
nginx: the configuration file <PATH> syntax is ok
nginx: configuration file <PATH> test is successful
不同安装方式显示的完整路径可能不同,但应同时看到语法检查和配置测试成功。
迁移能力而不是复制代码
新服务接管路径后,不应简单复制旧代码并长期共享同一套内部表结构。先识别这个能力真正拥有的数据,再决定迁移期如何读写。短期可以通过旧系统提供的接口获取尚未迁出的信息,但应避免新服务直接依赖遗留数据库的内部表,因为这种做法会把代码耦合变成数据耦合。
如果新旧系统必须暂时共享某些事实,要为这种过渡关系设置退出条件。例如客户服务先读取旧系统中的账户等级,待账户能力迁出后改为调用稳定接口或订阅事件,而不是让临时数据库查询永久存在。
每一步都要有验证和退路
流量切换前先建立旧实现的基线指标,包括成功率、延迟和关键业务结果。新服务上线后先承接可控流量,并对同一业务指标进行比较。出现错误率上升、数据不一致或依赖超时时,应能把对应路由重新指回旧系统,而不是回滚整个迁移计划。
缩小旧系统直到可以删除
绞杀者模式的完成标准不是新服务数量变多,而是旧系统承担的业务能力持续减少。每迁出一块能力,都应同步删除旧入口、旧实现和不再需要的数据写路径,避免形成两个长期并存的事实来源。
当剩余能力已经没有继续保留单体的价值时,再移除最后的路由和部署单元。整个过程中,最重要的控制点始终是一次只迁移可验证的边界:入口可切换、结果可观测、失败可回退、旧能力可删除。