
AI Agent / 系统课时
制定团队落地规范
制定团队落地规范
团队使用 Claude Code 的难点不在于“每个人都会不会提问”,而在于共享规则、安全边界、代码审查、度量和版本维护是否一致。本课给出一套可落库、可审查、可逐步收紧的治理方式,让个人效率不会以团队风险和不可维护配置为代价。
学习目标
- 区分仓库共享配置、个人本地配置与组织强制策略的职责边界
- 建立权限审批、代码审查和敏感信息保护的最小安全基线
- 用使用度量和版本维护清单持续校正规范,而不是一次配置后长期不管
把共享规则放到正确层级
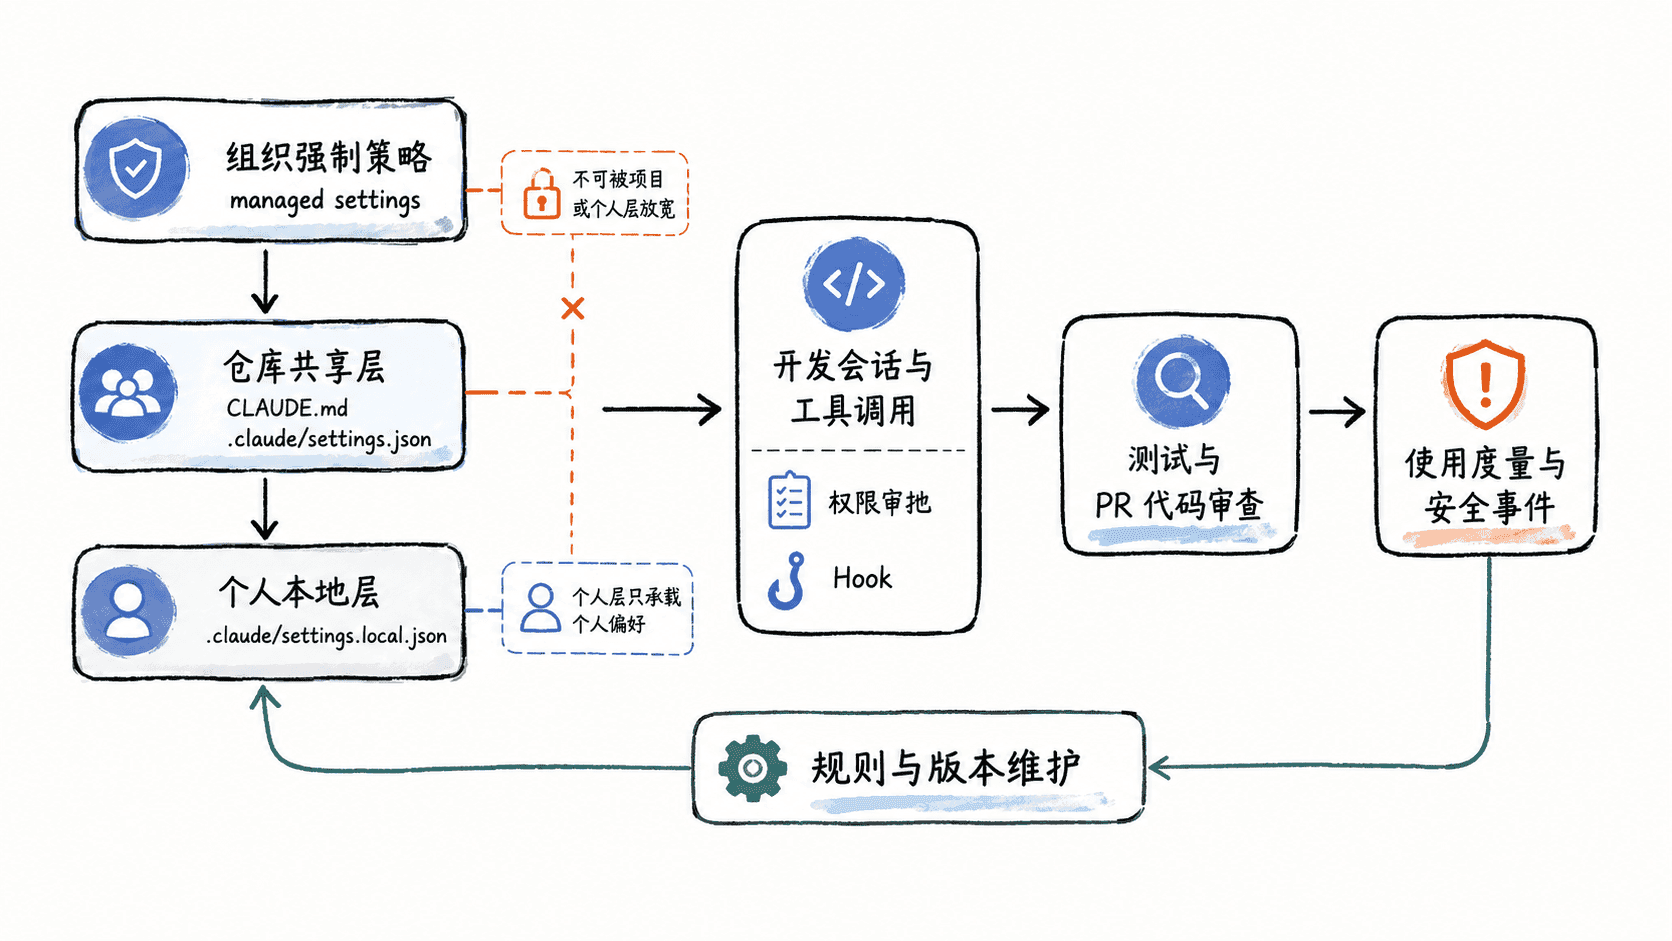
团队规范至少分三层。项目级 CLAUDE.md 用于记录构建命令、代码约定、架构边界和协作流程;.claude/settings.json 适合提交到版本库,统一项目权限、Hooks、插件或必要环境设置;个人例外放在 .claude/settings.local.json,不要把个人授权混进团队配置。
需要真正“不可由开发者自行覆盖”的安全要求,则应由管理员通过 managed settings 下发,而不是只写在 CLAUDE.md。前者是配置边界,后者主要是行为指令;对删除、凭据访问或生产操作这类高风险动作,必须依赖权限规则、沙箱或 Hook 等可执行控制。
建立最小权限基线
不要从“全部允许”开始,再寄希望于代码审查兜底。更安全的做法是:自动放行高频且边界清晰的验证命令;高影响操作每次询问;敏感文件和危险命令显式拒绝。下面是可提交到仓库的片段示例,需按项目实际命令调整:
{
  "permissions": {
    "allow": [
      "Bash(npm test)",
      "Bash(npm run lint)"
    ],
    "ask": [
      "Bash(git push *)"
    ],
    "deny": [
      "Read(.env)",
      "Read(secrets/**)",
      "Bash(rm *)"
    ]
  }
}
生效行为:测试和 lint 命令可按规则执行,git push 需要确认,匹配到的敏感文件读取和危险删除命令会被拒绝。团队应从实际工作流中收集必要命令,逐条放行,而不是用宽泛的 Bash(*) 替代权限设计。
配置后,在 Claude Code 中检查来源和权限:
/status
/permissions
预期输出:
/status:显示当前会话的设置来源等状态信息。
/permissions:列出当前生效的 allow、ask、deny 权限规则及其来源;实际内容以本机和组织策略为准。
如果团队有 managed settings,要特别验证项目配置没有试图放宽组织级限制。任何范围中的 deny 规则都应被视为硬边界,代码库中的 allow 不能拿来“抵消”它。
把 Claude 生成的改动纳入正常审查
Claude Code 不是代码审查流程的替代品。团队应规定:重要改动必须通过现有测试、静态检查和 PR 审查;涉及数据库迁移、认证授权、基础设施、生产配置或依赖升级时,增加明确的人工审批者。审查重点不仅看代码能否运行,还要看 Claude 是否扩大了变更范围、绕过了既有抽象、引入了不必要依赖或修改了安全边界。
共享 CLAUDE.md 可以写清“修改前先读取哪些设计文档”“必须运行哪些验证命令”“禁止自动提交或推送”等协作要求。但这些文字约束不能代替权限控制:真正不允许执行的操作,应落到 deny、ask、沙箱或 Hook。
用度量发现问题而不是给人排名
团队度量应回答三个问题:是否真的被采用、是否提升交付效率、是否带来新的风险。可关注活跃使用、会话量、接受的代码变更、使用成本或 Token、失败重试、权限拒绝和异常高消耗任务等趋势。重点看团队和工作流变化,不要把“提示词次数”或“生成代码行数”直接当成绩效指标。
如果组织已经有可观测平台,可以把 Claude Code 的使用指标接入统一监控;否则先使用产品提供的团队分析能力建立基线。任何度量都应同时配合代码质量、缺陷率和交付周期解释,否则单看使用量很容易鼓励无效调用。
固化版本与规范维护清单
Claude Code、模型和权限能力会持续演进,因此团队规范必须有维护责任人。至少在升级工具版本、修改 shared settings、启用新 MCP 或 Hook、调整默认模型和权限策略时进行评审,并先在小范围仓库验证。
可以把每次变更的最小检查固定为:记录当前 claude --version;审查 CLAUDE.md 与 .claude/settings.json 的差异;验证 /status 和 /permissions;跑核心测试;确认无敏感信息进入版本库;再逐步推广。规范的目标不是限制每个人的用法,而是让共享配置有版本、风险动作有审批、生成代码有审查、使用效果有证据,最终形成可持续的团队闭环。