
AI Agent / 系统课时
接入 GitHub Actions
接入 GitHub Actions
本节把 Claude Code 放进 GitHub Actions,让仓库事件成为自动化入口。完成后,你可以在 Issue 或 Pull Request 中用 @claude 发起分析,也能通过固定 prompt 在 PR、定时任务等事件上自动执行审查或协作任务。
学习目标
- 配置
anthropics/claude-code-action@v1并正确授予仓库权限 - 区分交互模式与自动化模式,选择合适的事件触发方式
- 用 Secret、最小权限和运行限制降低 CI 中的凭据与执行风险
理解两种触发模式
Claude Code GitHub Action 会根据是否提供 prompt 决定运行方式。交互模式省略 prompt,通常由 Issue 或 PR 评论中的 @claude 触发;自动化模式显式提供 prompt,只要工作流事件满足条件就直接执行,不再等待提及。
| 模式 | 典型触发 | prompt |
结果位置 |
|---|---|---|---|
| 交互模式 | Issue/PR 评论 | 省略 | 同一 Issue 或 PR 的评论 |
| 自动化模式 | PR、push、schedule 等 | 必填 | 默认在工作流日志,也可在有相应工具与权限时回写 GitHub |
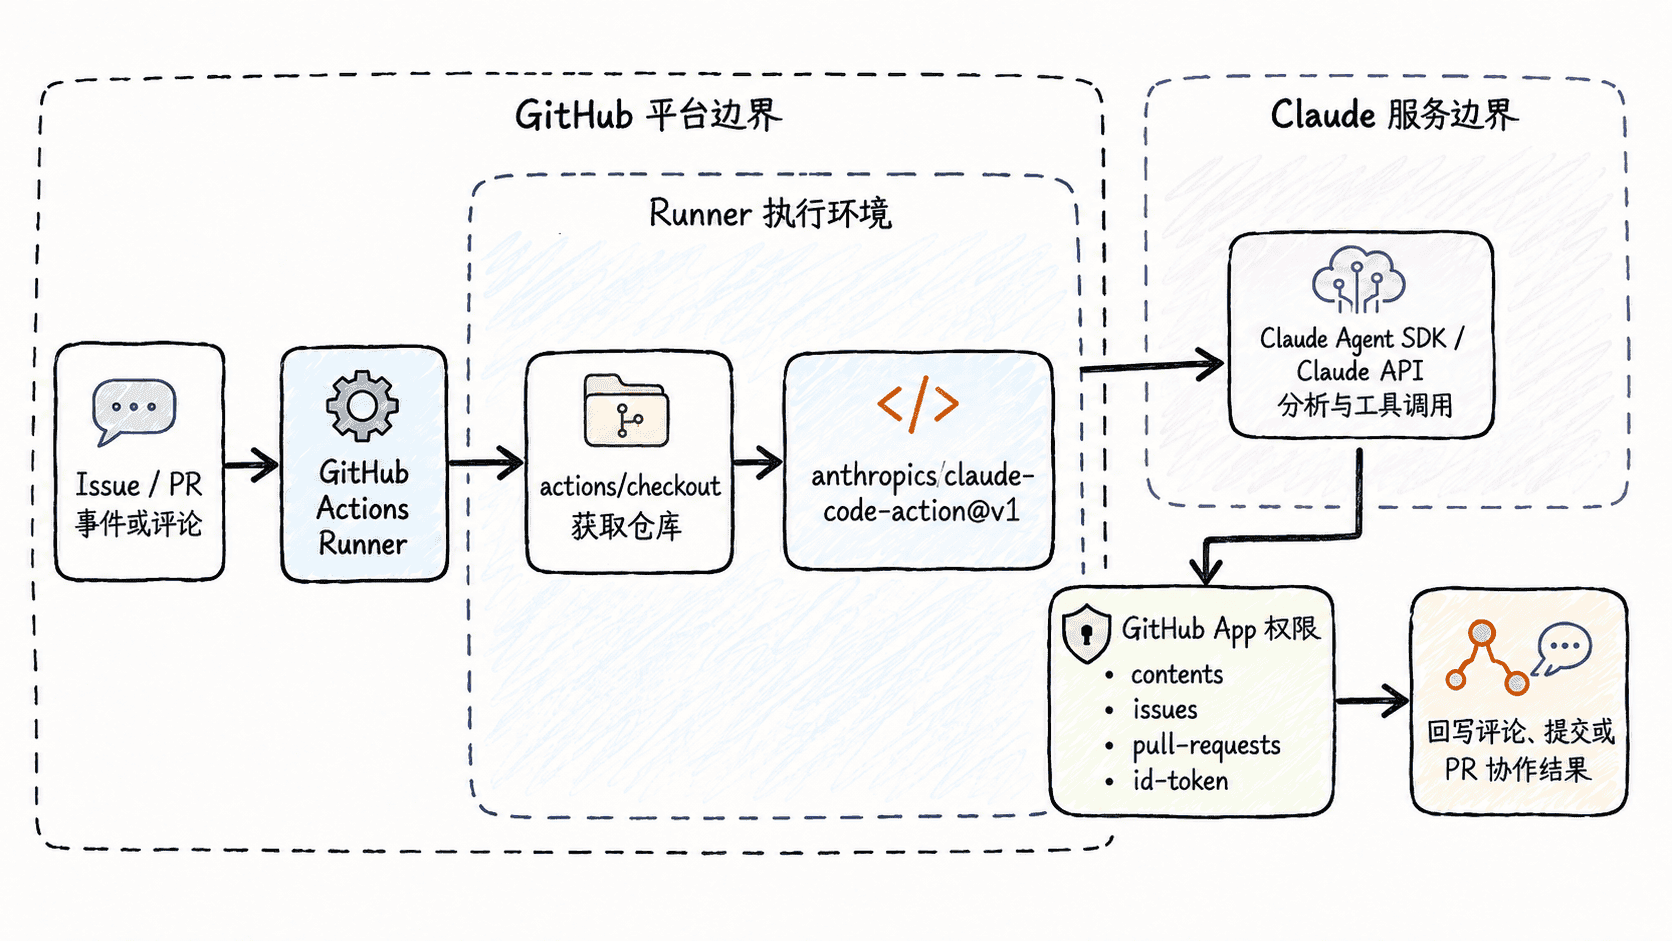
这里最重要的边界是:GitHub 事件只负责“什么时候启动”,而 Action 的输入、Claude Code 权限和 GitHub App 权限共同决定“启动后能做什么”。因此不要仅凭事件名称判断安全范围。
配置最小交互工作流
手动接入前,需要仓库管理员安装 Claude GitHub App,并在仓库 Secret 中保存 ANTHROPIC_API_KEY 或 CLAUDE_CODE_OAUTH_TOKEN。下面使用 API Key,并允许 Claude 读取 CI 结果、评论 Issue/PR,以及在需要时修改仓库内容。
name: Claude Code

on:
  issue_comment:
    types: [created]

jobs:
  claude:
    if: contains(github.event.comment.body, '@claude')
    runs-on: ubuntu-latest
    permissions:
      contents: write
      pull-requests: write
      issues: write
      id-token: write
      actions: read
    steps:
      - uses: actions/checkout@v6
        with:
          fetch-depth: 1
      - uses: anthropics/claude-code-action@v1
        with:
          anthropic_api_key: ${{ secrets.ANTHROPIC_API_KEY }}
生效行为:不含 @claude 的评论不会启动这个 Job;包含完整触发词的评论会进入交互模式。id-token: write 用于 Action 的默认 GitHub App 身份流程,actions: read 让 Claude 能读取相关 CI 运行结果;如果任务只做只读分析,应把 contents 等权限进一步收紧。
验证时,在仓库 Issue 或 PR 评论中提交一条明确请求:
@claude analyze the failing test and suggest the smallest safe fix
预期结果是对应工作流成功启动,Claude 在同一 Issue 或 PR 中持续更新评论;如果请求涉及代码修改且权限允许,它还能在受控分支或现有 PR 分支上协作提交变更。实际分支名、提交 ID 和运行时间会不同。
把仓库事件变成固定自动化
当任务不需要人工写 @claude,给 Action 增加 prompt 即进入自动化模式。下面是 PR 审查的片段示例;它依赖前面的 Job、Runner 与 checkout 配置,只展示需要替换的触发器和 Action 输入。
on:
  pull_request:
    types: [opened, synchronize, reopened]

# 片段示例:放在 anthropics/claude-code-action@v1 的 with 中
with:
  anthropic_api_key: ${{ secrets.ANTHROPIC_API_KEY }}
  prompt: "Review this pull request for correctness and security risks. Do not modify files."
  claude_args: '--allowedTools "Read,Glob,Grep"'
生效行为:PR 被创建、更新或重新打开时,Claude 会直接执行固定审查任务。自动化模式默认把结果写入 Actions 运行日志;如果希望它发布评论,需要同时给出能回写 GitHub 的工具与最小必要权限,而不是单纯扩大 GITHUB_TOKEN 权限。
收紧权限与失败边界
仓库自动化的主要风险不是“模型回答错”,而是不受信任输入获得了过大的工具或仓库权限。API Key 或 OAuth Token 只能放在 GitHub Secrets 中;公开仓库的 fork PR 默认拿不到 Secret,不要通过危险的事件组合绕过这一保护。
对耗时和成本也要设边界:用 claude_args 限制最大轮次,用 Job 的 timeout-minutes 防止长时间占用 Runner,并用 GitHub concurrency 控制同一 PR 的并发运行。接入完成后,应从只读分析开始,再按实际任务逐项增加写权限,而不是一开始就给出完整仓库控制能力。