
AI Agent / 系统课时
使用隔离环境
使用隔离环境
允许智能体执行命令时,最有效的风险控制不是不断增加提示语,而是缩小它能够影响的文件、网络和凭据范围。本课将组合临时分支、独立工作树与开发容器,构建可删除、可重建、无生产权限的执行环境。
学习目标
- 理解代码隔离、进程隔离和凭据隔离的不同作用
- 能创建独立工作树承载 Claude Code 修改
- 会为开发容器设置最小挂载和非特权用户
隔离环境要限制什么
临时 Git 分支只能隔离提交历史,不能阻止命令读取主机文件;工作树能把修改目录分开,但仍共享同一用户权限;容器或虚拟机进一步限制进程和文件系统。真正安全的环境还必须移除生产密钥、缩小网络出口,并让破坏性结果可以通过删除环境恢复。
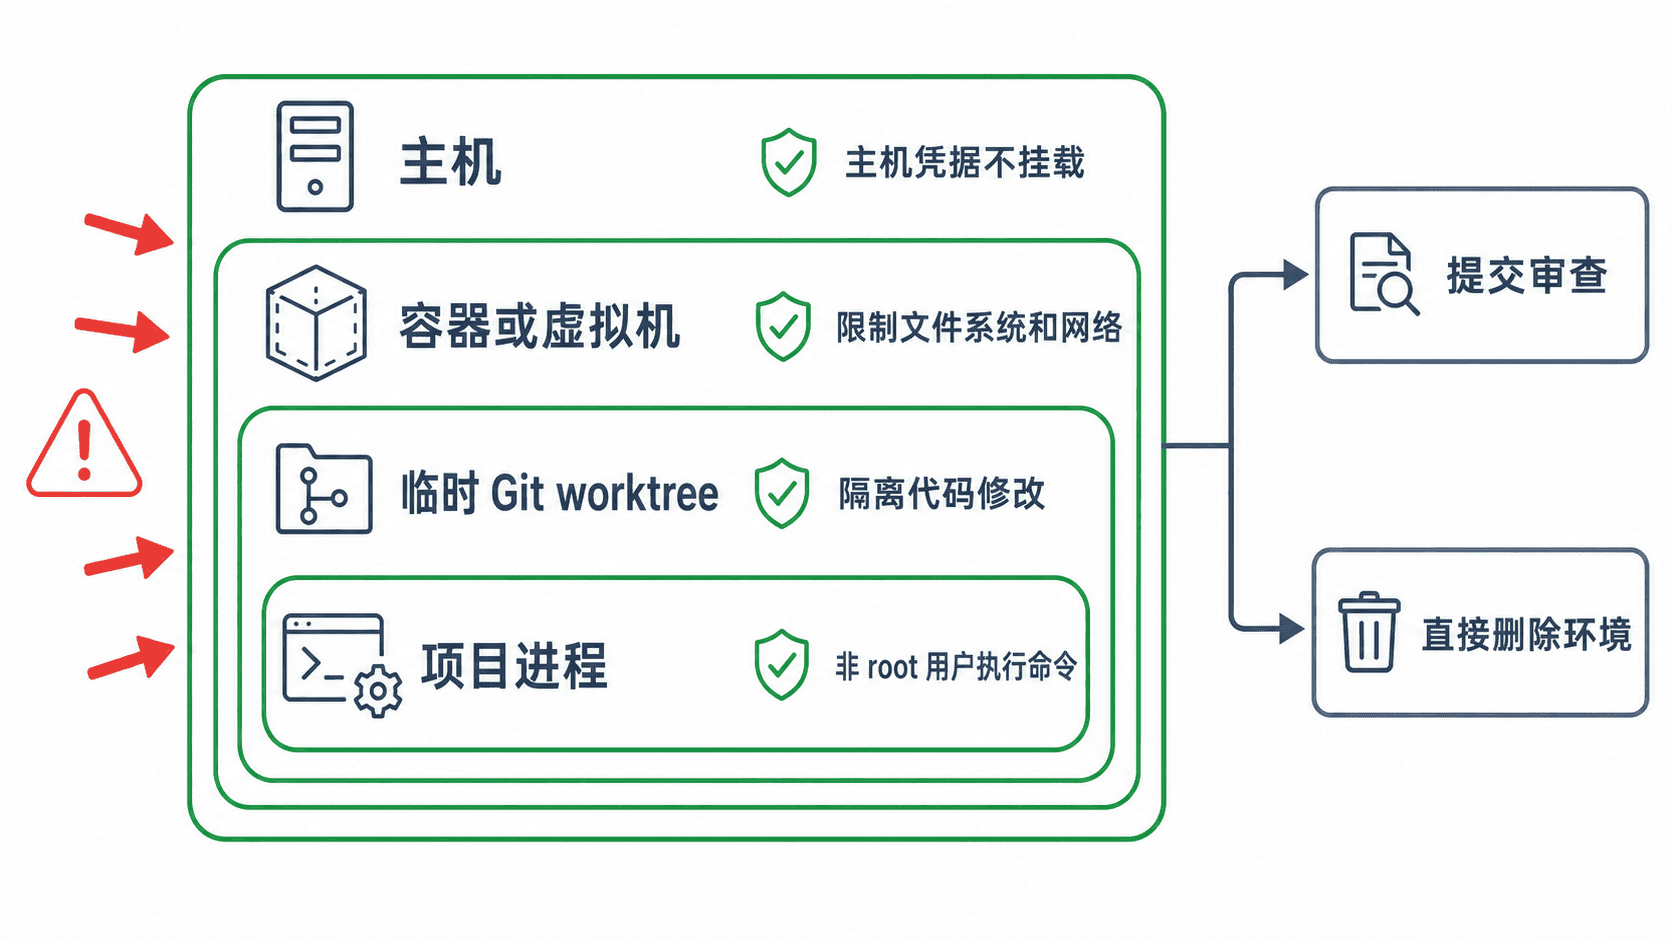
创建独立工作树
在主仓库旁创建一个专用工作树和临时分支:
git worktree add ../project-claude-sandbox -b claude/sandbox预期输出
Preparing worktree (new branch 'claude/sandbox')
HEAD is now at <COMMIT> <MESSAGE>
进入新目录后再启动 Claude Code。<COMMIT> 和 <MESSAGE> 会随仓库变化。这样主工作目录保持不动,审查通过后可以合并分支;失败时删除工作树即可。任务完成并确认不再需要时执行:
git worktree remove ../project-claude-sandbox预期结果
命令成功时通常不输出内容,独立工作树目录被移除。若目录中仍有未提交修改,Git 会拒绝删除,避免误丢内容。
使用开发容器限制进程权限
下面是一个最小 .devcontainer/devcontainer.json 片段,使用非 root 用户,并且不自动挂载宿主机密钥目录。
{
  "name": "claude-code-sandbox",
  "image": "mcr.microsoft.com/devcontainers/base:ubuntu",
  "remoteUser": "vscode",
  "workspaceFolder": "/workspaces/project",
  "runArgs": [
    "--cap-drop=ALL",
    "--security-opt=no-new-privileges"
  ]
}
配置生效后,应在容器内安装项目依赖和 Claude Code,只挂载当前项目,不挂载 ~/.ssh、~/.aws、Docker Socket 或生产配置。若确实需要访问外部系统,使用只读、短期、测试环境凭据。
控制依赖安装与网络访问
依赖安装会执行第三方脚本,因此 npm install、pip install 或构建插件不应默认视为无害。锁定版本、使用锁文件、优先内部镜像,并把新增依赖纳入人工确认。网络层只允许文档站点、包仓库和测试 API,生产数据库与管理端点应从隔离环境不可达。
Claude Code 也支持 Bash 沙箱设置,可用于限制文件系统和网络,但是否可用取决于平台。无论使用内置沙箱还是容器,都要验证隔离实际启动;“配置了但回退到未隔离执行”比明确失败更危险。:contentReference[oaicite:11]{index=11}
验收隔离是否有效
在环境内检查当前用户不是 root,确认敏感目录不存在或无权访问,测试只能连接允许的地址,并验证删除工作树或容器后主仓库没有未审查修改。最后通过普通代码评审合并结果,不要把“运行在容器里”当作跳过审查的理由。