
AI Agent / 系统课时
运行命令并验证结果
运行命令并验证结果
代码改完并不等于任务完成。本节把 Claude Code 的开发会话收口成一个可验证闭环:先确认项目真正使用的测试、静态检查和构建命令,再审查并授权执行,根据退出状态和失败输出做最小修正,最后重新跑完整检查。
学习目标
- 能在执行前判断命令、工作目录和副作用是否值得授权
- 能用测试、静态检查和构建结果判断修改是否真正可交付
- 能根据失败输出定位问题,并在修正后完成回归验证
把命令执行当成验证闭环
Claude Code 可以通过 Bash 工具运行项目命令。默认交互流程中,涉及 Shell 执行时可能出现权限请求;批准前不要只看“这是测试命令”,还要核对完整命令、当前目录,以及它是否会安装依赖、访问网络、修改文件或触发部署。
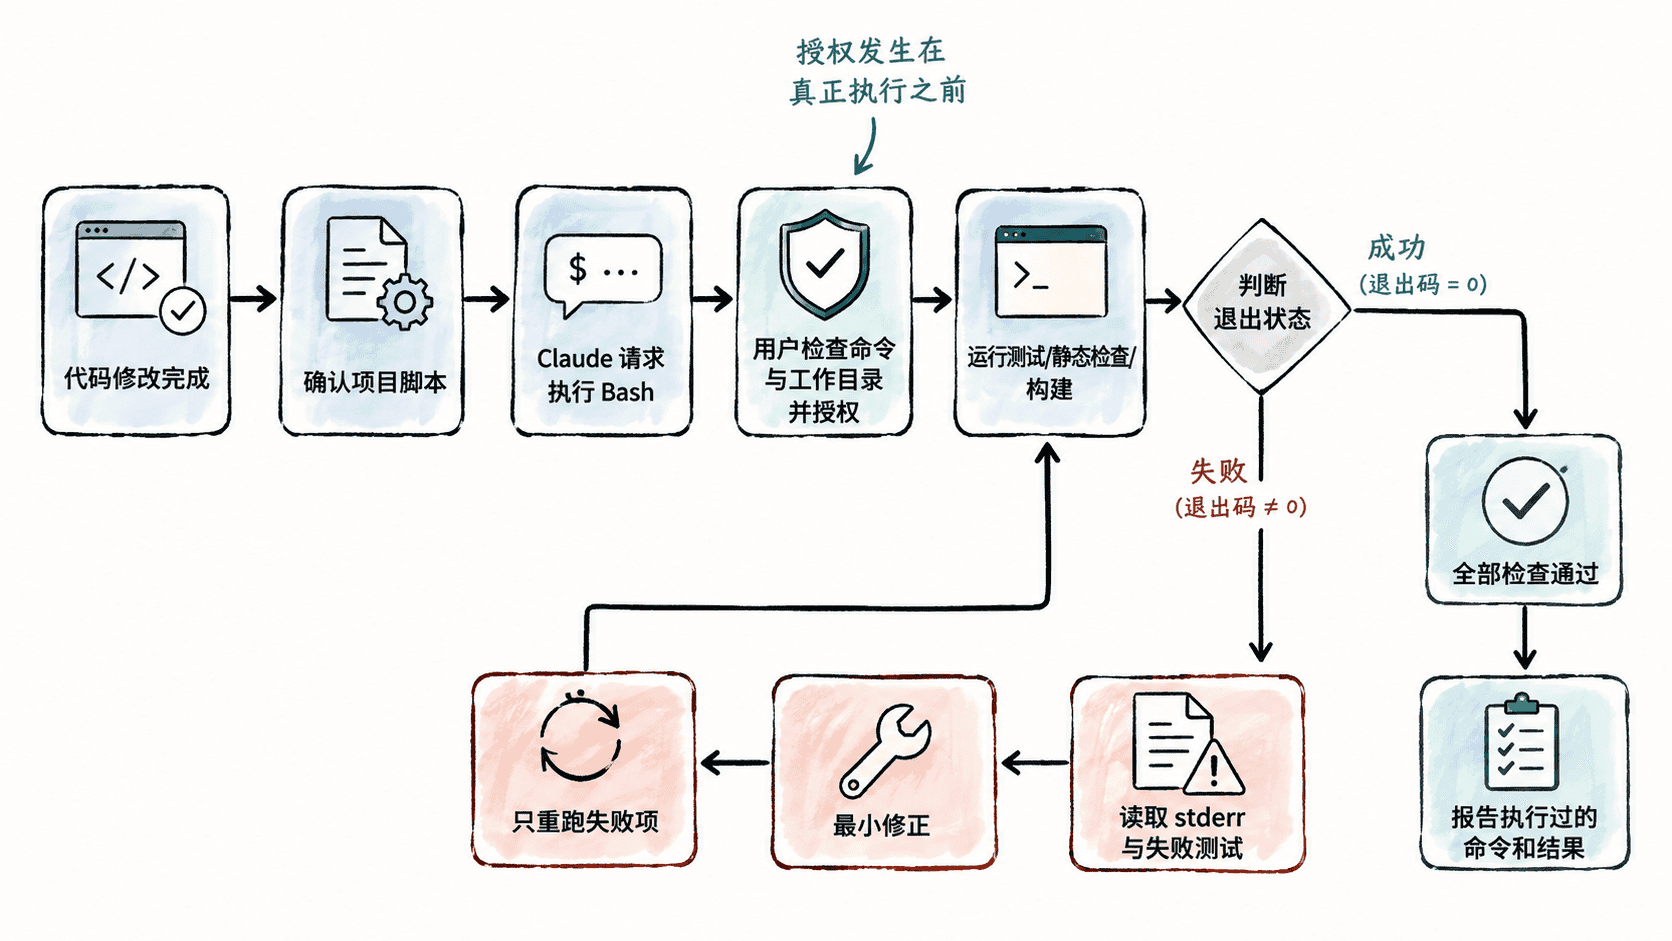
对重复出现且确认安全的命令,可以使用 Claude Code 提供的权限规则减少重复确认,但权限应尽量具体。不要为了省一次提示而放开所有 Bash 命令,更不要把生产部署、删除数据或未知下载脚本与普通测试命令放在同一授权范围。
先确认项目真正使用什么命令
不要直接假设所有项目都叫 test、lint、build。先让 Claude 阅读 package.json、Makefile、pyproject.toml、CI 配置或项目文档,找出仓库已经约定的验证入口,再执行这些入口。这样能避免“命令成功,但根本没有覆盖团队实际门禁”的假通过。
下面以一个已经在 package.json 中定义 test、lint、build 脚本的 Node.js 项目为例。让 Claude Code 在项目根目录依次运行三项检查;使用 && 可以让后续步骤只在前一项成功时继续。
npm test &&
npm run lint &&
npm run build
status=$?
printf 'verification_exit=%s\n' "$status"
exit "$status"
预期输出
项目自身的测试、Lint 和构建日志会因工具不同而变化;全部成功时,最后一行应为:
verification_exit=0如果最后是非零值,说明至少一项检查失败。由于 && 会在首个失败命令处停止,先处理这个失败比同时追逐多个后续报错更可靠。
从第一条可操作失败开始修
失败后,先区分是代码问题还是环境问题。测试断言失败、类型错误、Lint 违规通常指向本次修改;“命令不存在”、依赖未安装、运行时版本错误或缺少环境变量,则应该先修复执行环境,不能把它误判成业务代码缺陷。
让 Claude 优先处理第一条能够直接行动的错误,并要求它说明“错误来自哪里、准备改什么、为什么这个改动足够”。一次改动过大,会把原始失败和新引入的问题混在一起,使后续验证失去因果关系。
如果失败输出很长,不需要把整段日志反复塞进对话。保留首个错误、相关堆栈、失败用例和最终退出状态通常已经足够;真正需要更多上下文时,再让 Claude 定向读取对应日志或文件。
授权时重点检查副作用
构建和测试并不总是纯只读操作。某些脚本会启动容器、写缓存、生成代码、下载浏览器、连接测试数据库,甚至把“发布”动作挂在构建链后面。权限提示出现时,应把命令名称与实际脚本内容对应起来,而不是根据名字猜安全性。
特别警惕包含删除、覆盖、提权、远程脚本执行、生产部署或不可逆数据库操作的命令。即使 Claude 给出了合理解释,也应先缩小范围或改用隔离环境。普通开发验证的目标是证明改动正确,不是顺便扩大自动化权限。
用完整回归结果结束会话
局部修复通过后,最后再执行一次项目认可的完整门禁,并让 Claude 报告三类信息:实际运行了哪些命令、每项是否成功、是否仍有警告或未执行项。只有“代码修改”和“验证证据”同时存在,开发会话才算真正闭环。
当测试、静态检查与构建都返回成功状态时,可以把这组结果作为本次修改的验收依据;如果某项因为环境限制无法执行,应明确留下原因,而不是把“没有运行”描述成“已经通过”。