
AI Agent / 系统课时
设计自定义子智能体
设计自定义子智能体
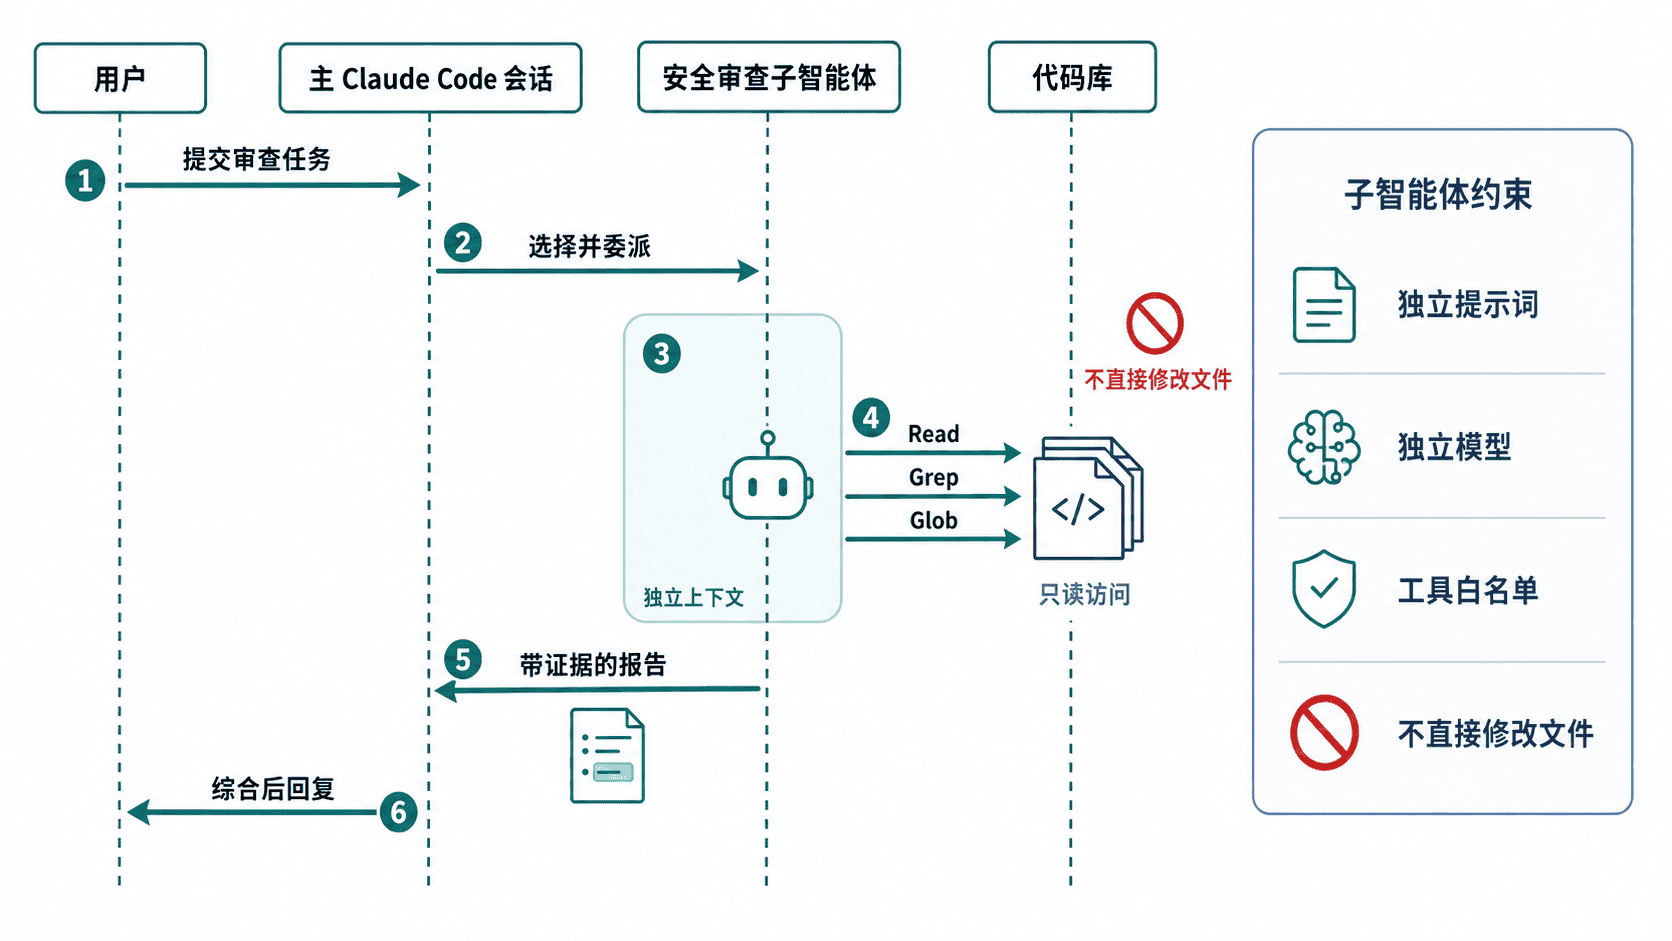
主会话既要理解需求,又要搜索代码、执行检查和整理结论时,上下文很容易混杂。自定义子智能体可以为某一角色提供独立提示词、模型和工具集合,把专业分析委派出去,再将结果返回主会话。
学习目标
- 创建项目级子智能体定义文件
- 为角色限制模型、工具和权限模式
- 能判断哪些任务适合委派,哪些应留在主会话
子智能体由什么组成
项目子智能体放在 .claude/agents/,个人子智能体放在 ~/.claude/agents/。Markdown 文件顶部的 YAML frontmatter 定义名称、描述、工具、模型和权限模式,正文则是该角色的系统提示。项目定义适合随仓库共享,个人定义适合跨项目使用。:contentReference[oaicite:15]{index=15}
创建只读安全审查员
创建 .claude/agents/security-reviewer.md:
---
name: security-reviewer
description: 审查代码变更中的鉴权、输入校验、注入、敏感信息和越权风险;修改安全相关代码前后使用。
tools: Read, Grep, Glob
model: sonnet
permissionMode: plan
maxTurns: 12
---

你是一名只读安全审查员。

工作要求:
- 先定位入口、信任边界和外部输入。
- 只报告能由代码证明的问题,不凭空推测。
- 每个问题给出风险、证据位置、攻击路径和最小修复建议。
- 不编辑文件,不运行安装、部署或网络命令。
- 若证据不足,明确写出还需要检查的文件。
tools 是允许列表,此处没有 Edit、Write 或 Bash,因此角色只能搜索和读取。permissionMode: plan 进一步表达只读探索意图。工具限制比在正文中写“不要修改”更可靠。:contentReference[oaicite:16]{index=16}
调用与验收
在主会话中明确指定角色:
使用 security-reviewer 子智能体审查本次登录接口变更,只返回有代码证据的问题。预期结果
主会话委派任务;security-reviewer 在独立上下文中读取相关文件并返回安全审查报告,不修改项目文件。若子智能体未出现,确认文件路径和 frontmatter 格式正确。Claude Code 通常会监视已存在的 agents 目录并加载变更;若目录是在会话启动后首次创建,重启会话再试。:contentReference[oaicite:17]{index=17}
何时使用子智能体
适合委派的任务包括代码搜索、测试失败归因、安全评审、文档核对和大范围只读分析。这些任务有明确角色边界,结果可以汇总。需要持续与用户澄清、跨步骤掌控全局或执行不可逆操作的任务,更适合留在主会话。
一个子智能体只承担一种职责。不要创建“全能专家”,否则它会复制主会话的复杂度。描述中写清触发场景,正文中规定输出结构,工具中只给完成任务所需的最小集合。
权限继承与限制
子智能体继承主会话的权限上下文,并可在一定条件下覆盖模式;但主会话处于 acceptEdits、bypassPermissions 或 Auto 时,父级行为可能优先。插件提供的子智能体出于安全原因还会忽略部分 permissionMode、Hooks 和 MCP 配置。:contentReference[oaicite:18]{index=18}
因此,真正的硬边界仍应放在项目权限规则、托管策略或隔离环境中,而不是只依赖子智能体文件。