
FPGA 与数字 IC 设计 / 系统课时
完成 CDC 综合设计实战
完成 CDC 综合设计实战
本课把控制事件、多比特状态和连续数据放进同一个多时钟接口,目标是按数据语义选择 CDC 结构,并用可编译代码、边界条件与验证门禁证明每条跨域路径都满足一致性要求。
学习目标
- 能为控制事件、单调计数状态和连续数据流选择合适的 CDC 结构,并说明各自的一致性边界。
- 能用 SystemVerilog 实现事件 toggle 与源域寄存 Gray 计数跨域,避免组合 Gray 毛刺。
- 能让异步 FIFO 的接口语义、断言和回归场景保持一致,并据此判断设计能否交付。
按数据语义划分 CDC 边界
综合设计首先要区分“事件”“状态”和“数据流”。单比特事件关心一次变化是否被目标域观察到;多比特状态关心目标域看到的是否是一个合法整体;连续数据流还要保证顺序、容量与背压语义。三类对象的正确性条件不同,不能统一成“每一位都加两级同步器”。
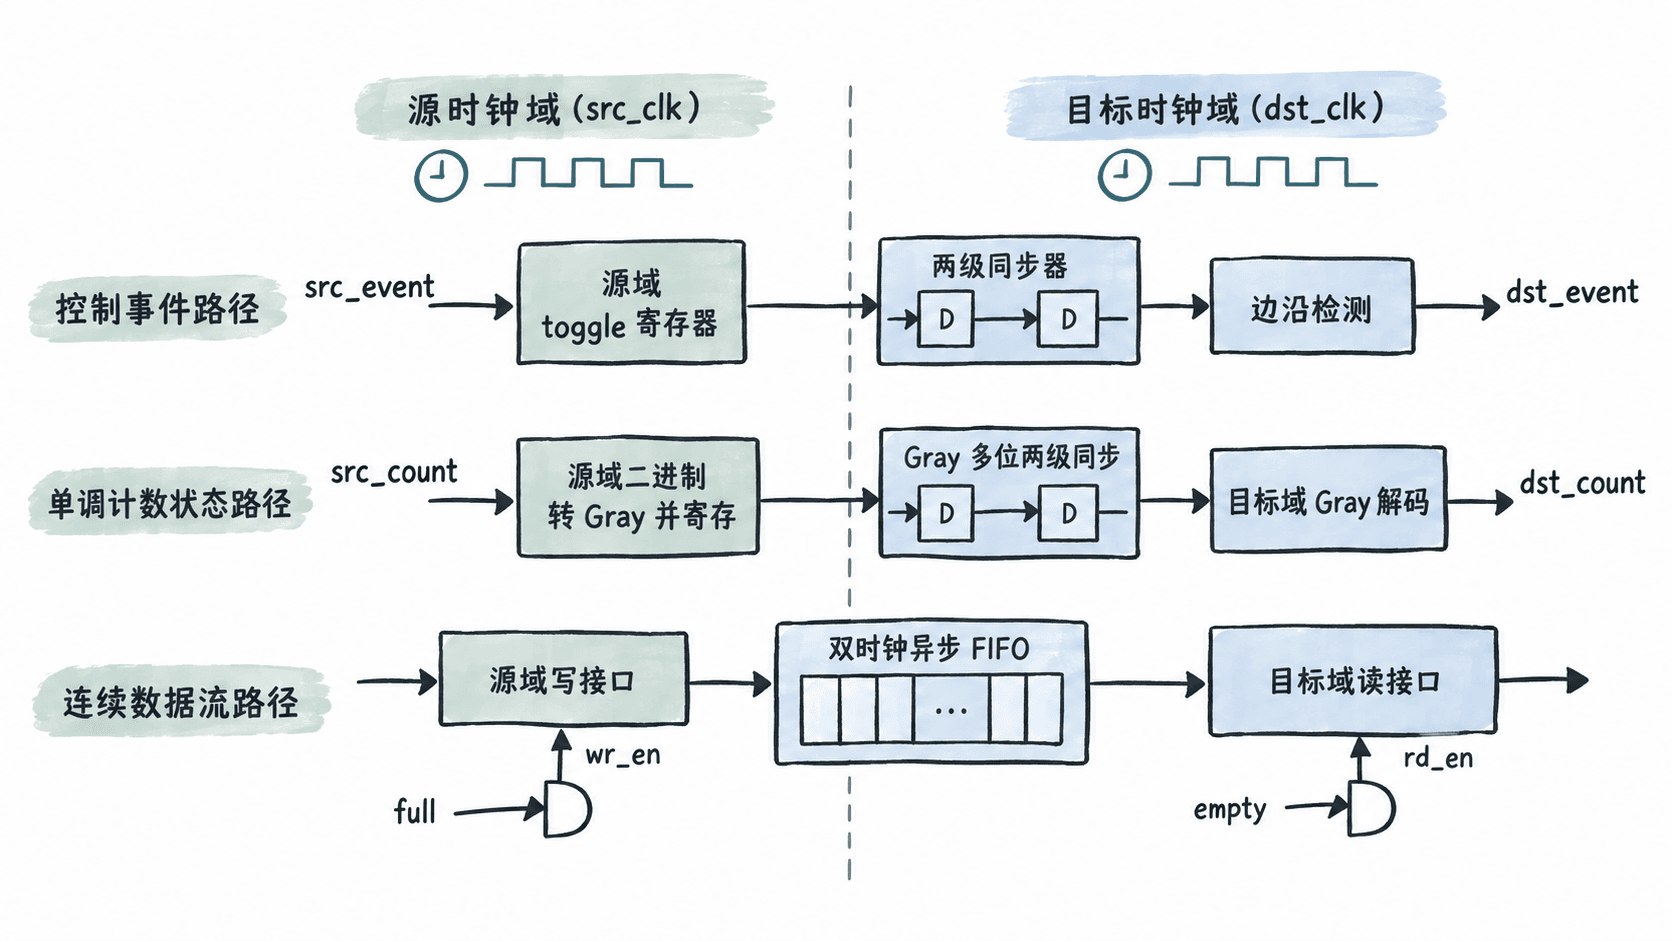
窄脉冲事件不应直接跨域。常用做法是让源域在每次事件时翻转一个状态位,目标域同步这个状态后检测变化。它能摆脱源脉冲宽度限制,但吞吐仍受目标域采样能力约束:如果源域在目标域看见第一次翻转前又翻转回来,两次事件会相互抵消。
Gray 编码适合“每次只前进一个相邻状态”的计数器或指针。关键不仅是二进制到 Gray 的公式正确,还要让 Gray 值先在源时钟域寄存,再跨域同步。若把正在翻转的二进制计数器直接送入组合 XOR 网络,传播延迟可能在源时钟边沿后制造短暂毛刺,破坏跨域采样所依赖的单比特变化前提。任意多字段状态若没有相邻 Gray 语义,应改用握手快照或其他明确的数据保持协议。
实现事件与单调计数状态
下面的主示例假设 src_count 是 src_clk 域内同步、每次只保持或加一的计数器,且 src_rst_n、dst_rst_n 已分别完成异步断言、同步释放。事件使用 toggle;计数值先在源域寄存为 Gray,再进入目标域两级同步器。
module cdc_control_status #(
  parameter int W = 8
) (
  input  logic         src_clk,
  input  logic         dst_clk,
  input  logic         src_rst_n,
  input  logic         dst_rst_n,
  input  logic         src_event,
  input  logic [W-1:0] src_count,
  output logic         dst_event,
  output logic [W-1:0] dst_count
);
  logic event_toggle;
  logic event_sync1, event_sync2, event_sync2_d;
  logic [W-1:0] count_gray_src;
  logic [W-1:0] count_sync1, count_sync2;

  function automatic logic [W-1:0] bin_to_gray(input logic [W-1:0] value);
    return value ^ (value >> 1);
  endfunction

  always_ff @(posedge src_clk or negedge src_rst_n) begin
    if (!src_rst_n) begin
      event_toggle   <= 1'b0;
      count_gray_src <= '0;
    end else begin
      if (src_event)
        event_toggle <= ~event_toggle;

      // 先在源域寄存 Gray,避免组合转换毛刺直接进入 CDC 边界。
      count_gray_src <= bin_to_gray(src_count);
    end
  end

  always_ff @(posedge dst_clk or negedge dst_rst_n) begin
    if (!dst_rst_n) begin
      event_sync1   <= 1'b0;
      event_sync2   <= 1'b0;
      event_sync2_d <= 1'b0;
      count_sync1   <= '0;
      count_sync2   <= '0;
    end else begin
      // 两级同步器只接收已经在源域寄存的单比特或 Gray 状态。
      event_sync1   <= event_toggle;
      event_sync2   <= event_sync1;
      event_sync2_d <= event_sync2;
      count_sync1   <= count_gray_src;
      count_sync2   <= count_sync1;
    end
  end

  assign dst_event = event_sync2 ^ event_sync2_d;

  always_comb begin
    dst_count[W-1] = count_sync2[W-1];
    for (int i = W-2; i >= 0; i--)
      dst_count[i] = dst_count[i+1] ^ count_sync2[i];
  end
endmodule
预期结果:在 src_event 的相邻事件间隔足以让目标域观察到每次 toggle、src_count 只保持或加一、两域复位释放满足约束时,dst_event 为每个可观测源事件产生一个目标域脉冲;dst_count 解码的是同步后的 Gray 状态,不会因为组合 Gray 转换毛刺形成额外跳变。目标域时钟较慢时允许跳过中间计数值,因此它适合状态观测,不等价于逐项传输每个计数事件。
这个结构仍有明确边界。toggle 不是事件队列,源事件速率可能超过目标域可观察能力时,应改用握手计数或异步 FIFO;Gray 也不适用于一次可能跨越多个数值的任意状态总线,因为这种跳变可能同时改变多个 Gray 位。
接入连续数据异步 FIFO
连续数据要同时解决顺序、容量和速率差,适合交给经过 CDC 审核的双时钟异步 FIFO。这里把 fifo_wvalid、fifo_rvalid 定义为“请求有效”,它们可以在满或空时保持为 1;真正提交给 FIFO 的写读使能由本地条件门控。因此断言检查的是“实际提交不能越界”和“背压时必须阻止提交”,不能反过来禁止合法的 valid && full 或 valid && empty。
片段示例,依赖工程中已经验证的 async_fifo 模块以及当前顶层的 src_clk、dst_clk、src_rst_n、dst_rst_n、stream_data:
logic        fifo_full, fifo_empty;
logic        fifo_wvalid, fifo_rvalid;
logic        fifo_wr_en, fifo_rd_en;
logic [31:0] fifo_rdata;

assign fifo_wr_en = fifo_wvalid && !fifo_full;
assign fifo_rd_en = fifo_rvalid && !fifo_empty;

async_fifo #(
  .DATA_WIDTH(32),
  .DEPTH(256)
) u_async_fifo (
  .wr_clk  (src_clk),
  .rd_clk  (dst_clk),
  .wr_rst_n(src_rst_n),
  .rd_rst_n(dst_rst_n),
  .wr_en   (fifo_wr_en),
  .wr_data (stream_data),
  .full    (fifo_full),
  .rd_en   (fifo_rd_en),
  .rd_data (fifo_rdata),
  .empty   (fifo_empty)
);

// valid 可以在背压期间保持为 1,但真正的读写提交不能越过 full/empty。
assert property (@(posedge src_clk) disable iff (!src_rst_n)
  fifo_wr_en |-> !fifo_full);

assert property (@(posedge dst_clk) disable iff (!dst_rst_n)
  fifo_rd_en |-> !fifo_empty);

assert property (@(posedge src_clk) disable iff (!src_rst_n)
  (fifo_wvalid && fifo_full) |-> !fifo_wr_en);

assert property (@(posedge dst_clk) disable iff (!dst_rst_n)
(fifo_rvalid && fifo_empty) |-> !fifo_rd_en);预期结果:fifo_wvalid=1 且 fifo_full=1 时允许请求继续存在,但 fifo_wr_en 必须保持为 0;读侧同理。只要 FIFO 本身满足容量约束且复位正确,目标域取出的数据顺序应与源域成功写入的顺序一致,不会因为合法背压被断言误判为故障。
建立统一验证闭环
仿真、静态 CDC 检查和形式验证承担不同职责。仿真应随机化两个时钟的频率、相位和复位释放,并对事件间隔、计数器推进与 FIFO 接近空满等边界做覆盖;连续流最好为每个成功写入的数据附带递增 seq,目标域只对成功读出的项目检查序号连续性。
静态 CDC 检查重点确认同步器链、Gray 指针或 Gray 状态的跨域路径、复位策略,以及是否仍存在未经协议保护的多比特总线。对 Gray 总线还应结合实现约束控制跨域位间偏斜,避免物理实现破坏单比特变化在接收端的可观察前提。形式或断言则应围绕协议语义写性质:实际写入不能发生在满状态、实际读取不能发生在空状态、握手不能卡入非法循环。
事件路径还应做故障注入:缩短相邻源事件间隔,确认何时开始违反 toggle 的吞吐假设;计数状态则应注入“单周期跳过多个计数值”的场景,验证设计或断言能够暴露 Gray 使用前提被破坏,而不是把异常当成普通跨域延迟。
用验收门禁决定是否交付
交付前至少要同时满足三类条件:结构上,每条跨域路径都与其数据语义匹配,且无未解释的高风险 CDC 报告;功能上,事件不重复、在吞吐约束内不丢失,Gray 状态只接受满足单调相邻推进前提的源更新,FIFO 无溢出、下溢和乱序;证据上,关键边界已经被仿真覆盖,核心安全性质已有断言、形式证明或明确的豁免依据。
定位故障时按“数据语义 → CDC 结构 → 时钟与复位 → 边界条件 → 验证证据”的顺序检查。工程化的 CDC 设计不是同步器越多越安全,而是每条跨域信息都能说明它为什么采用当前协议、允许怎样的延迟或背压,以及有哪些证据证明不能丢的内容没有被丢掉。