
FPGA 与数字 IC 设计 / 系统课时
处理 FIFO 延迟与吞吐
处理 FIFO 延迟与吞吐
异步 FIFO 把两个独立时钟域隔开后,数据安全依赖本地指针与跨域同步指针共同判断空满。同步延迟会让两侧看到的“对端进度”滞后,进而影响标志撤销与可见延迟;吞吐和深度则要按长期速率、突发积压以及上游停发延迟分别预算。
学习目标
- 理解跨域同步延迟对
empty、full的安全含义。 - 区分长期吞吐、瞬时突发与上游停发延迟,建立 FIFO 深度估算方法。
- 能用最小测试场景验证有效读写节奏与吞吐。
先区分有效吞吐与物理时钟速率
写侧每秒产生多少有效数据、读侧每秒能消费多少有效数据,决定 FIFO 能否长期稳定。设平均写入速率为 ,平均读取速率为 。若稳定运行时 ,占用量会持续增长,有限深度 FIFO 最终必然进入 full;若长期 ,读侧更容易遇到 empty。
深度设计关注的是有限时间内的最大积压。即使长期平均速率相同,连续突发、读端暂停或调度抖动仍可能让 FIFO 短时间积累大量元素。因此不能只比较两个时钟频率,而要同时分析有效传输率和最坏业务窗口。
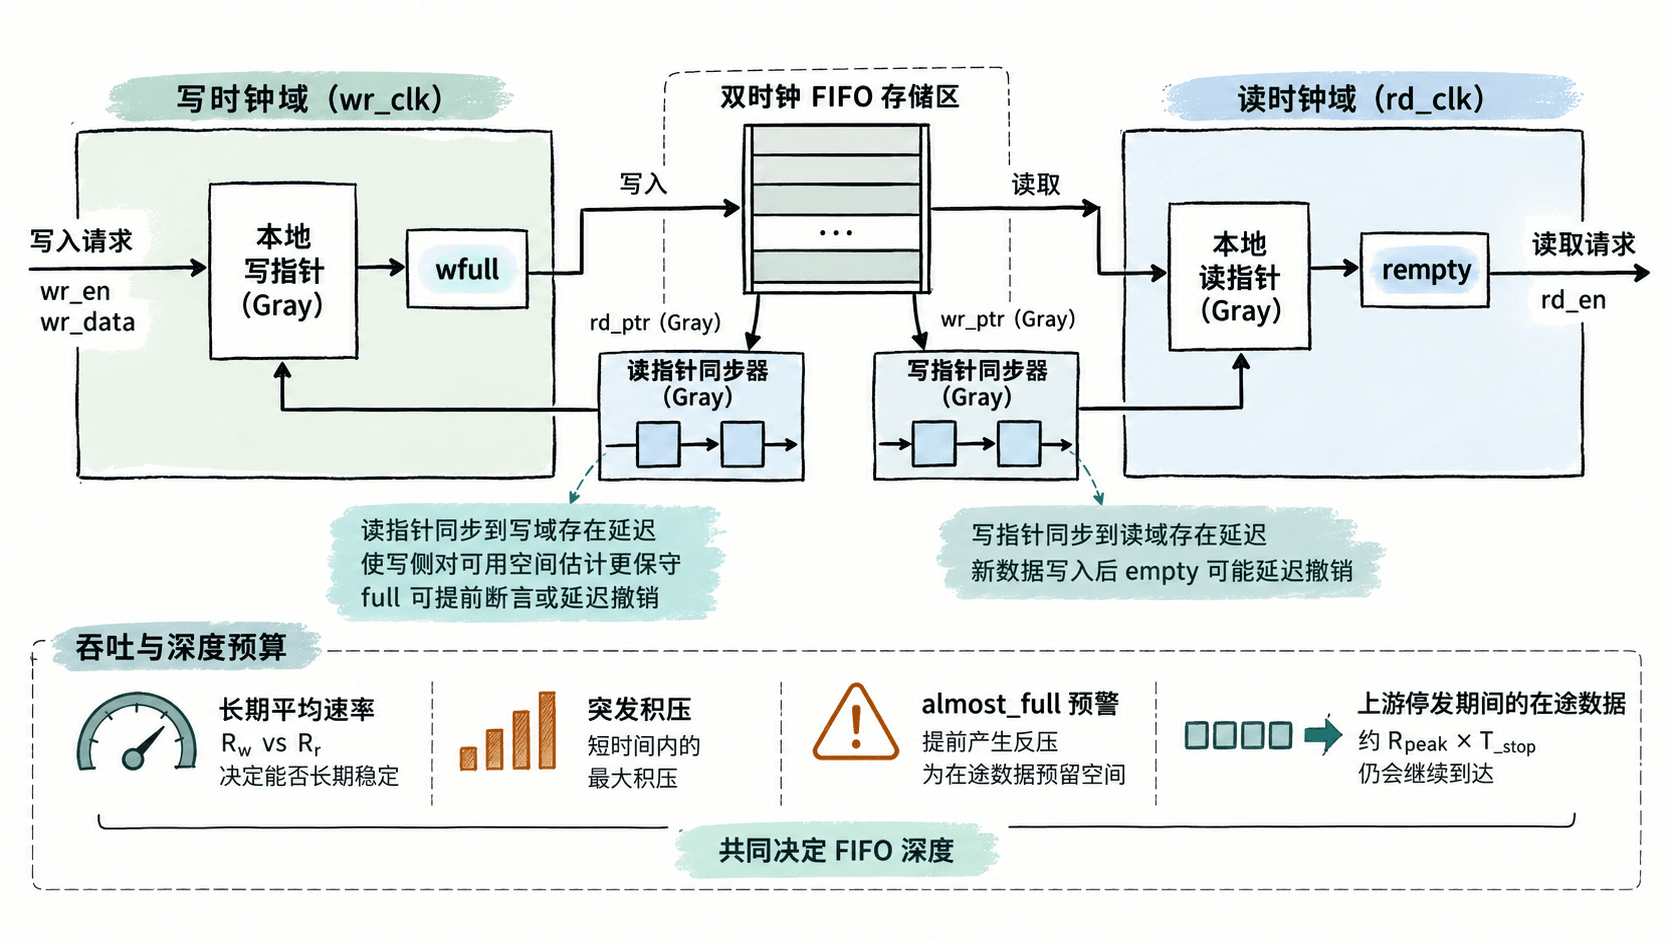
跨域同步延迟如何影响空满判断
写指针更新后,需要经过读域同步器,读域才会据此更新 empty。因此新数据刚写入时,读侧可能暂时仍看到 empty=1。这表示“按读域当前已同步到的写指针,还没有可安全确认的新数据”,并不表示数据丢失。
full 的安全方向恰好相反。正确的异步 FIFO 在写域用本地写指针与同步后的读指针判断满状态。同步后的读指针通常落后于真实读进度,因此写侧只会低估已经释放的空间:full 可能提前断言,或在读端已经释放空间后延迟撤销,而不是“真实容量已经满了但还要晚几个周期才看到”。
因此 full 必须作为禁止写入的硬边界,有效写入条件应是 wr_en && !wfull。如果上游无法立即停发,应提前使用 almost_full 或等价水位产生反压,为已经进入流水线、仍会继续到达的数据预留空间,不能把跨域同步延迟当成 full 之后还能继续写的窗口。
用最大积压估算所需深度
若从一个已知基线时刻开始统计,最小深度可近似写成某个最坏窗口内的最大净积压:
其中 是窗口内累计有效写入量, 是累计有效读取量, 用于覆盖时钟相位、估算误差和工程裕量。若起始时 FIFO 已有占用,还应把该初始占用计入预算。
如果上游收到 almost_full 后还需经过停发延迟 才真正停止,并且这段时间仍以峰值速率 发送,则还应预留约 个元素。例如峰值为 100 Mword/s、停发延迟为 40 ns,需要额外容纳约 4 个 word。这里的 4 个 word 是预警后仍在途的数据,不是 full 之后允许继续写入的空间。
用最小场景验证读写节奏
下面是测试平台中的片段示例,假设 wr_clk、rd_clk、wfull、rempty、wr_en、rd_en 和 wr_data 已由现有 testbench 与 FIFO DUT 定义。驱动放在时钟下降沿,使控制信号在下一次上升沿采样前保持稳定。
initial begin
  wr_en   = 1'b0;
  wr_data = '0;

  repeat (32) begin
    @(negedge wr_clk);
    if (!wfull) begin
      wr_en   = 1'b1;
      wr_data = $urandom;
    end else begin
      wr_en = 1'b0;  // full 期间明确撤销写请求
    end
  end

  @(negedge wr_clk);
  wr_en = 1'b0;
end

initial begin
  rd_en = 1'b0;

  repeat (32) begin
    @(negedge rd_clk);
    if (!rempty)
      rd_en = 1'b1;
    else
      rd_en = 1'b0;
  end

  @(negedge rd_clk);
  rd_en = 1'b0;
end
预期结果
有效写入只会发生在 wr_en=1 且 wfull=0 的写时钟上升沿。
有效读取只会发生在 rd_en=1 且 rempty=0 的读时钟上升沿。
读端释放空间后,wfull 可能因读指针同步延迟而晚若干写时钟撤销,但不会因此越过 full 边界继续写入。
验证时不要只看“32 次循环是否结束”,而应统计成功写入数、成功读出数和最大占用量,并观察 wfull、rempty 与对应本地指针变化是否一致。只有按真正被 FIFO 接受的传输计数,得到的才是端到端有效吞吐。
反压与突发要分别预算
只按“写时钟频率 ÷ 读时钟频率”估算深度通常不够。突发长度决定瞬时积压,读端暂停决定服务缺口,上游停发延迟决定预警后还会进入多少在途数据;这些因素共同决定 almost_full 阈值和 FIFO 深度。
例如生产者一次发送 256 个元素,消费者长期平均速度足以追平,但每消费 32 个元素就暂停一段时间。此时需要吸收的是每个暂停窗口内出现的峰值积压,而不是整个系统的长期平均差值。深度设计看最坏峰值窗口,吞吐评估看长期稳定速率,full 只负责守住不可越过的容量边界。
加深 FIFO 可以吸收更大的瞬时积压,却不能解决长期平均速率失衡。最终需要同时确认:最坏突发会积压多少数据、上游从预警到停发还有多少在途数据,以及长期平均读写速率能否闭合。