
FPGA 与数字 IC 设计 / 系统课时
理解复位跨域风险
理解复位跨域风险
复位看似只是一个控制信号,但异步复位的释放本身也会跨越时钟域。真正危险的不是“能否拉低复位”,而是多个寄存器没有在同一个安全时刻退出复位,最终导致状态机、计数器或握手状态不一致。
学习目标
- 理解异步复位断言与释放的风险差异
- 识别不同寄存器跨域释放导致的一致性问题
- 掌握复位同步释放的基本设计与验证方法
为什么复位释放比复位断言更危险
异步复位通常要求断言可以立即到达寄存器,使系统快速进入已知状态;释放则不同。若复位直接连接多个时钟域,各域可能在不同的时钟边沿看到复位解除,结果是部分逻辑已经运行,另一部分仍停留在复位状态。
这个问题在普通数据路径上可能只表现为一两个周期的不一致,但在状态机、FIFO 指针、握手协议等状态敏感逻辑中,会进一步演化成非法状态、假握手或错误计数。
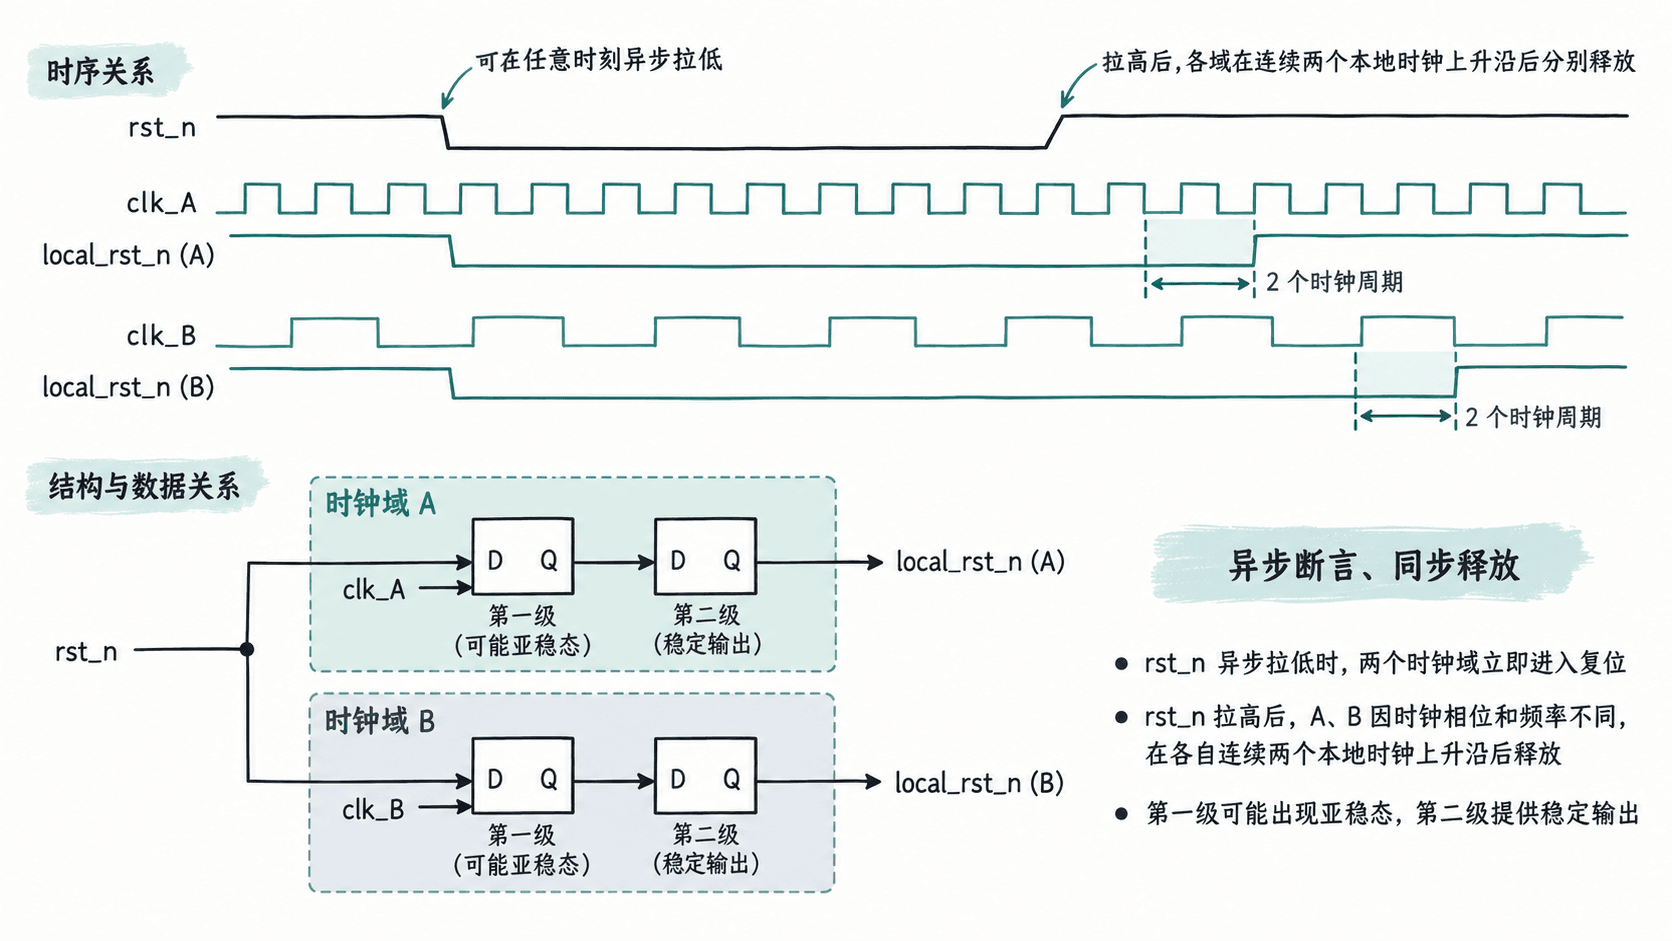
建立每个时钟域自己的释放路径
常见的稳健结构是:外部复位负责异步断言,每个时钟域内部使用本域时钟完成同步释放。典型做法是两级触发器链,两个寄存器都带异步清零;当外部复位解除后,复位状态沿着本域时钟逐级移出。
下面是一个片段示例,展示单个时钟域的复位同步器。实际工程中可把 rst_n 替换为系统复位源,并在每个独立时钟域各实例化一份。
module reset_sync (
  input  logic clk,
  input  logic rst_n,
  output logic local_rst_n
);
  logic sync_ff1;
  logic sync_ff2;

  always_ff @(posedge clk or negedge rst_n) begin
    if (!rst_n) begin
      sync_ff1 <= 1'b0;
      sync_ff2 <= 1'b0;
    end else begin
      // 外部复位解除后,用本域时钟逐级移入 1。
      sync_ff1 <= 1'b1;
      sync_ff2 <= sync_ff1;
    end
  end

  assign local_rst_n = sync_ff2;
endmodule
预期结果
rst_n 拉低时,sync_ff1、sync_ff2 和 local_rst_n 立即进入复位状态;rst_n 拉高后,local_rst_n 保持为低,并在本地 clk 连续两个有效上升沿后解除复位。这里最重要的设计意图是“异步进入、同步退出”。外部 rst_n 的解除仍可能靠近时钟边沿,使第一级触发器面临恢复时间或移除时间违例;两级结构让这种不确定性主要停留在第一级,并让最终的 local_rst_n 只在本地域时钟边沿后稳定释放。
两级同步器不能解决所有复位问题
复位同步器只负责一个时钟域内部的复位释放整形,并不自动保证系统级状态一致。例如两个时钟域虽然各自同步释放,但 A 域已经运行数个周期,而 B 域尚未启动时,跨域握手仍可能暂时无效。
因此,设计复位序列时还要考虑协议依赖。跨域 FIFO 可能要求两边指针都完成初始化后才能开始读写;状态机可能要求外部 ready 信号经过确认后才允许进入业务状态。复位同步与业务启动是两个不同层次的问题。
验证复位边界
验证时至少要随机改变复位释放相对于各时钟边沿的位置,并覆盖两个时钟频率不同的情况。重点观察每个域的状态机是否从合法初始状态开始,FIFO 是否回到空状态,握手信号是否在两端都准备完成后才建立。
一个实用检查方式是记录复位解除后的首个有效业务周期,不允许在本域 local_rst_n 仍为低时产生业务动作,也不允许因为另一时钟域已经解除复位而提前假定对方状态有效。
当系统拥有多个异步时钟域时,复位应被视为一种需要 CDC 设计的控制路径:断言可以统一,释放必须尊重各自时钟边沿;而状态机、FIFO 和握手逻辑还需要在复位完成后建立明确的启动条件。