
FPGA 与数字 IC 设计 / 系统课时
用断言验证握手协议
用断言验证握手协议
CDC 结构通过静态检查后,还需要确认协议在各种时钟相位关系下都能正确完成。本课把请求、应答、数据保持和重复发起等约束写成 SVA,同时补上“请求后必须在限定时间内收到应答”的活性检查,并明确 FIFO 中环境 assume 与 DUT assert 的责任边界。
学习目标
- 为请求与应答分别建立安全性断言,以及“请求后必须在限定时间内响应”的活性断言。
- 验证握手完成前数据保持稳定,并真正检测确认前的重复发起行为。
- 理解脉冲与 FIFO 应检查的性质,区分环境
assume与设计assert的责任边界。
把握手拆成安全性和活性
以源域拉高 req、目的域返回同步后的 ack_sync 为例,至少要区分两类性质。安全性回答“不能发生什么”:req 不能在应答前撤销,data_hold 不能在交接完成前变化,活动事务期间不能再次接受新的 start。活性回答“最终必须发生什么”:请求产生后,应答不能永远缺席。
弱 until_with 适合描述“在终止条件出现前必须一直保持”的安全约束,但它本身不能证明终止条件一定出现。因此应单独加入有界响应属性,要求 ack_sync 在 MAX_ACK_LATENCY 个源时钟内到达。这个上界应覆盖往返同步延迟和目的域处理时间;若系统允许真正无界等待,则形式验证需要改用强活性性质并补充相应公平性假设。
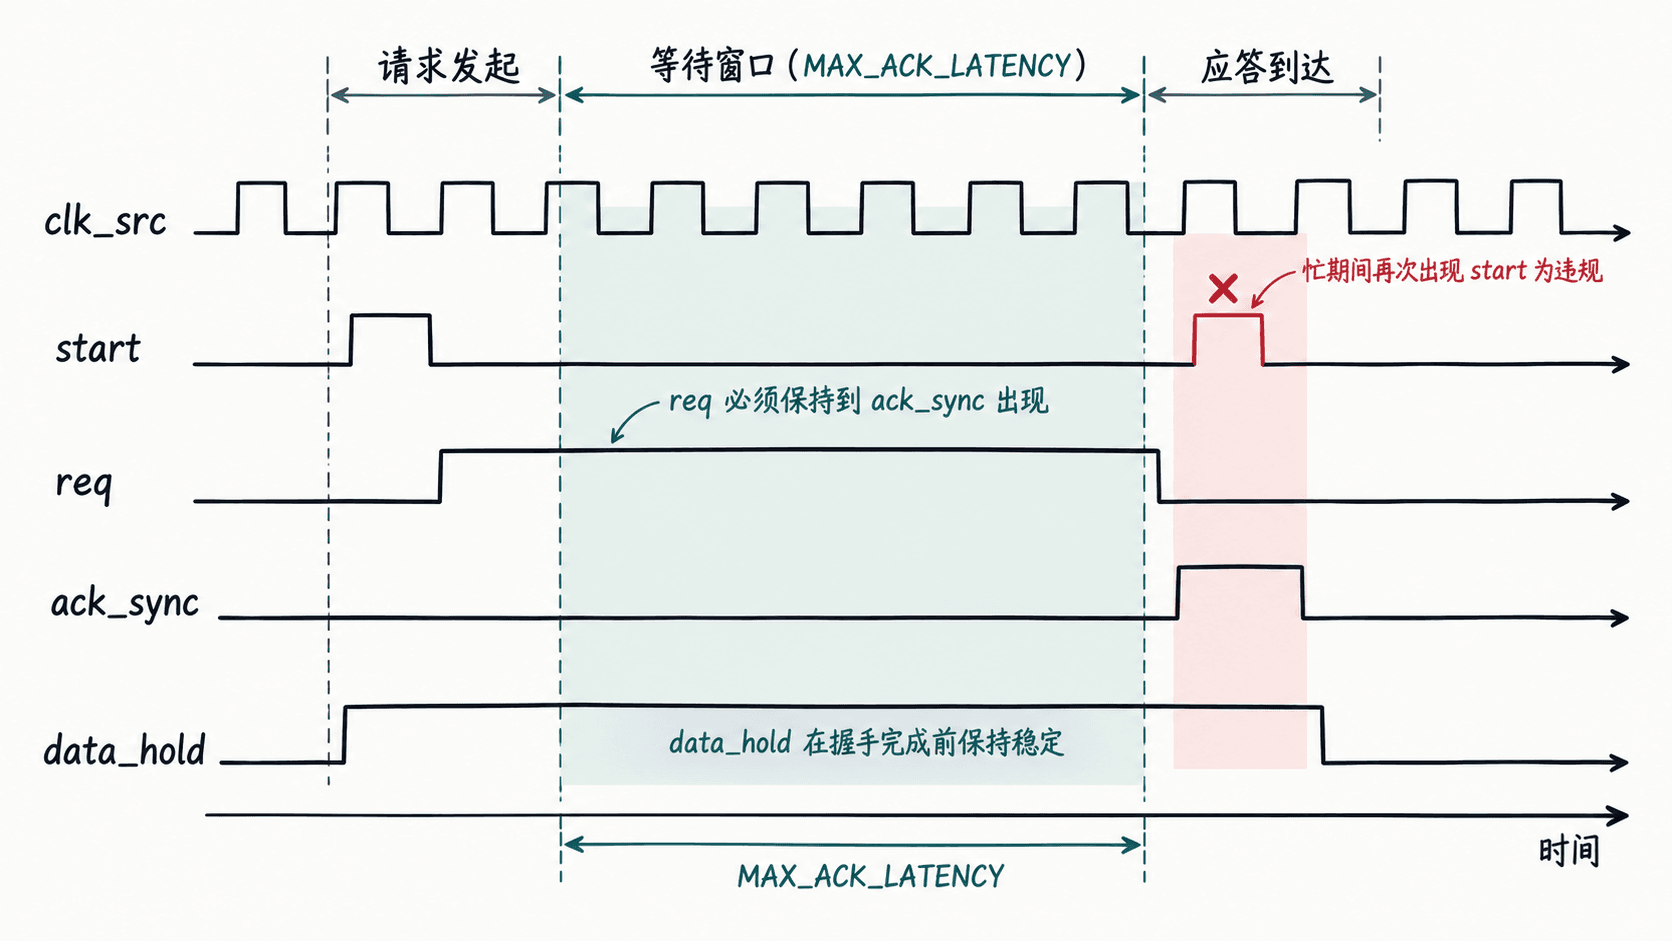
用 SVA 写核心检查器
下面是片段示例。它依赖 DUT 已在源时钟域提供 start、req、ack_sync 和 data_hold;其中 start 表示一次新的事务发起意图。若实际设计没有 start,应改用事务计数器、valid && ready 接受事件或其他能区分“新事务”的信号,不能只靠持续为高的 req 猜测是否重复发起。
// 片段示例:绑定到 DUT 的源时钟域信号后使用
module handshake_protocol_checker #(
  parameter int unsigned MAX_ACK_LATENCY = 16
) (
  input logic        src_clk,
  input logic        src_rst_n,
  input logic        start,
  input logic        req,
  input logic        ack_sync,
  input logic [31:0] data_hold
);

  // 活性:每次新请求都必须在有限时间内收到应答。
  property p_req_gets_ack;
    @(posedge src_clk) disable iff (!src_rst_n)
      $rose(req) |-> ##[1:MAX_ACK_LATENCY] ack_sync;
  endproperty

  // 安全性:在应答出现之前以及应答当拍,req 必须保持有效。
  property p_req_holds_until_ack;
    @(posedge src_clk) disable iff (!src_rst_n)
      $rose(req) |-> req until_with ack_sync;
  endproperty

  // 首拍允许 start 发起事务;后续忙期间禁止再次发起。
  property p_no_restart_while_busy;
    @(posedge src_clk) disable iff (!src_rst_n)
      req && !ack_sync && !$rose(req) |-> !start;
  endproperty

  // 只要握手尚未完成,跨域数据载荷就不能改变。
  property p_data_stable_until_ack;
    @(posedge src_clk) disable iff (!src_rst_n)
      req && !ack_sync |=> $stable(data_hold);
  endproperty

  // 应答上升沿必须对应一个仍处于活动状态的请求。
  property p_ack_requires_active_req;
    @(posedge src_clk) disable iff (!src_rst_n)
      $rose(ack_sync) |-> req;
  endproperty

  assert property (p_req_gets_ack)
    else $error("ack timeout");
  assert property (p_req_holds_until_ack)
    else $error("req dropped before ack");
  assert property (p_no_restart_while_busy)
    else $error("new start while handshake is active");
  assert property (p_data_stable_until_ack)
    else $error("data changed before handshake completed");
  assert property (p_ack_requires_active_req)
    else $error("ack arrived without an active request");

endmodule
预期结果:合法握手不触发错误;若注入故障,超时应命中 p_req_gets_ack,确认前撤销请求应命中 p_req_holds_until_ack,忙期间再次拉高 start 应命中 p_no_restart_while_busy,提前修改 data_hold 应命中 p_data_stable_until_ack。具体日志前缀和时间戳由仿真器决定。
这里保留弱 until_with 是有意的:它只负责“保持到应答”的安全性质,而“应答必须出现”由独立的 p_req_gets_ack 有界活性断言负责。把两者拆开后,既覆盖课程承诺,也更容易从失败属性直接定位问题。
脉冲事件检查“恰好一次”
单周期脉冲跨域最危险的不是电平值错误,而是事件丢失或重复消费。若使用 toggle 传递事件,目的域应检查同步后的 toggle 每变化一次只产生一次消费脉冲;若源域还能提供事件编号或计数器,验证环境可以进一步比较发送数与消费数。
不要把性质写成“源脉冲出现后固定两拍必须看到目的脉冲”。同步级数、两个时钟的相位和频率都会改变可观察延迟。更稳妥的表达是“在协议允许的延迟窗口内最终出现一次,而且在下一次源事件到来前不能多出现一次”。
FIFO 区分环境约束与 DUT 断言
full |-> !wr_en 和 empty |-> !rd_en 不是所有异步 FIFO 都成立的内部安全性质。若接口规范明确要求上游在满时不得发写请求、空时不得发读请求,那么这类属性描述的是环境合同:在形式验证中通常写成 assume,在 testbench 中则用于检查驱动器是否守规约。
如果接口允许上游在 full 或 empty 时继续保持请求,只是 FIFO 不接受操作,那么 DUT 应断言“没有实际提交”。例如将内部 wr_commit、rd_commit 或指针使能绑定给 checker,检查 full 时不得产生写提交、empty 时不得产生读提交。只观察 wr_en、rd_en 而看不到提交信号时,无法证明 FIFO 内部一定没有越界。
同理,$changed(rd_data) || $stable(rd_data) 对正常已知信号几乎恒真,不能验证 FIFO 读数据关系。数据正确性应与 FIFO 的读延迟和参考模型绑定:一次成功读必须在规定延迟后返回队首元素,而不是仅判断输出“变了或没变”。
避免断言误判
CDC 断言应尽量在单一采样时钟域里观察已经同步过的信号,不要直接要求另一个异步时钟域的原始信号“下一拍必须变化”。复位释放也要按协议处理:若两个域独立复位,应分别屏蔽各自尚未进入有效状态的阶段,避免把复位收敛时间误判为握手失败。
静态 CDC 规则负责确认同步器和跨域结构是否合理,协议断言则验证结构之上的行为是否守约。对握手而言,关键是同时覆盖“保持不出错”和“最终能完成”;对 FIFO 和脉冲,则要把环境职责、实际提交和事件计数分开检查。