
FPGA 与数字 IC 设计 / 系统课时
建立 CDC 分析边界
建立 CDC 分析边界
CDC 分析的第一步不是逐条检查 RTL,而是先确定“哪些关系值得检查”。把所有跨模块连接都当成 CDC,会产生大量噪声;漏掉时钟、复位、状态控制或数据接口,又会把真正的风险留在系统里。本课建立一套可复用的边界判断方法。
学习目标
- 能判断一条跨域路径是否真正属于 CDC 分析范围
- 能区分时钟、复位、状态和数据接口的不同跨域边界
- 能建立从源域、跨域机制到目标域的最小分析单元
先把两个时钟域画出来
一条路径是否属于 CDC,首先取决于它的源时序域和目标时序域。若两个寄存器由不同且没有可证明固定时序关系的时钟驱动,就应该把它视为潜在跨域路径,而不能因为时钟名称相似就默认安全。
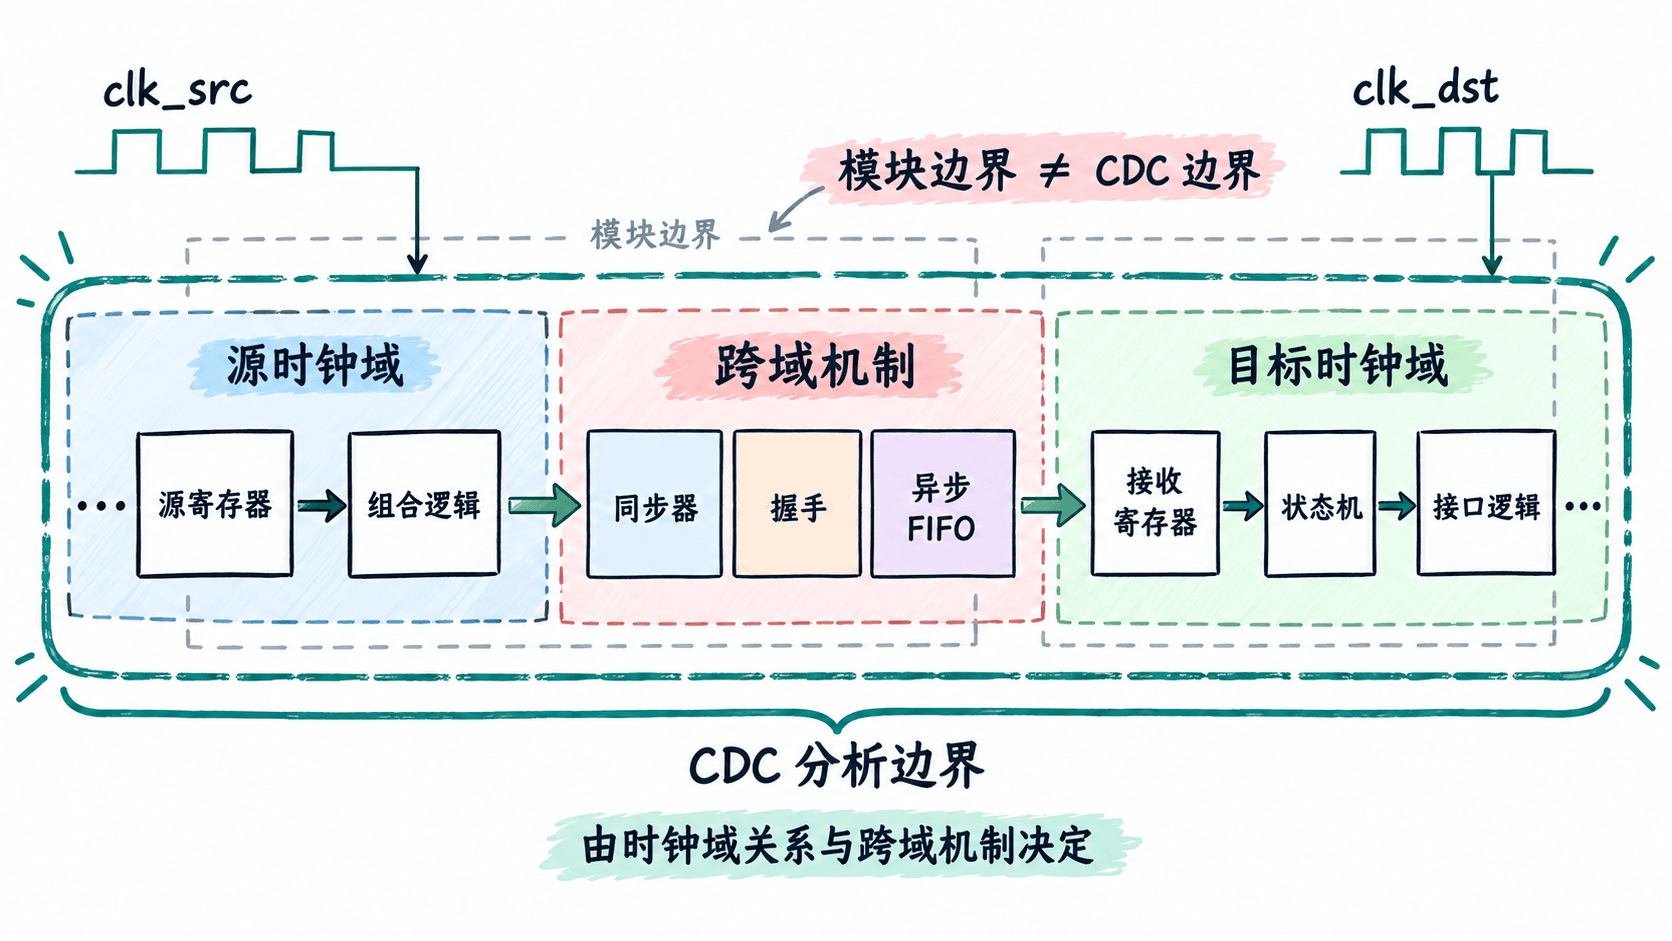
分析时最小单位可以定义为“源域对象 → 跨域机制 → 目标域对象”。源域对象通常是寄存器或组合逻辑输出,目标域对象通常是接收寄存器、状态机或接口逻辑。只看一条 net 是否跨越模块边界并不够,因为真正决定 CDC 风险的是时序域关系以及中间采用的跨域机制。
时钟本身就是分析边界
最明显的 CDC 路径是一个时钟域产生的数据,被另一个时钟域采样。这里的两个时钟不要求频率不同才算 CDC:只要它们之间没有明确且受约束的相位、频率关系,就不能假设目标采样天然满足建立时间和保持时间要求。
因此,分析前应先列出设计中的时钟集合,并明确每个寄存器属于哪个时钟域。对于由同一主时钟通过已知方式派生、且其关系已被正确建模到时序约束中的时钟,可以按同步时序关系分析,而不必机械地当作异步 CDC;这个判断必须由时钟架构和约束共同证明。
复位路径不能顺手忽略
复位虽然不是普通数据,却会直接决定寄存器何时进入已知状态。尤其是异步复位在不同寄存器组上的释放关系,如果处理不当,可能在解除复位瞬间产生亚稳态或状态不一致问题。
分析复位时至少要区分复位的产生、传播和释放。若一个异步复位信号直接进入多个时钟域,应检查各域是否采用明确的同步释放策略,以及复位释放后是否可能立即驱动状态机或关键控制逻辑。
状态控制也可能形成 CDC
有些设计只对 data 总线做 CDC,却忽略 valid、ready、busy、start、done 等控制信号。实际上,数据是否有效、何时读取、何时结束传输,通常正是由这些控制信号决定。
例如源域把一组数据保持稳定,同时把 valid 跨域发送。如果 valid 的同步方式和数据保持条件没有配套设计,目标域即使安全地采到了 valid,也不代表它采到的是对应的数据。对于 valid/ready 一类双向流控,还要分别检查 valid 和 ready 所在方向的跨域机制。因此 CDC 分析必须把控制关系和数据关系一起看,而不是逐条信号孤立判断。
数据接口边界要看协议
一个跨域接口通常不只是若干数据线,而是一套协议。例如请求、应答和数据可能组成握手;写指针、读指针和存储体可能组成异步 FIFO;状态码和采样数据也可能形成需要保持一致的信号组。
因此可以把接口拆成三个问题:谁发起传输,谁判断数据有效,谁负责确认完成。只要这些角色跨越了时钟域,就应把接口作为一个整体纳入 CDC 分析,并检查协议是否保证数据稳定、事件不丢失以及多位信息的一致性。
哪些路径可以暂时排除
边界不是越大越好。已经证明属于同一受约束时序关系的路径,或者已经通过经过验证的同步器、异步 FIFO、握手模块等 CDC 机制处理的路径,可以在分析结果中标记为已知处理机制,而不是重复进行同一种人工审查。
但“排除”必须有证据。常见的有效依据包括明确的时钟定义和时序约束、经过审核的同步器实例、异步 FIFO IP,或者统一封装并验证过的 CDC 模块。仅凭模块名称、信号命名或“仿真没报错”都不足以证明安全。
完成边界梳理后,可以为每个跨域接口建立最小记录,至少包含源时钟域、目标时钟域、信号语义、传输机制以及是否需要返回确认。
| 检查项 | 需要回答的问题 |
|---|---|
| 源域 | 信号由哪个时钟域产生? |
| 目标域 | 谁负责采样或消费? |
| 信号语义 | 状态、事件、数据还是协议控制? |
| CDC 机制 | 同步器、toggle、握手、Gray code 还是 FIFO? |
| 一致性 | 多根信号之间是否必须保持关联? |
| 复位 | 两个域如何进入和退出复位? |
| 证据 | 为什么可以判定该路径安全? |
完成 CDC 分析边界后,后续检查就不会再是“看到跨模块连线就查一下”,而会变成对明确时钟域、明确协议和明确跨域机制的系统审查。真正可靠的 CDC 分析,边界定义本身就是设计的一部分。