
FPGA 与数字 IC 设计 / 系统课时
检查 CDC 静态规则
检查 CDC 静态规则
本课把 CDC 静态检查结果转化为可执行的审查动作:先识别告警对应的跨域结构,再判断它是真实风险、设计上可接受的路径,还是缺少约束导致的误报,最后形成可验证的整改结论。
学习目标
- 识别单比特同步、脉冲跨域、握手和异步 FIFO 等结构的典型静态规则告警。
- 根据数据类型、同步链和握手关系区分真实 CDC 风险与可接受路径。
- 学会用设计证据和约束信息复核告警,而不是直接忽略或机械修复。
先看告警背后的结构
CDC 工具真正检查的不是“信号有没有跨时钟”,而是跨域后的采样安全性与协议完整性。看到告警时,先回答三个问题:源时钟和目的时钟是什么、跨域信号属于数据还是控制、目的侧采用了什么接收结构。
| 告警类型 | 常见根因 | 首要检查点 |
|---|---|---|
| 未同步单比特 | 控制信号直接进入目的域 | 是否存在目标域同步触发器链 |
| 同步器结构异常 | 同步级数或结构不符合规则 | 是否真正由目标时钟连续采样 |
| 脉冲跨域风险 | 源域脉冲过窄或目的域漏采样 | 是否采用脉冲展宽、握手或事件编码 |
| 多比特总线跨域 | 每一位独立同步造成撕裂 | 是否有稳定窗口、握手或 FIFO |
| FIFO 指针规则异常 | Gray 指针或同步链不完整 | 指针编码、同步与满空判断是否匹配 |
| 无法确定时钟关系 | 时钟约束缺失或定义不完整 | 时钟是否被正确声明为异步关系 |
区分真实风险与可接受路径
“工具报告了告警”不等于“设计一定错误”。例如,一个经过两级触发器同步的单比特控制信号,如果工具没有识别同步器,可能只是结构写法或约束不足。相反,多位状态总线即使每一位都经过同步器,也可能在不同周期被采到不同版本,仍然存在数据一致性风险。
判断时优先看结构,而不是告警文字。单比特控制通常应有明确同步链;事件脉冲需要保证目的域可观测;多比特数据则必须依赖握手、稳定窗口或异步 FIFO。只要问题仍然可以归结为“目的域可能采到不稳定或不一致的数据”,就不能仅通过加 waiver 消除告警。
用证据处理工具告警
实际审查可以按“告警→信号→结构→约束→设计意图”的顺序收敛:先定位被规则命中的对象,再检查 RTL 接收结构,最后确认工具是否掌握了正确的时钟关系和设计意图。
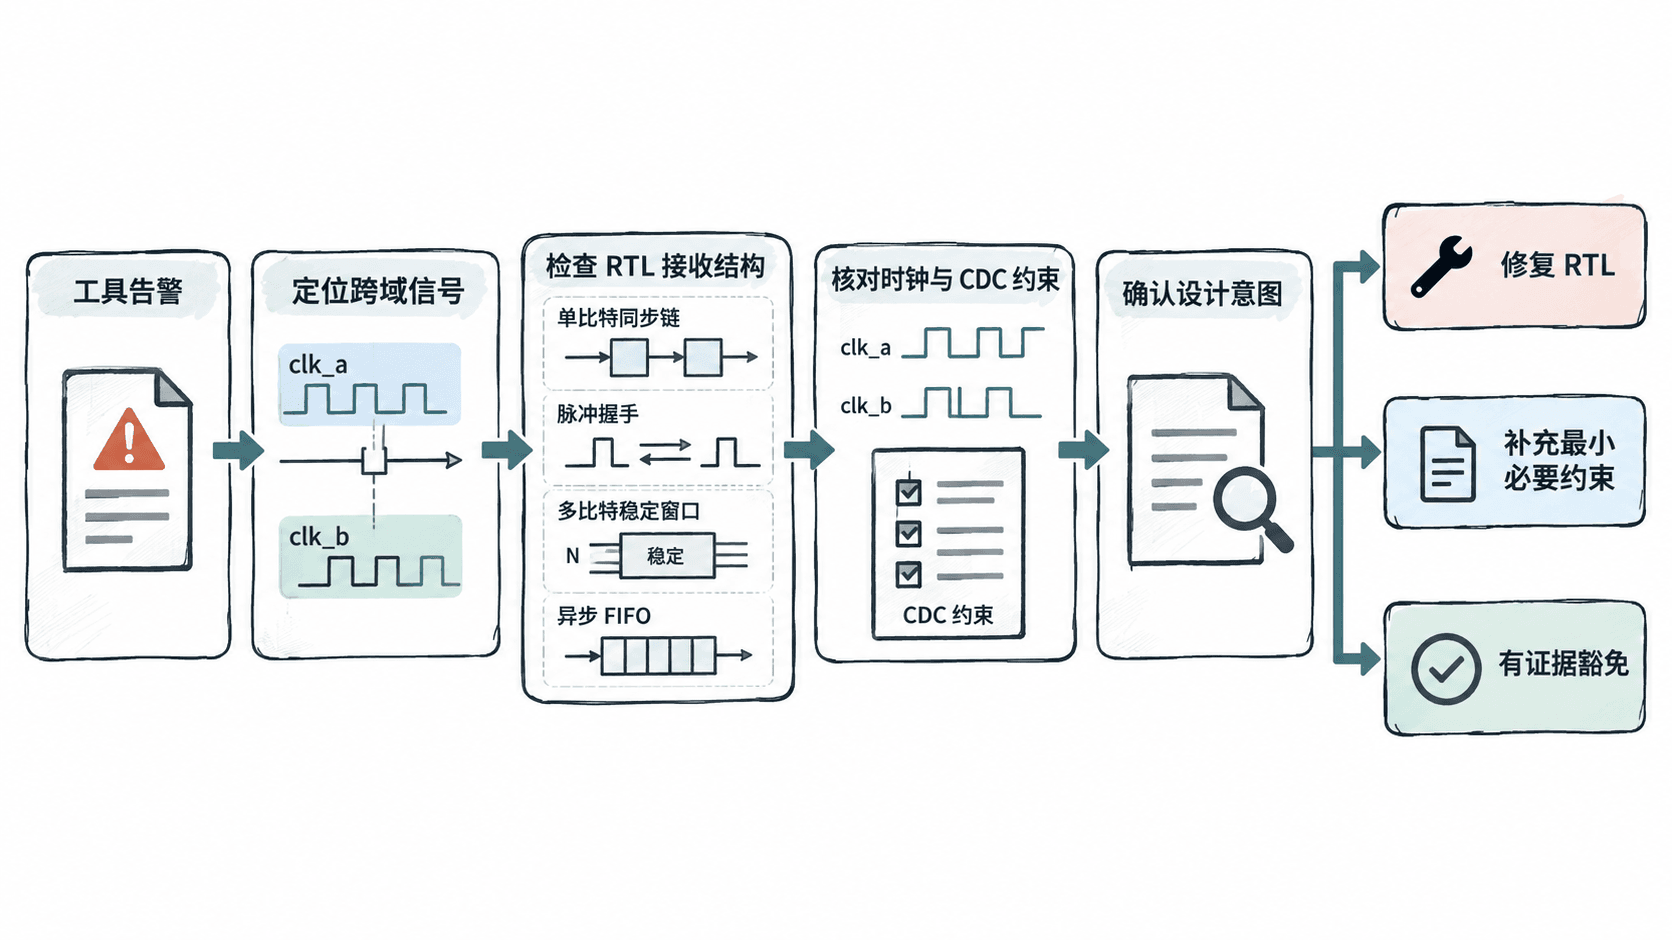
下面是片段示例,用于训练静态报告的阅读方式。它假设 CDC 工具已经完成分析,只展示抽象后的报告内容,不是某个特定厂商工具可直接执行的命令格式。
CDC_REPORT
Rule: DATA_MULTI_BIT_CROSSING
Signal: data_bus[15:0]
Source clock: clk_a
Destination clock: clk_b
Path: reg_a -> sync_bus -> reg_b
Finding: each bit synchronized independently
Risk: destination may capture mixed generations of data
Suggested action: use handshake, stable-data window, or async FIFO

CDC_REPORT
Rule: SINGLE_BIT_UNSYNC
Signal: req
Source clock: clk_a
Destination clock: clk_b
Path: req -> reg_b
Finding: no recognized destination-domain synchronizer
Risk: possible metastability propagation
Suggested action: add a destination-domain synchronizer or document a verified special structure
预期结果:第一条应被判断为多比特一致性风险,不能通过“每位各自同步”直接关闭;第二条应继续检查 RTL 中是否确实存在同步链,以及工具是否正确识别该结构。两条告警最终都应有“修复”“补充约束”或“有证据豁免”三类明确结论之一。
什么时候需要约束
约束解决的是“工具不知道设计意图”的问题,而不是替代 CDC 结构。最常见的情况是两个时钟本来就是异步关系,却没有被正确声明;或者某条路径属于经过专门验证的结构,但规则默认将它识别为普通跨域路径。
正确做法是先确认 RTL 结构安全,再补充最小必要约束,并重新运行检查确认告警确实按预期变化。不要用宽泛的全局 waiver、路径屏蔽或整类规则禁用来换取干净报告,这会把真实问题一起隐藏。
建立一份可复核的判定记录
对关键告警,至少留下信号名、源目的时钟、跨域结构、工具规则、风险判断、处理方式和复核证据。这样静态 CDC 检查才从“清单式报错”变成设计验证的一部分:报告负责发现候选风险,工程师负责确认结构与意图,回归检查负责证明修改没有引入新的跨域问题。