
Vue / 系统课时
测试、构建与发布
测试、构建与发布
本节把企业管理后台从“开发完成”推进到“可安全上线”:先补高风险测试,再用统一门禁完成类型检查、单测与生产构建,随后验证静态产物和线上路由,并准备可立即执行的回滚材料。
学习目标
- 为权限、路由或关键业务规则补充最小但高价值的自动化测试。
- 用固定命令完成类型检查、测试、生产构建与本地预览验证。
- 建立上线后的冒烟检查、版本留存和回滚门禁。
发布前门禁
发布不要依赖“本机点几下没问题”,而要把通过条件固化成同一条流水线:代码进入候选版本后,依次经过类型检查、关键测试、生产构建、产物验证、部署冒烟;任一步失败都停止发布,不继续放大风险。
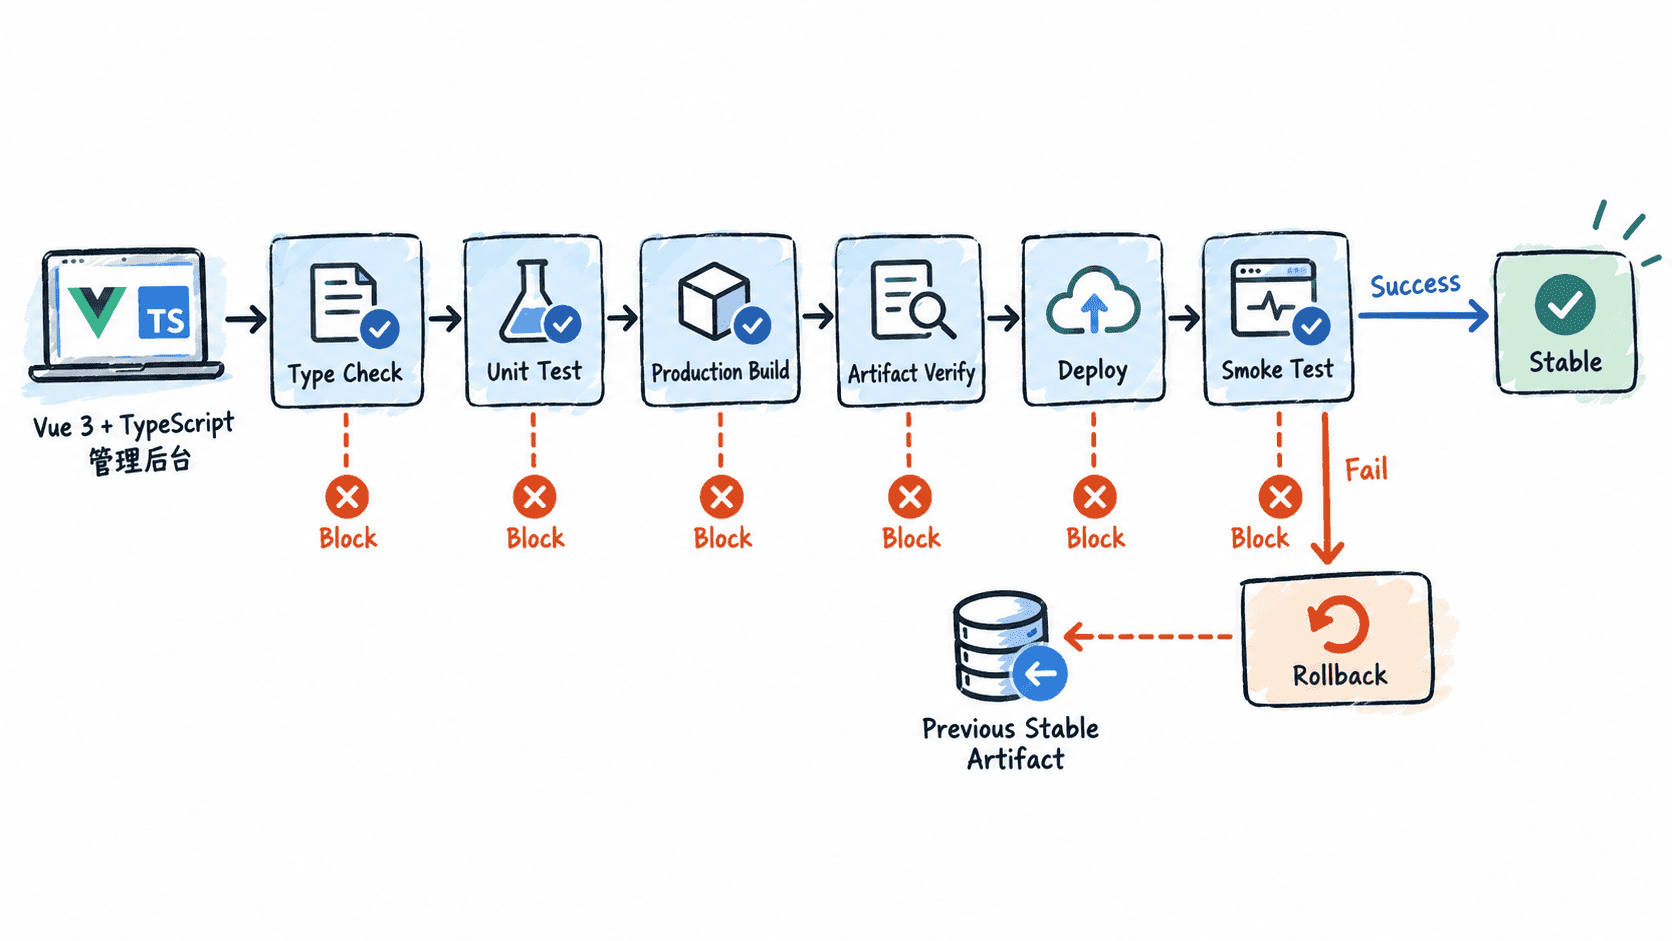
仓库应提供稳定脚本名,让本地、CI 和发布机执行同一套命令。下面是 Vite + Vue 3 + TypeScript 项目的最小脚本配置,若项目已存在同名脚本则保持现有实现。
{
  "scripts": {
    "typecheck": "vue-tsc --noEmit",
    "test:unit": "vitest run",
    "build": "vite build",
    "preview": "vite preview"
  }
}
这段配置本身不产生业务输出;验证方法是执行后续门禁命令,并确认所有步骤退出码均为 0。
补上关键测试
综合项目收尾阶段不追求临时把覆盖率“刷高”,而应优先覆盖一旦出错就会直接影响访问控制、数据提交或页面导航的规则。例如权限判断至少要同时验证管理员特权分支和普通角色的权限列表分支。
下面给出一个可直接放入项目的最小示例,前提是项目已经安装 Vitest。
// src/utils/permission.ts
export type Role = 'admin' | 'editor' | 'viewer'

export function canAccess(role: Role, required: Role[]): boolean {
  // 管理员拥有全量访问权,其他角色必须显式出现在允许列表中。
  return role === 'admin' || required.includes(role)
}// src/utils/permission.test.ts
import { describe, expect, it } from 'vitest'
import { canAccess } from './permission'
describe('canAccess', () => {
// 同时覆盖特权分支与普通角色分支,避免只测“允许访问”。
it('handles admin and explicit role permissions', () => {
expect(canAccess('admin', ['viewer'])).toBe(true)
expect(canAccess('editor', ['editor'])).toBe(true)
expect(canAccess('viewer', ['editor'])).toBe(false)
})
})执行该测试:
set -e
npx vitest run src/utils/permission.test.ts >/dev/null
printf '%s\n' 'permission test: ok'
预期输出:
permission test: ok如果这里失败,先修测试或实现,不要把失败用例临时跳过后继续发版。这里验证的是前端可见性规则,不替代服务端授权;真正关键的是让测试成为发布门禁,而不是一次性的收尾动作。
构建并做本地验证
生产构建前应一次性完成锁文件安装、类型检查、全部单测和构建。下面以 npm 与 package-lock.json 为例;若仓库统一使用 pnpm 或 Yarn,应改用对应的锁文件严格安装命令,不能在发布阶段临时混用包管理器。包装命令只在每一步成功后打印固定结果,任一步失败都会因 set -e 立即终止。
set -e
npm ci >/dev/null
printf '%s\n' 'dependencies: ok'
npm run typecheck >/dev/null
printf '%s\n' 'typecheck: ok'
npm run test:unit >/dev/null
printf '%s\n' 'unit test: ok'
npm run build >/dev/null
printf '%s\n' 'build: ok'
预期输出:
dependencies: ok
typecheck: ok
unit test: ok
build: ok
随后用生产产物做本地冒烟,而不是继续依赖开发服务器。下面假设 preview 脚本使用 Vite;执行前把 <PORT> 替换为一个未占用端口,日志固定写入当前目录的 vue-admin-preview.log。
set -e
PREVIEW_PORT="<PORT>"
npm run preview -- --host 127.0.0.1 --port "$PREVIEW_PORT" >./vue-admin-preview.log 2>&1 &
PREVIEW_PID=$!
sleep 2
curl -sS -o /dev/null -w '%{http_code}\n' "http://127.0.0.1:${PREVIEW_PORT}/"
kill "$PREVIEW_PID"
预期输出:
200若不是 200,查看 vue-admin-preview.log,优先检查构建是否真正生成 dist/、入口资源路径是否正确,以及运行环境是否使用了预期的环境变量。
上线验证与回滚
部署完成后的验证至少覆盖首页加载、一个需要 SPA 回退的深层路由、登录或权限主链路,以及关键接口是否指向正确环境。对静态站点,深层路由直接返回 404 往往不是 Vue Router 本身的问题,而是 Web 服务器没有把未知路径回退到 index.html。
可先用 HTTP 状态检查验证首页和一个真实业务路由;将 <DOMAIN> 与 <PATH> 替换为实际域名和一个需要验证的深层业务路由。
set -e
curl -sS -o /dev/null -w '%{http_code}\n' "https://<DOMAIN>/"
curl -sS -o /dev/null -w '%{http_code}\n' "https://<DOMAIN>/<PATH>"
预期输出:
200
200
回滚准备必须在发布前完成。至少保留“当前候选产物、上一稳定产物、对应环境配置版本、提交 ID 和发布时间”,并确保上一稳定版本能被重新指向或重新部署。不要只保留源码标签而不保留可部署产物,否则真正回滚时还会重新经历依赖安装和构建,增加不确定性。
可在 CI 中把生产目录封装为带发布 ID 的不可变产物;将 <ID> 替换为提交 SHA 或发布号。
set -e
RELEASE_ID="<ID>"
tar -czf "dist-${RELEASE_ID}.tgz" dist
sha256sum "dist-${RELEASE_ID}.tgz"
预期输出:
<VALUE> dist-<ID>.tgz实际哈希值会不同,关键是归档成功并记录校验值,上一稳定产物也应以同样方式长期可取用。
上线完成的判断不是“页面能打开”,而是门禁全部通过、生产构建可复现、关键路由和业务链路冒烟成功,并且上一稳定版本已经具备可执行的恢复路径。