
Vue / 系统课时
端到端关键流程测试
端到端关键流程测试
端到端测试的价值不是覆盖每个按钮,而是证明用户最关键的业务链路在真实浏览器中可以走通。本节用 Playwright 串起登录、查询、编辑和权限拒绝四类场景,并通过稳定定位器、明确断言和失败证据,让测试既能发现回归,也能长期维护。
学习目标
- 用 Playwright 组织登录、查询、编辑和权限测试。
- 使用稳定定位器和面向用户结果的断言降低脆弱性。
- 配置运行、重试与失败证据,并能判断 E2E 失败位于哪一层。
先定义关键流程而不是页面清单
一条高价值 E2E 用例应从用户目标出发。管理员流程可以是“登录 → 查询用户 → 编辑角色 → 保存成功”,普通成员则验证“打开同一编辑入口 → 被拒绝”。这样能同时覆盖路由、表单、接口联动和权限控制,又不会把所有页面都做成冗长脚本。
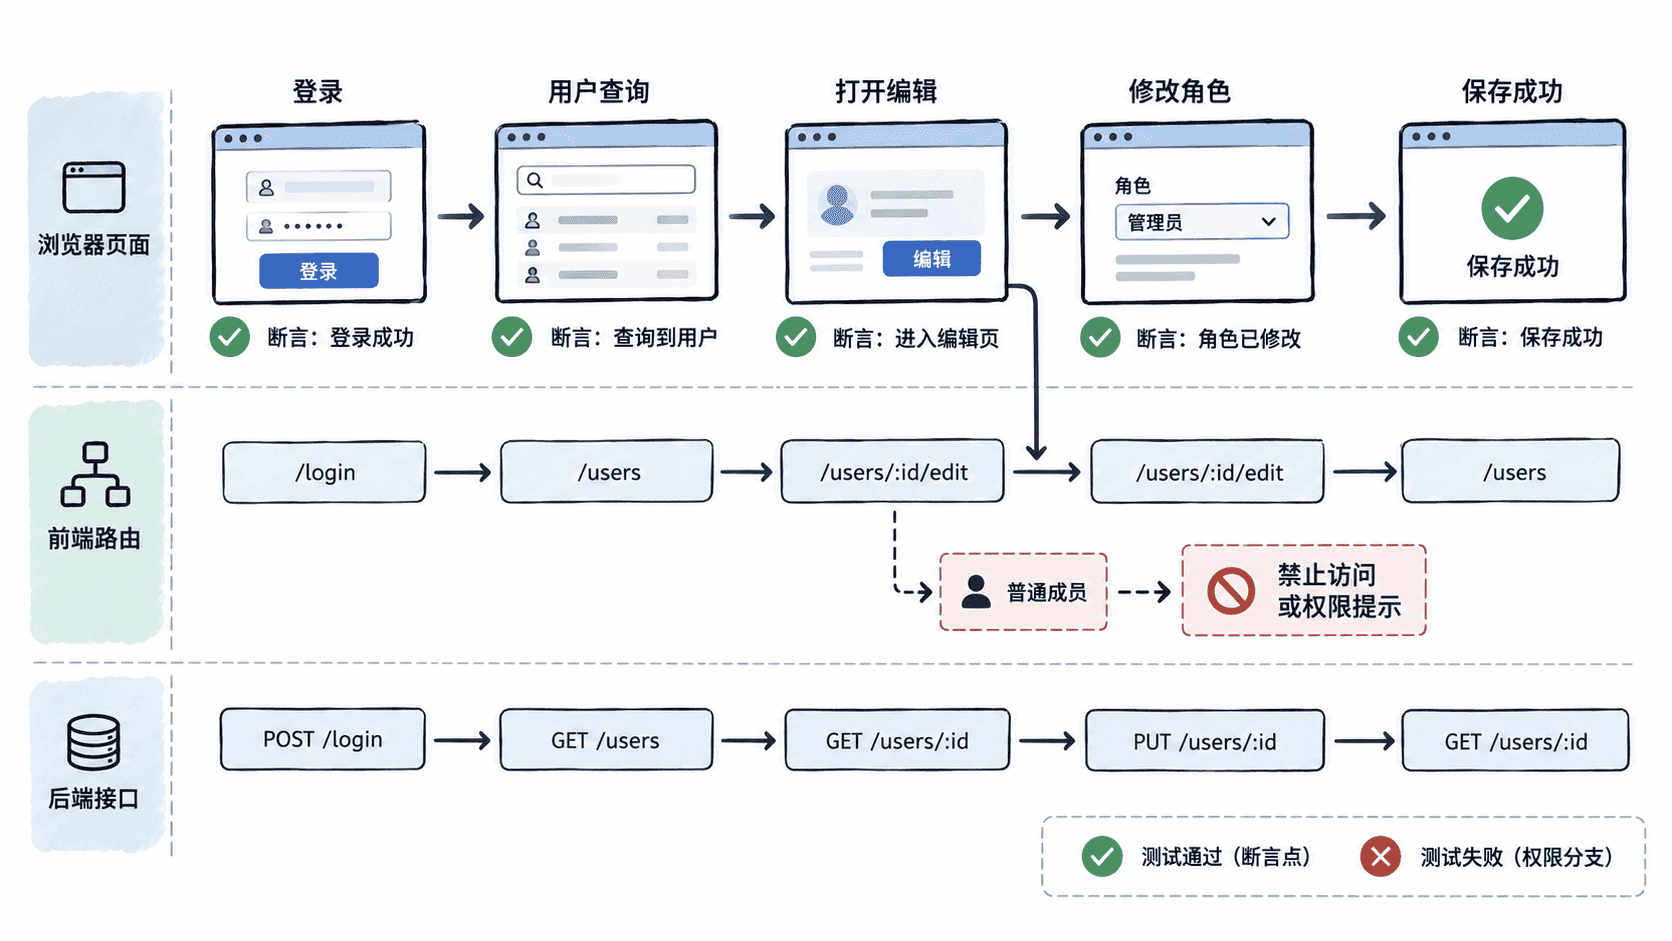
配置 Playwright 的运行基线
配置文件只负责环境级规则。示例把基础地址放进环境变量,CI 中开启重试,并仅在失败时保留截图和 Trace,避免正常运行产生大量无用文件。
// playwright.config.ts
import { defineConfig } from '@playwright/test'

export default defineConfig({
  testDir: './e2e',
  fullyParallel: true,
  retries: process.env.CI ? 2 : 0,
  use: {
    baseURL: process.env.BASE_URL ?? 'http://127.0.0.1:4173',
    screenshot: 'only-on-failure',
    trace: 'retain-on-failure',
  },
})
配置生效后,可先启动被测应用,再执行测试。若项目端口不同,通过 BASE_URL 覆盖;其中 <PORT> 替换为实际监听端口。
BASE_URL=http://127.0.0.1:<PORT> npx playwright test预期输出:
Running 2 tests using <VALUE> workers
2 passed (<TIME>)
<VALUE> 与 <TIME> 由机器并发度和实际执行耗时决定。
编写管理员主流程和权限分支
下面使用 getByRole、getByLabel 和可见文本定位元素,避免依赖容易变化的 CSS 层级。示例假设测试环境已准备两个稳定账号,并通过环境变量注入凭据。
// e2e/user-management.spec.ts
import { expect, test } from '@playwright/test'

async function login(
  page: import('@playwright/test').Page,
  email: string,
  password: string,
) {
  await page.goto('/login')
  await page.getByLabel('邮箱').fill(email)
  await page.getByLabel('密码').fill(password)
  await page.getByRole('button', { name: '登录' }).click()
  await expect(page).toHaveURL(/\/dashboard$/)
}

test('管理员可以查询并编辑用户角色', async ({ page }) => {
  await login(
    page,
    process.env.E2E_ADMIN_EMAIL ?? 'admin@example.test',
    process.env.E2E_ADMIN_PASSWORD ?? 'admin-pass',
  )

  await page.goto('/users')
  await page.getByRole('searchbox', { name: '搜索用户' }).fill('Ada')
  await page.getByRole('button', { name: '查询' }).click()

  const row = page.getByRole('row', { name: /Ada/ })
  await expect(row).toBeVisible()
  await row.getByRole('button', { name: '编辑' }).click()

  await page.getByLabel('角色').selectOption('manager')
  await page.getByRole('button', { name: '保存' }).click()
  await expect(page.getByText('保存成功')).toBeVisible()
})

test('普通成员不能进入用户编辑页', async ({ page }) => {
  await login(
    page,
    process.env.E2E_MEMBER_EMAIL ?? 'member@example.test',
    process.env.E2E_MEMBER_PASSWORD ?? 'member-pass',
  )

  await page.goto('/users/7/edit')
  await expect(page.getByText('无权访问')).toBeVisible()
  await expect(page).toHaveURL(/\/forbidden$/)
})
运行这一文件:
npx playwright test e2e/user-management.spec.ts预期输出:
Running 2 tests using <VALUE> workers
✓ 管理员可以查询并编辑用户角色
✓ 普通成员不能进入用户编辑页
2 passed (<TIME>)
测试名称、并发 worker 数和耗时会随环境变化,但两个关键场景都应通过。
让断言观察用户结果
E2E 最常见的脆弱点是“点完就算成功”。点击保存后,应等待用户能观察到的完成信号,例如成功提示、目标 URL、更新后的表格内容;权限测试则同时验证提示和最终路由。这样失败时可以直接判断业务结果没有成立,而不是只知道某次点击发生过。
把失败证据留给排查
E2E 失败可能来自前端、后端、测试数据、权限配置或浏览器环境。配置中的失败截图和 Trace 能还原页面状态与操作顺序;若只在 CI 失败,应先查看 Trace,再确认测试账号、数据初始化和应用地址,而不是立即增加等待时间。
关键流程测试数量应保持克制:单元测试负责大量分支,组件测试负责交互细节,E2E 只守住真正影响发布的用户路径。这样既能在发布前发现“系统整体走不通”的问题,也不会让测试套件因页面细节变化而频繁失效。