
Vue / 系统课时
退出登录与状态清理
退出登录与状态清理
企业应用的退出登录不只是删掉 Token。正确做法要同时撤销服务端会话,并清理 Pinia、持久化缓存、动态路由和敏感页面状态,保证退出后刷新、后退或切换账号都不会恢复上一位用户的数据。
学习目标
- 设计“远端撤销 + 本地清理 + 回登录页”的可靠退出流程
- 清理 Store、缓存、动态路由和页面级敏感状态
- 验证退出后旧会话、旧路由和旧页面数据不能再次使用
先列出所有会跨页面存活的状态
退出时最容易漏掉的是“不是 Token 的状态”。常见对象包括认证 Store、用户资料 Store、权限缓存、请求缓存、localStorage 或 sessionStorage 中的业务键、运行时注册的路由,以及被 KeepAlive 或页面缓存保存的敏感视图。
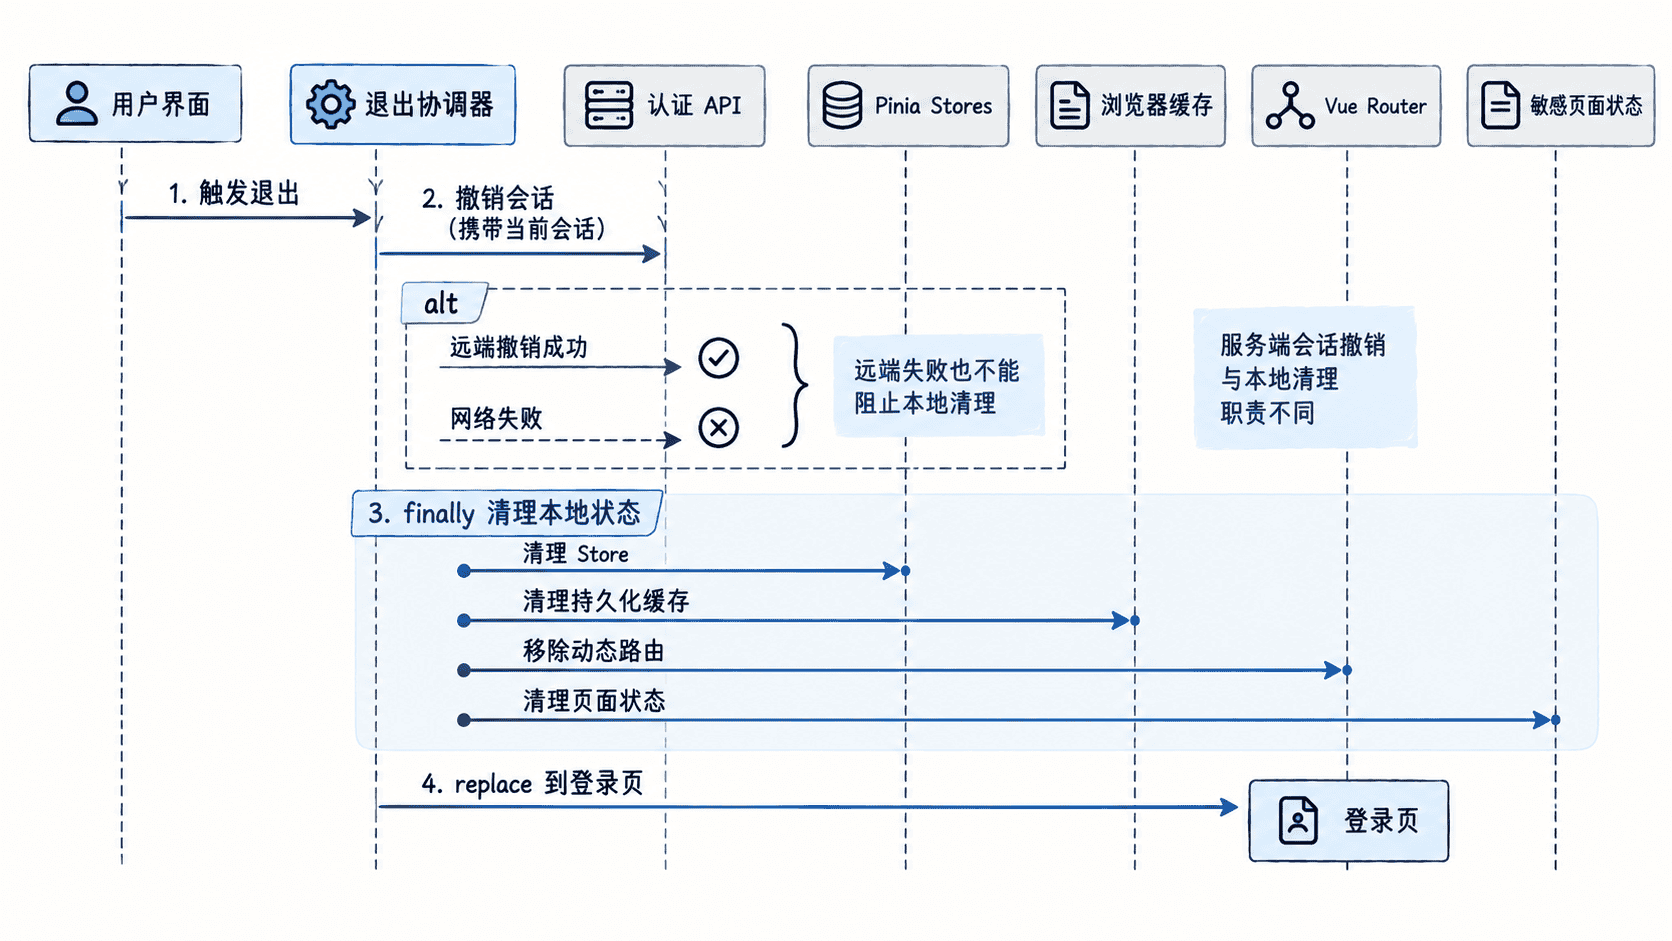
这份清单最好集中在一个退出协调器中,而不是让每个页面各自监听退出事件。集中处理能保证新增缓存或动态路由时有唯一的清理入口,也更容易测试清理顺序。
先撤销远端会话,再保证本地一定清空
远端撤销应该尽量发生在本地 Token 仍可使用时,否则服务端可能无法识别要撤销哪个 Refresh Token 或会话。网络失败时也不能停在半退出状态,本地清理应放进 finally,确保浏览器不继续保留敏感数据。
下面用一个可运行的 TypeScript 示例演示退出顺序。真实 Vue 项目只需要把这些依赖分别接到认证 API、Pinia、缓存和 Router。
interface LogoutDeps {
  revokeSession(): Promise<void>;
  clearStores(): void;
  clearCaches(): void;
  removeDynamicRoutes(): void;
  resetSensitiveViews(): void;
  goToLogin(): Promise<void>;
}

async function logout(deps: LogoutDeps): Promise<void> {
  try {
    // 必须趁当前凭证仍存在时请求服务端撤销会话。
    await deps.revokeSession();
  } catch {
    // 网络失败可以记录审计信息,但不能阻止浏览器本地退出。
  } finally {
    deps.clearStores();
    deps.clearCaches();
    deps.removeDynamicRoutes();
    deps.resetSensitiveViews();
    await deps.goToLogin();
  }
}

async function main(): Promise<void> {
  const events: string[] = [];

  await logout({
    revokeSession: async () => { events.push("revoke"); },
    clearStores: () => { events.push("stores"); },
    clearCaches: () => { events.push("caches"); },
    removeDynamicRoutes: () => { events.push("routes"); },
    resetSensitiveViews: () => { events.push("views"); },
    goToLogin: async () => { events.push("login"); }
  });

  // 顺序检查可防止未来重构时先删除凭证、导致远端无法撤销会话。
  console.log(events.join(" -> "));
}

void main();
预期输出:
revoke -> stores -> caches -> routes -> views -> login如果远端撤销失败,预期的本地顺序仍应是 stores -> caches -> routes -> views -> login。实际网络错误内容会因后端和运行环境不同而变化。
把清理动作映射到 Vue 应用
Pinia 的 Option Store 可以使用 $reset() 回到初始状态;Setup Store 需要自己提供重置方法。持久化插件、请求缓存库和手写浏览器缓存都要清理对应业务键,不能只删除认证 Token。
动态路由要保存注册时得到的移除函数,或记录路由名称并在退出时逐一删除。Vue Router 的 addRoute() 会返回一个移除函数,把这些函数集中保存比“猜哪些路由是动态的”更可靠。
敏感页面状态还包括 KeepAlive 缓存、未提交表单、详情页内存数据和分页查询结果。常见做法是在退出时递增一个应用级视图版本、清空缓存容器或卸载受保护布局,使旧组件实例失效。
退出后按攻击路径验收
验证不能只看“已经跳到登录页”。至少要覆盖旧凭证、浏览器后退、直接访问旧 URL 和再次登录另一账号这些路径。
- 旧 Access Token 或 Refresh Token 再请求受保护接口时,服务端应拒绝或要求重新认证。
- 浏览器后退到旧页面时,不应重新显示上一账号的敏感数据。
- 退出后直接输入之前的动态路由 URL,应被路由守卫拦截并回到登录流程。
- 新账号登录后,Pinia、请求缓存和页面缓存中不应出现上一账号的数据。
服务端会话撤销解决“旧凭证还能不能继续访问”,本地状态清理解决“旧数据还能不能在当前浏览器重新出现”。两者缺一不可,才算完成真正的退出登录。