
Vue / 系统课时
动态路由与菜单权限
动态路由与菜单权限
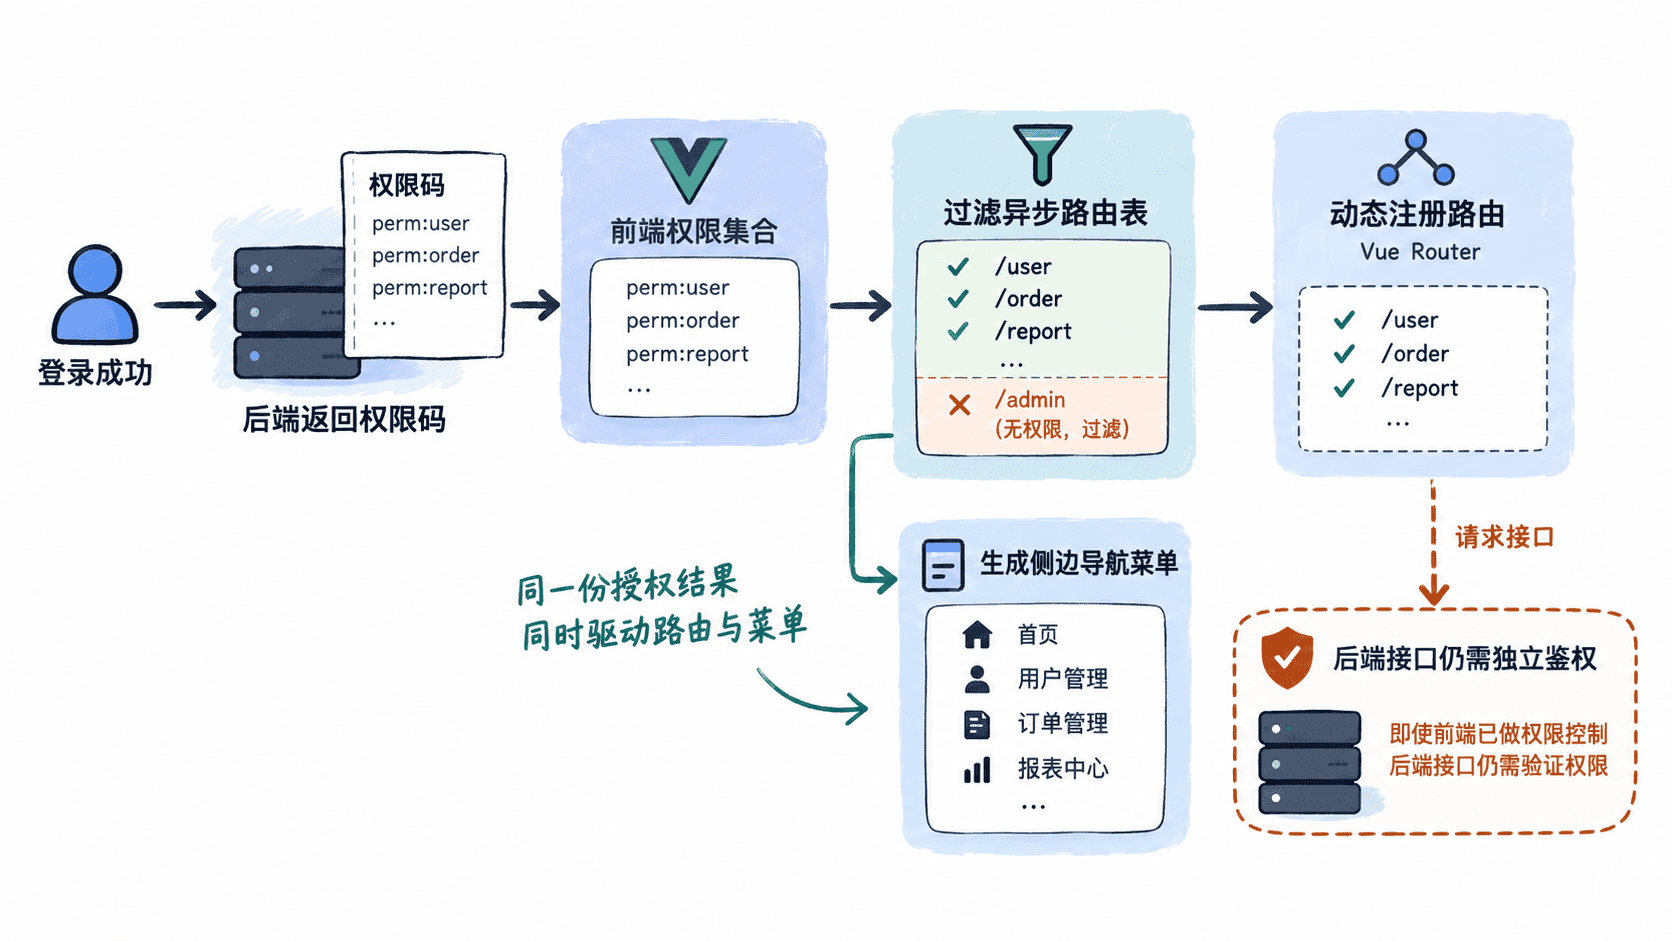
企业后台的路由和菜单不能只靠前端隐藏:前端需要根据用户角色或权限码装配可访问路由,同时让导航菜单从同一份权限结果派生。这样可以避免“菜单看不见但地址能访问”的前端逻辑漏洞,并让路由与菜单保持一致。
学习目标
- 能用权限码过滤路由记录,并在登录后动态注册可访问路由。
- 能从同一份授权路由生成菜单,避免维护两套权限配置。
- 能理解前端动态路由只是体验层控制,真正的资源权限仍由后端校验。
用一份路由元数据承载权限规则
推荐把“页面能否访问”和“菜单是否展示”的元数据放在路由记录上,再用权限码过滤。meta.permissions 表示进入页面所需权限,meta.menu 表示该路由是否参与菜单生成。没有权限要求的公共页面可以省略 permissions。
import type { RouteRecordRaw } from "vue-router";

export const asyncRoutes: RouteRecordRaw[] = [
  {
    path: "/orders",
    name: "Orders",
    component: () => import("./views/OrdersView.vue"),
    meta: {
      title: "订单管理",
      menu: true,
      permissions: ["order:read"]
    }
  },
  {
    path: "/users",
    name: "Users",
    component: () => import("./views/UsersView.vue"),
    meta: {
      title: "用户管理",
      menu: true,
      permissions: ["user:read"]
    }
  }
];
这是配置片段,依赖 Vue Router 4 和对应页面组件。生效行为是:只有权限过滤通过的记录才会被注册;验证时可分别使用只含 order:read 与只含 user:read 的账号登录,检查可访问页面是否不同。
登录后过滤并注册路由
路由过滤函数只负责权限判断,不直接操作路由器。把“计算可访问路由”和“注册路由”分开,便于单元测试,也能避免重复注册。
import { createRouter, createWebHistory, type RouteRecordRaw } from "vue-router";
import { asyncRoutes } from "./async-routes";

const router = createRouter({
  history: createWebHistory(),
  routes: [
    {
      path: "/login",
      name: "Login",
      component: () => import("./views/LoginView.vue")
    }
  ]
});

function canAccess(route: RouteRecordRaw, granted: Set<string>): boolean {
  const required = (route.meta?.permissions as string[] | undefined) ?? [];
  return required.length === 0 || required.every(code => granted.has(code));
}

export function installAuthorizedRoutes(permissionCodes: string[]): RouteRecordRaw[] {
  const granted = new Set(permissionCodes);
  const authorized = asyncRoutes.filter(route => canAccess(route, granted));

  for (const route of authorized) {
    router.addRoute(route);
  }

  return authorized;
}

const routes = installAuthorizedRoutes(["order:read"]);
console.log(routes.map(route => route.name));
这是片段示例,依赖上一段 asyncRoutes、Vue Router 4 和三个页面组件。预期输出
[ 'Orders' ]真实项目中登录完成后应先拿到后端返回的权限码,再调用装配函数。若用户退出登录或切换身份,还要保存 addRoute 返回的删除函数,或重建路由实例,避免旧身份的动态路由残留。
从授权路由派生菜单
菜单不应再维护独立的权限码。最简单的做法是只对已经通过过滤的路由做菜单映射,这样页面权限变化时,菜单天然同步。
import type { RouteRecordRaw } from "vue-router";

type MenuItem = {
  label: string;
  path: string;
};

export function buildMenu(routes: RouteRecordRaw[]): MenuItem[] {
  return routes
    .filter(route => route.meta?.menu === true)
    .map(route => ({
      label: String(route.meta?.title ?? route.name ?? route.path),
      path: route.path
    }));
}

console.log(buildMenu([
  {
    path: "/orders",
    name: "Orders",
    component: {},
    meta: { title: "订单管理", menu: true }
  }
]));
这是片段示例,用一个最小路由记录验证菜单映射。预期输出
[ { label: '订单管理', path: '/orders' } ]如果存在多级菜单,应递归过滤子路由:父级本身没有权限但仍有可访问子项时,可以保留父级作为目录;所有子项都被过滤后再移除空目录。不要先生成完整菜单再“隐藏无权限项”,否则路由和菜单会形成两套状态。
处理刷新、直达和越权边界
动态路由通常在用户信息加载后注册。浏览器刷新受保护地址时,路由守卫要先等待权限初始化完成,再重新执行目标导航;否则会把合法地址误判为 404。实现时可维护一个 permissionsReady 状态,确保初始化只执行一次。
前端路由权限只能决定“是否展示入口”和“是否允许本地导航”。攻击者仍可绕过前端直接调用接口,因此订单、用户、审批等真实资源必须由后端基于会话身份和权限码再次鉴权。前后端使用同一套权限码命名,可以降低规则漂移,但不能把安全责任下放给前端。