
Vue / 系统课时
数据范围与前端边界
数据范围与前端边界
数据权限最容易出错的地方,是把“页面上看不见”误当成“用户拿不到”。本课建立一条清晰边界:前端负责展示与交互收敛,后端负责真正的数据授权,并用类型化范围让界面行为保持一致。
学习目标
- 区分前端展示控制与后端数据鉴权的职责
- 用类型化数据范围约束列表、按钮和表单的可见性
- 识别路由守卫、前端过滤和字段隐藏不能替代后端鉴权的场景
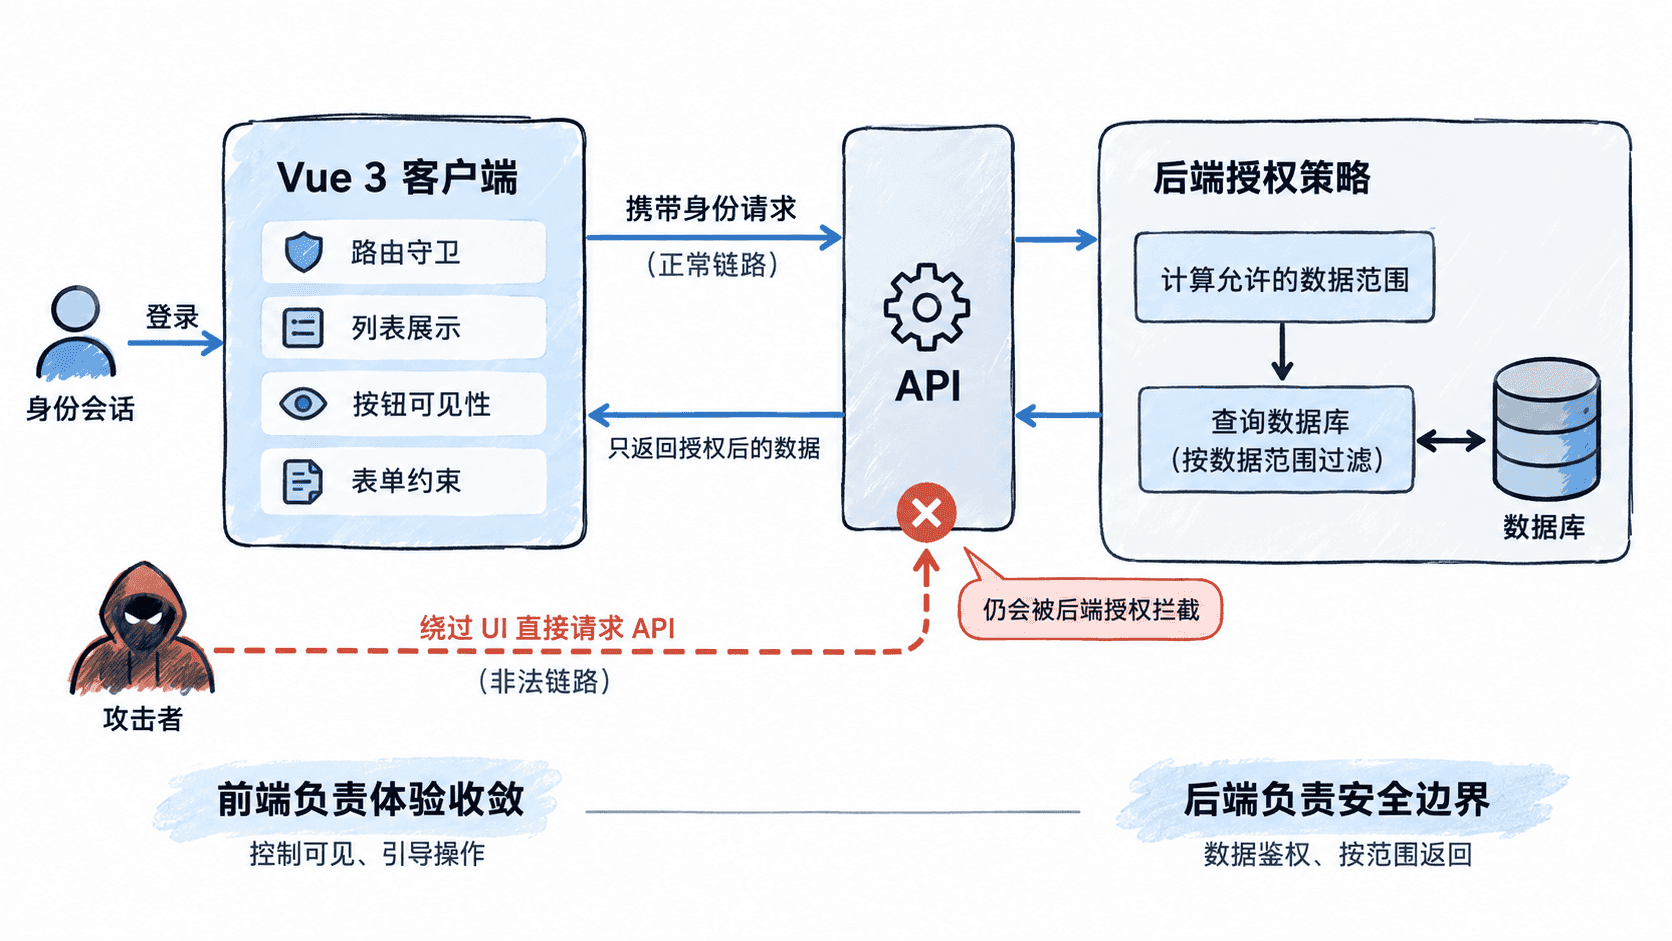
前端只负责展示已经授权的数据
前端可以根据当前用户的角色、部门、区域或资源能力,决定哪些按钮出现、哪些筛选项可选、哪些字段显示只读。这些逻辑改善的是交互体验,避免用户频繁触发必然失败的操作。
真正的数据范围必须由后端决定。列表接口应只返回当前身份被允许读取的数据,详情、修改、导出等接口也必须再次校验目标资源。即使用户绕过按钮、修改请求参数或直接调用接口,也不能拿到越权数据。
用类型表达展示范围
前端仍需要一份稳定的数据范围模型,用于统一列表展示和操作入口。下面的示例只对“后端已经返回的记录”做界面层筛选,不应被当成安全校验。
ts
type DataScope =
  | { kind: "all" }
  | { kind: "department"; departmentIds: string[] }
  | { kind: "self"; userId: string };

interface OrderRow {
  id: string;
  ownerId: string;
  departmentId: string;
}

// 这里只处理后端已经授权并返回给当前用户的记录。
function visibleInUi(row: OrderRow, scope: DataScope): boolean {
  if (scope.kind === "all") return true;
  if (scope.kind === "self") return row.ownerId === scope.userId;
  return scope.departmentIds.includes(row.departmentId);
}

const rows: OrderRow[] = [
  { id: "o-1", ownerId: "u-1", departmentId: "d-1" },
  { id: "o-2", ownerId: "u-2", departmentId: "d-2" }
];

// 展示范围只决定界面呈现,不能扩大服务端允许访问的数据集合。
const scope: DataScope = {
  kind: "department",
  departmentIds: ["d-1"]
};

console.log(rows.filter((row) => visibleInUi(row, scope)).map((row) => row.id));
预期输出:
text
[ 'o-1' ]实际项目中,DataScope 可以来自认证后的用户上下文或权限接口,但它只影响当前页面如何呈现。用户在开发者工具里修改这份状态,并不应该扩大任何后端接口能访问的数据集合。
后端必须独立计算允许范围
假设用户只能查看部门 d-1,但手动把查询参数改成 departmentId=d-2。后端不能信任这个参数代表权限,只能把它当成用户期望的过滤条件,再与服务端计算出的允许范围求交集;交集为空时返回空结果或明确的无权限响应。
详情接口更不能依赖“列表里没展示这条记录”。只要资源 ID 可以被猜到或从历史数据中拿到,就必须在读取和写入时检查资源归属、组织关系或策略规则。导出、批量操作和统计接口同样要按这条原则处理。
用职责表快速判断放在哪里
| 问题 | 前端职责 | 后端职责 |
|---|---|---|
| 菜单和按钮是否显示 | 是 | 可提供能力信息 |
| 列表返回哪些业务记录 | 不能最终决定 | 必须决定 |
| 用户能否修改某条记录 | 可提前禁用入口 | 必须再次校验 |
| 敏感字段是否可见 | 可控制组件展示 | 应避免返回未授权字段 |
| 路由能否进入 | 可做导航拦截 | 资源接口仍需鉴权 |
判断一条权限逻辑放在哪里时,只问一个问题:如果用户完全绕过当前页面直接构造请求,这条限制是否仍然必须成立。答案是“必须”的,就不能只写在前端。
按自己的节奏,确认真正理解。