
Vue / 系统课时
登录流程与会话模型
登录流程与会话模型
企业前端的登录不只是“拿到令牌再跳首页”。本节把登录请求、访问令牌保存、用户信息加载和首次路由放进同一条可验证链路,并明确刷新令牌应由 HttpOnly Cookie 承载,避免前端把长期凭证暴露给脚本。
学习目标
- 设计登录成功后的会话建立顺序,避免“已登录但用户信息未就绪”
- 区分访问令牌、刷新令牌与用户状态各自的保存位置
- 在应用启动时先恢复会话,再决定首个受保护页面
把登录拆成四个状态
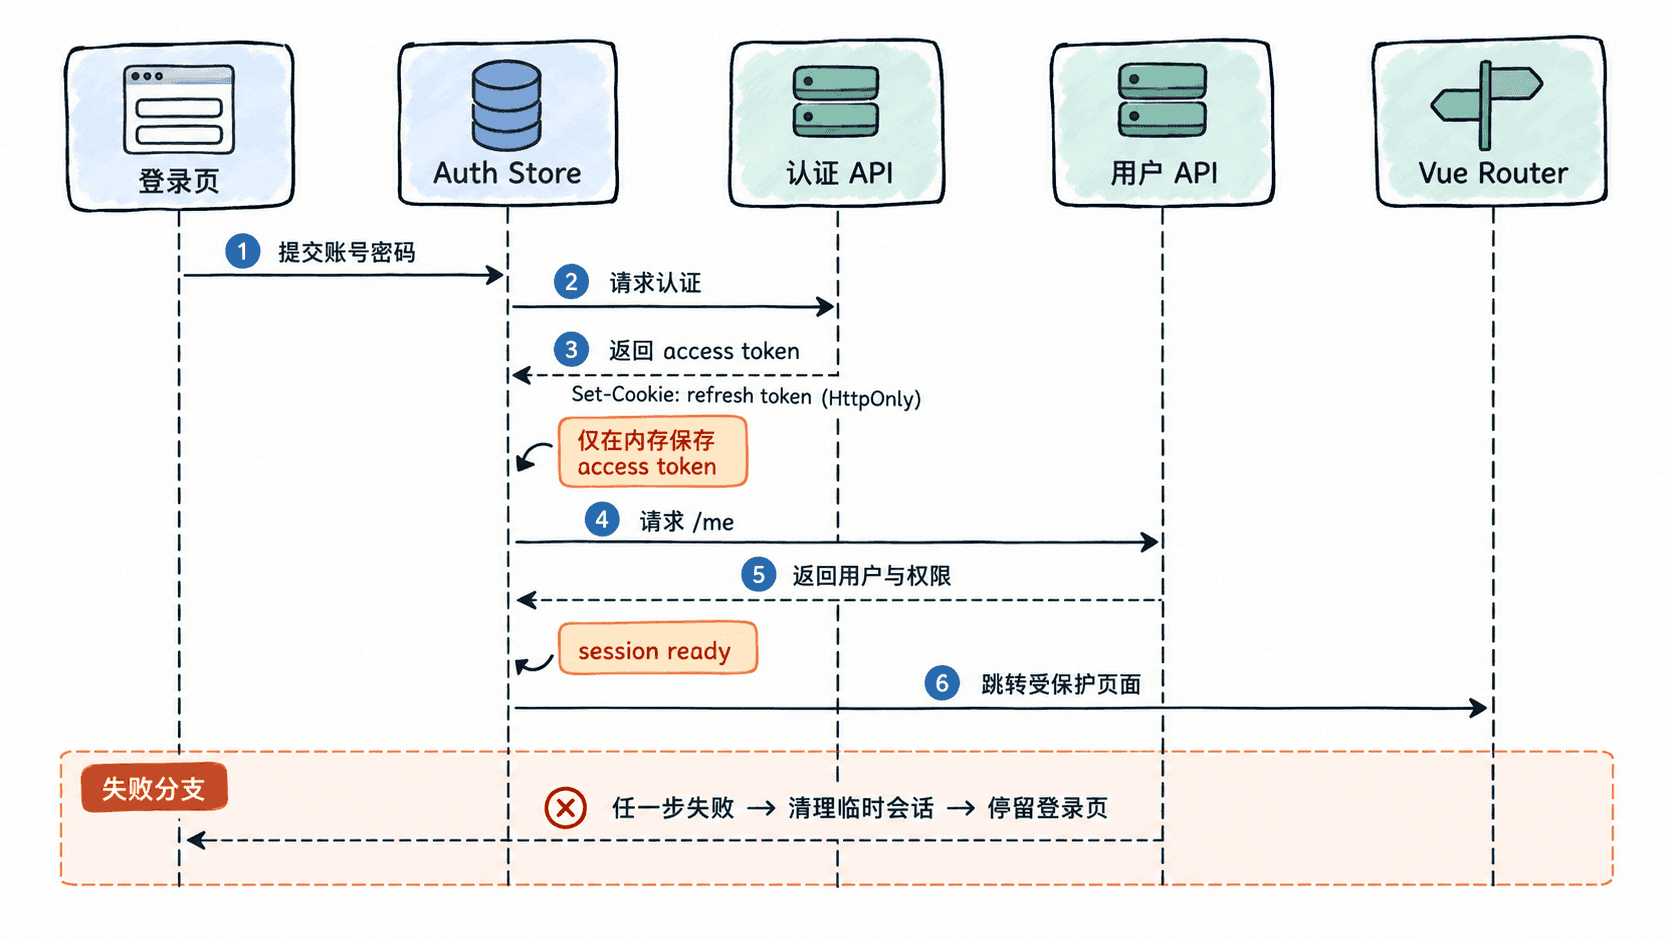
登录页提交凭据后,前端应先获得短期 accessToken,再用它请求 /me 加载用户与权限。只有两步都成功,才能把会话标记为已就绪并进入业务路由;否则应清理半成品状态,留在登录页或进入错误处理。
推荐把会话状态至少区分为 anonymous、authenticating、authenticated 和 ready。其中 authenticated 只说明已经拿到访问令牌,ready 才表示用户信息和权限已加载,可安全渲染受保护页面。
定义会话数据边界
访问令牌通常生命周期较短,适合只保存在运行时内存;刷新令牌生命周期更长,推荐由服务端设置 HttpOnly、Secure、合适 SameSite 的 Cookie,使 JavaScript 无法直接读取。这样即使页面发生 XSS,攻击者也更难直接窃取长期凭证。
用户资料和权限属于派生状态,可以放在 Pinia 中,但不能把“本地还存着用户对象”当作仍然登录的证据。页面刷新后,内存访问令牌消失,应通过刷新接口恢复访问令牌,再重新请求 /me。
下面是一个片段示例,依赖 Pinia、Axios 和后端 /auth/login、/auth/refresh、/me 接口;它展示会话边界,不作为独立脚本运行。
import axios from "axios";
import { defineStore } from "pinia";
import { computed, ref } from "vue";

interface LoginResponse {
  accessToken: string;
}

interface UserProfile {
  id: string;
  name: string;
  permissions: string[];
}

const api = axios.create({
  baseURL: "/api",
  withCredentials: true, // 允许浏览器携带 HttpOnly refresh cookie
});

export const useAuthStore = defineStore("auth", () => {
  const accessToken = ref<string | null>(null);
  const user = ref<UserProfile | null>(null);
  const ready = ref(false);

  const isAuthenticated = computed(() => accessToken.value !== null);

  async function loadUser(token: string) {
    const response = await api.get<UserProfile>("/me", {
      headers: { Authorization: `Bearer ${token}` },
    });
    user.value = response.data;
  }

  async function login(username: string, password: string) {
    ready.value = false;
    const response = await api.post<LoginResponse>("/auth/login", {
      username,
      password,
    });

    accessToken.value = response.data.accessToken;
    try {
      await loadUser(response.data.accessToken);
      ready.value = true;
    } catch (error) {
      clearSession();
      throw error;
    }
  }

  async function restoreSession() {
    ready.value = false;
    try {
      const response = await api.post<LoginResponse>("/auth/refresh");
      accessToken.value = response.data.accessToken;
      await loadUser(response.data.accessToken);
    } catch {
      clearSession();
    } finally {
      ready.value = true;
    }
  }

  function clearSession() {
    accessToken.value = null;
    user.value = null;
  }

  return {
    accessToken,
    user,
    ready,
    isAuthenticated,
    login,
    restoreSession,
    clearSession,
  };
});
预期结果:登录成功后,Pinia 内存中有 accessToken 和 user,ready 为 true;任一步失败都会清除令牌与用户。浏览器刷新后不依赖旧的 Pinia 用户对象,而是通过 /auth/refresh 恢复会话。
让首次路由等待会话恢复
应用启动时如果立刻执行受保护路由判断,内存令牌尚未恢复,就可能把真实登录用户误判为未登录。更稳妥的顺序是:安装 Pinia 和 Router,执行一次 restoreSession(),再挂载应用;路由守卫只根据已经完成恢复的状态做判断。
片段示例依赖已创建的 app、pinia、router 和上面的 Auth Store。
app.use(pinia);
app.use(router);

const auth = useAuthStore(pinia);
await auth.restoreSession();

router.beforeEach((to) => {
  if (to.meta.requiresAuth && !auth.isAuthenticated) {
    return { name: "login", query: { redirect: to.fullPath } };
  }
});

await router.isReady();
app.mount("#app");
预期结果:刷新受保护页面时,前端先尝试恢复会话;刷新令牌有效则停留目标页,无效才跳转登录页。这样不会因为初始化竞态出现“先闪登录页再跳回来”的体验问题。
明确失败边界
登录接口返回 401 时只提示凭据错误,不创建任何会话;/me 失败则认为本次会话建立不完整,必须回滚访问令牌。权限不足属于 403,应进入无权限页面或隐藏受限能力,而不是把它当成“登录失效”。
最终可把登录是否完成定义为三个同时成立的条件:存在有效访问令牌、用户信息已加载、初始化状态 ready 已结束。路由与页面组件都只消费这三个稳定事实,而不是各自猜测登录状态。