
Vue / 系统课时
令牌续期与失效处理
令牌续期与失效处理
访问令牌过期并不可怕,真正棘手的是十几个并发请求同时收到 401 后一起刷新,造成刷新风暴、重复重放甚至无限循环。本节实现“单航班续期”:同一时刻只发一个刷新请求,其余失败请求等待结果,再统一重试或统一退出登录。
学习目标
- 用单个共享 Promise 合并并发刷新请求,避免刷新风暴
- 正确区分 401、403、刷新失败和重试失败
- 设计会话失效后的清理、提示与重新登录路径
先规定续期策略
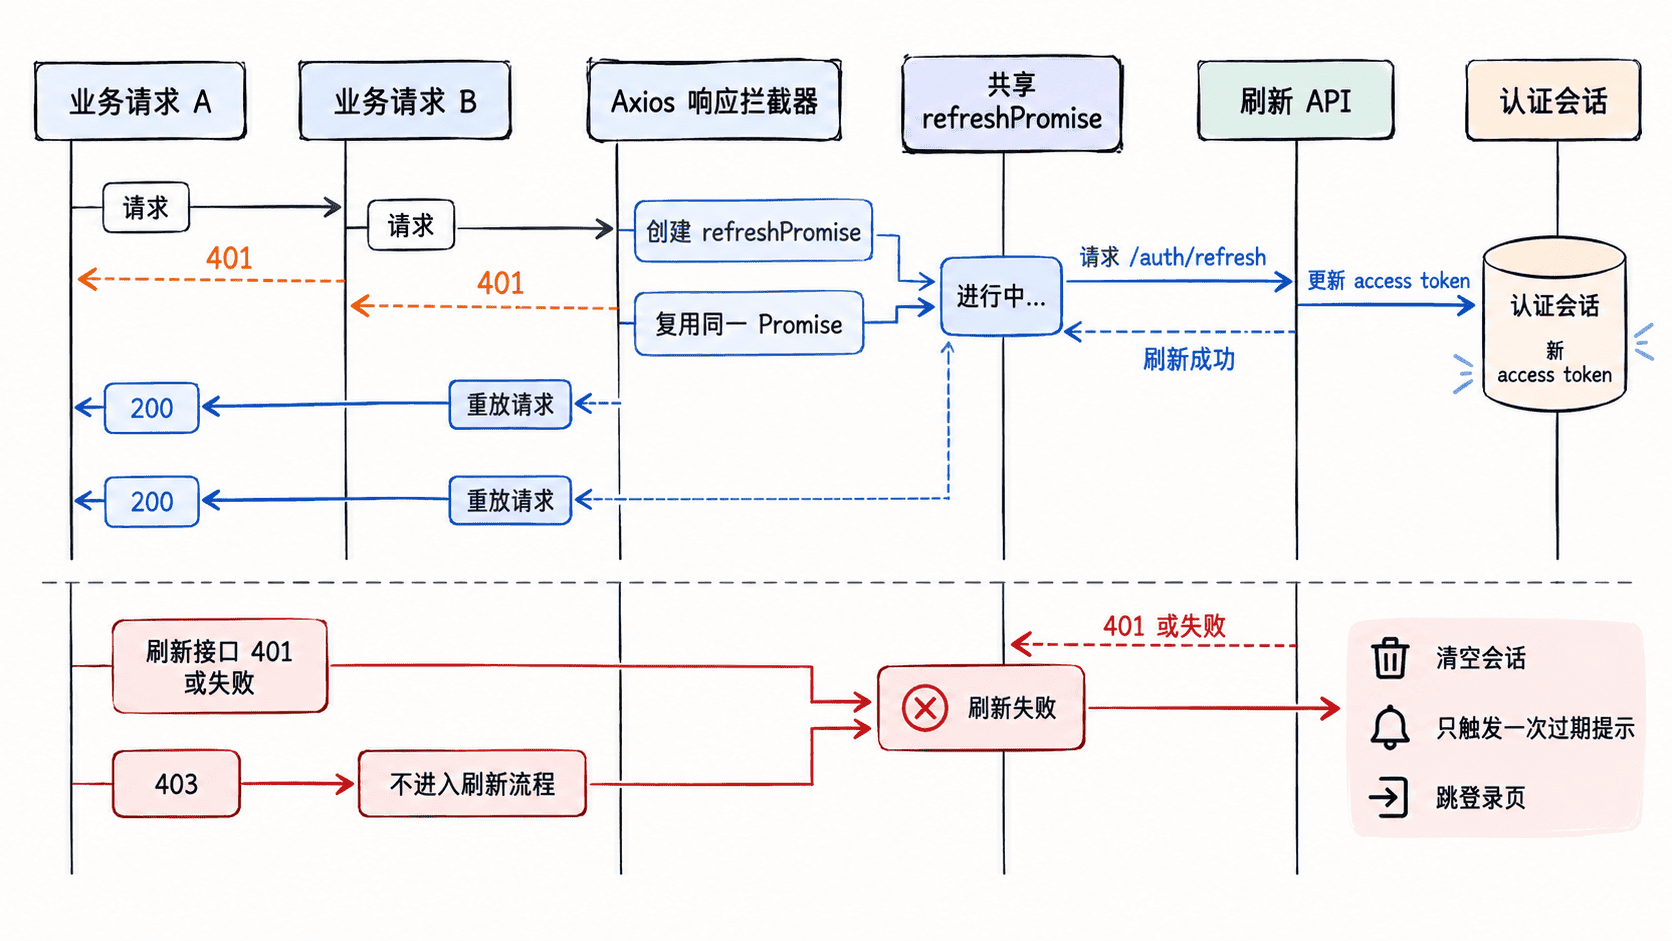
推荐把短期 accessToken 放在内存,把长期刷新凭证放在 HttpOnly Cookie。业务请求带访问令牌;遇到 401 时,不是每个请求各自刷新,而是共同等待一个 refreshPromise。刷新成功后更新内存令牌,并各自重放原请求。
刷新接口必须使用独立 Axios 实例,避免它自己的 401 再进入同一个响应拦截器。原请求还要打上 _retry 标记,保证最多自动重试一次;否则后端持续返回 401 时会形成递归请求。
实现单航班刷新
下面是片段示例,依赖 Axios 和后端 /auth/refresh。refreshClient 与业务 api 分离,refreshPromise 在刷新结束后释放,因此下一次真正过期仍可发起新的刷新。
import axios, {
  AxiosError,
  type InternalAxiosRequestConfig,
} from "axios";

interface RefreshResponse {
  accessToken: string;
}

interface RetryableConfig extends InternalAxiosRequestConfig {
  _retry?: boolean;
}

let accessToken: string | null = null;
let refreshPromise: Promise<string> | null = null;
let redirecting = false;

const api = axios.create({ baseURL: "/api", withCredentials: true });
const refreshClient = axios.create({
  baseURL: "/api",
  withCredentials: true,
});

api.interceptors.request.use((config) => {
  if (accessToken) {
    config.headers.set("Authorization", `Bearer ${accessToken}`);
  }
  return config;
});

function refreshAccessToken(): Promise<string> {
  if (!refreshPromise) {
    refreshPromise = refreshClient
      .post<RefreshResponse>("/auth/refresh")
      .then((response) => {
        accessToken = response.data.accessToken;
        return response.data.accessToken;
      })
      .finally(() => {
        refreshPromise = null;
      });
  }

  return refreshPromise;
}

function expireSession() {
  accessToken = null;
  if (!redirecting) {
    redirecting = true;
    window.location.assign("/login?reason=expired");
  }
}

api.interceptors.response.use(
  (response) => response,
  async (error: AxiosError) => {
    const status = error.response?.status;
    const config = error.config as RetryableConfig | undefined;

    if (status !== 401 || !config || config._retry) {
      throw error;
    }

    config._retry = true;

    try {
      const token = await refreshAccessToken();
      config.headers.set("Authorization", `Bearer ${token}`);
      return await api.request(config);
    } catch (refreshError) {
      expireSession();
      throw refreshError;
    }
  },
);
预期结果:多个业务请求在同一时间收到 401 时,只产生一次 /auth/refresh;刷新成功后,每个原请求最多重放一次。刷新失败时访问令牌被清空,并只触发一次跳转登录页。
不要把所有失败都当成过期
401 表示当前认证凭证不可用,才进入续期候选流程;403 表示身份通常已经被识别,但当前用户没有权限,不应刷新。网络超时、500 等服务端故障也不应强制退出登录,否则短暂故障会把所有在线用户踢下线。
刷新失败还要区分是否可恢复。刷新令牌过期、被撤销或服务端明确返回 401,说明会话已经终止,应清理本地状态并要求重新登录;网络错误则可以展示“连接异常”,由用户重试当前操作,而不是立即判定身份失效。
处理过期提示和重新登录
会话失效时先清空访问令牌、用户资料和权限缓存,再记录原目标路由,例如 /orders/<ID>。跳转登录页时只携带站内相对路径作为 redirect,重新登录成功后再返回该路径;不要直接接受任意外部 URL,避免开放重定向。
提示也要去重。并发请求可能同时观察到同一次刷新失败,如果每个请求都弹一次消息,用户会看到多条“登录已过期”。可以像示例中的 redirecting 一样设置一次性门闩,或在全局通知层以固定 key 覆盖同类提示。
验证并发续期
验证时把访问令牌有效期临时调短,打开一个会同时请求多个接口的页面。令牌过期后观察 Network:应该看到多个业务请求先返回 401,但 /auth/refresh 只有一个;刷新成功后原请求各自只重放一次。
再让刷新令牌失效并重复测试。预期是只有一个刷新请求失败,随后会话状态被清空并跳到登录页;403 请求始终不会触发刷新。满足这三条,才说明续期逻辑同时解决了并发、无限重试和失效收口问题。