
Vue / 系统课时
菜单与权限管理
菜单与权限管理
本节把菜单、路由和按钮权限串成一条完整链路:管理员配置菜单树与权限点,登录后前端据此生成可访问路由,并在页面内控制具体操作。最终得到的不是静态侧边栏,而是一套可由后端配置驱动的权限模型。
学习目标
- 建模菜单树、路由元信息和操作权限码之间的关系。
- 根据后端菜单数据递归生成动态路由并挂载到路由器。
- 用权限指令或组合式函数控制按钮等页面级操作。
先统一菜单与权限模型
菜单负责导航结构,路由负责页面访问,权限码负责页面内动作。三者不要混成一个布尔字段,否则后续很难区分“能进入页面”和“能执行删除”这两类权限。
ts
export interface MenuNode {
  id: number
  parentId: number | null
  name: string
  path: string
  component?: string
  permission?: string
  children?: MenuNode[]
}

export interface AuthProfile {
  menus: MenuNode[]
  permissions: string[]
}
这段类型定义没有直接控制台输出。生效后,菜单配置、动态路由和按钮权限都共享同一份静态契约;可通过 vue-tsc --noEmit 检查字段使用是否一致。
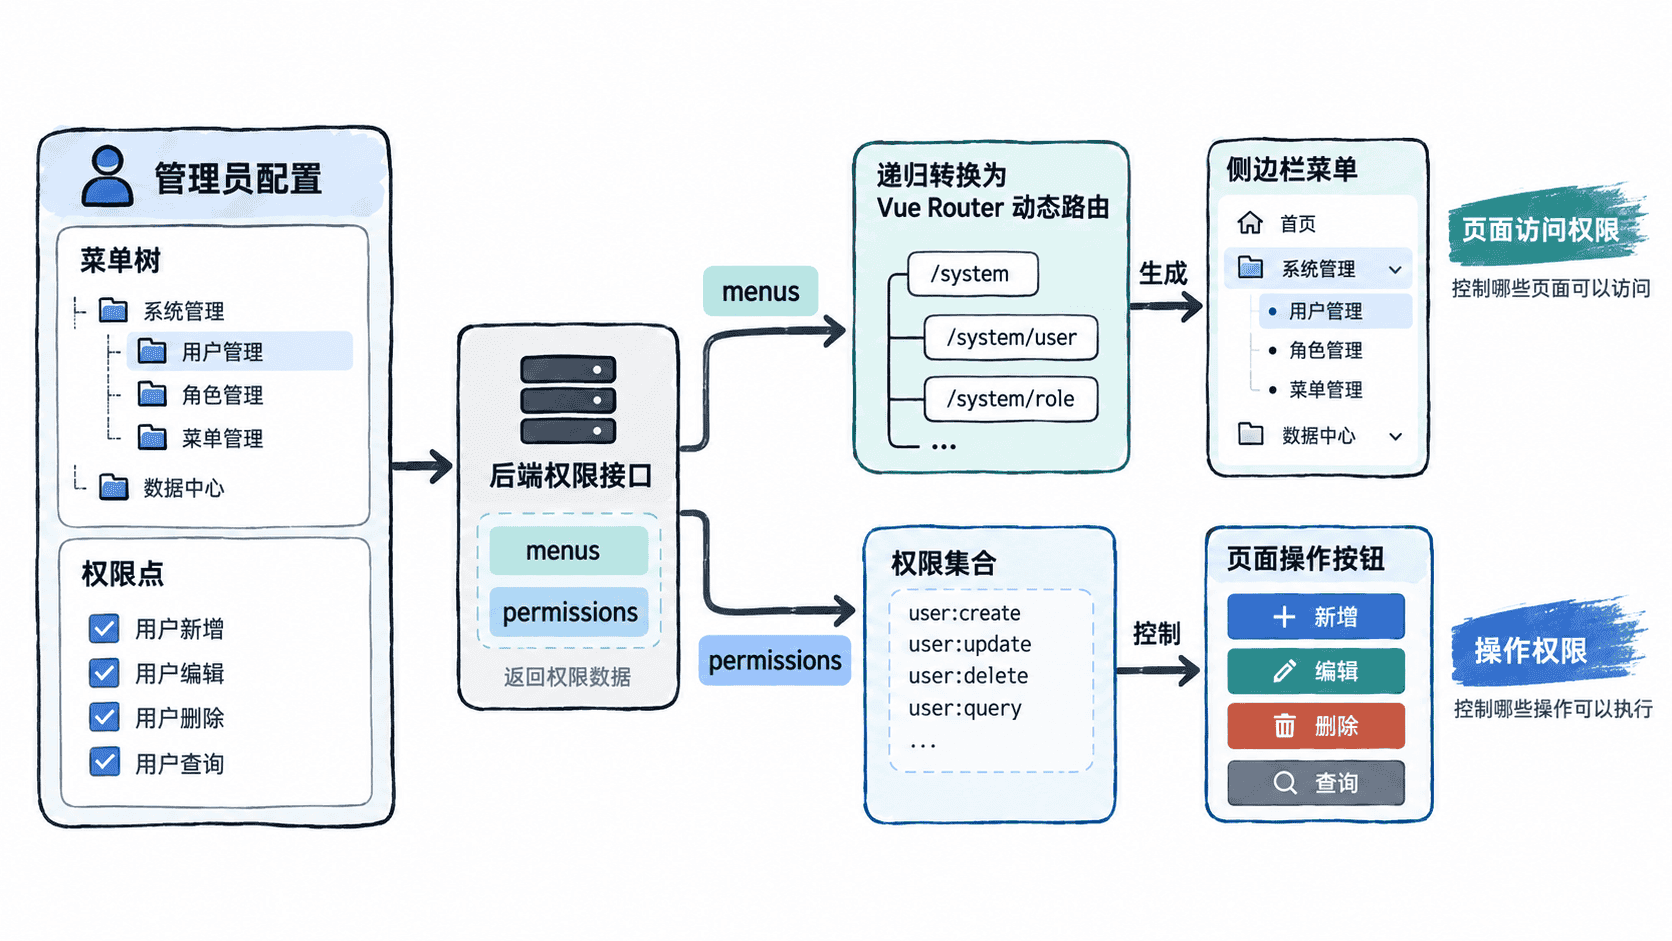
把树形菜单转换成动态路由
后端通常返回组件标识而不是直接返回 Vue 组件对象。前端应维护一个受控组件映射,禁止根据任意字符串拼接路径动态导入,否则既难排错,也会扩大可加载范围。
ts
import type { RouteRecordRaw } from 'vue-router'
import type { MenuNode } from './types'

const viewModules = import.meta.glob('../views/**/*.vue')

function resolveComponent(component: string) {
  const key = `../views/${component}.vue`
  const loader = viewModules[key]
  if (!loader) {
    throw new Error(`Unknown view component: ${component}`)
  }
  return loader
}

export function toRoutes(nodes: MenuNode[]): RouteRecordRaw[] {
  return nodes.map((node) => {
    const route: RouteRecordRaw = {
      path: node.path,
      name: `menu-${node.id}`,
      meta: {
        title: node.name,
        permission: node.permission
      },
      component: node.component
        ? resolveComponent(node.component)
        : () => import('../layouts/AdminLayout.vue')
    }

    if (node.children?.length) {
      route.children = toRoutes(node.children)
    }
    return route
  })
}
预期结果
text
后端菜单树被递归转换为 RouteRecordRaw[];合法 component 能映射到本地页面模块,未知 component 会立即抛出错误而不是静默进入空白页。在登录后挂载动态路由
动态路由必须在权限信息加载完成后添加,并且只添加一次。刷新页面时 Pinia 等内存状态会丢失,因此初始化流程要能够重新请求权限并恢复路由。
ts
import router from '@/router'
import { getAuthProfile } from '@/api/auth'
import { toRoutes } from './route-builder'

let routesReady = false

export async function ensureAuthorizedRoutes() {
  if (routesReady) return

  const profile = await getAuthProfile()
  const routes = toRoutes(profile.menus)

  for (const route of routes) {
    router.addRoute('admin', route)
  }

  routesReady = true
}
预期结果
text
首次进入受保护区域时先获取权限数据,再向名为 admin 的父路由追加授权路由;同一会话后续导航不会重复注册。如果登出后允许切换账号,应保存 addRoute 返回的移除函数,在退出登录时撤销旧账号动态路由,再清空权限状态。
控制页面内的操作权限
路由控制只能阻止进入未授权页面,不能解决“能查看但不能删除”的场景。把后端返回的 permissions 保存为 Set<string>,检查成本低且语义直接。
ts
import { computed } from 'vue'
import { useAuthStore } from '@/stores/auth'

export function usePermission() {
  const auth = useAuthStore()

  const permissionSet = computed(
    () => new Set(auth.profile?.permissions ?? [])
  )

  function can(code: string) {
    return permissionSet.value.has(code)
  }

  return { can }
}
在用户列表页中直接使用:
vue
<script setup lang="ts">
import { usePermission } from '@/auth/use-permission'

const { can } = usePermission()
</script>

<template>
  <button v-if="can('system:user:create')">新增用户</button>
  <button v-if="can('system:user:delete')">删除用户</button>
</template>
预期结果
text
拥有 system:user:create 的账号能看到“新增用户”;缺少 system:user:delete 的账号不渲染“删除用户”按钮。验证配置到运行时的完整闭环
验收时分别检查三层结果:修改菜单配置后,重新登录能看到新的菜单结构;没有页面访问权限的账号无法通过动态路由进入对应页面;拥有页面访问权限但缺少某个权限码时,对应按钮不显示,而且直接调用接口仍会被后端拒绝。这样才能证明菜单、路由和操作权限不是三套孤立配置,而是同一授权结果在不同层级的投影。
按自己的节奏,确认真正理解。