
Vue / 系统课时
导航守卫与访问控制
导航守卫与访问控制
导航守卫的价值不是把权限逻辑塞进一个巨大的 beforeEach,而是把通用身份检查、路由局部条件和组件离开保护放到正确层级。本节用一套可维护的守卫编排方式完成登录跳转、角色限制与未保存内容拦截。
学习目标
- 判断全局、路由级和组件级守卫分别适合承载什么逻辑。
- 用类型化
meta编排登录检查、角色访问和重定向。 - 避免重定向死循环、重复鉴权和同路由参数变化漏检。
把访问控制拆成三层
全局守卫适合所有页面共享的身份与角色策略;beforeEnter 适合某条路由独有的前置条件;组件级守卫适合依赖页面内部状态的行为,例如编辑表单未保存时阻止离开。三层职责越清楚,后续新增页面时越不容易复制权限判断。
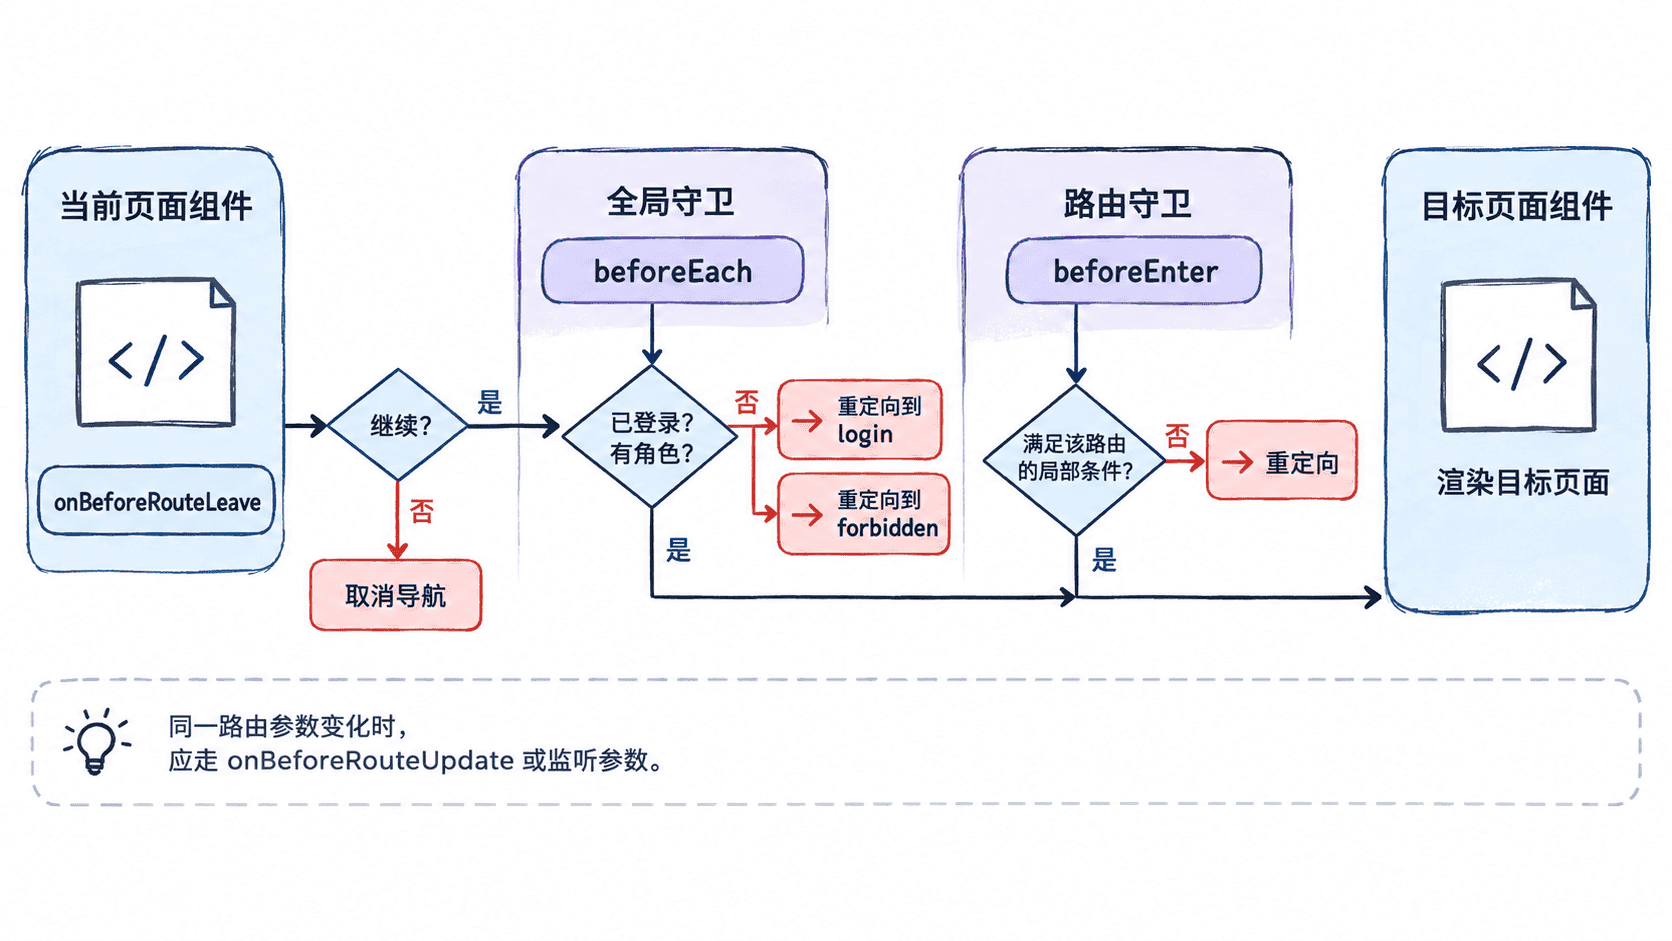
| 层级 | 适合处理 | 不应承担 |
|---|---|---|
| 全局守卫 | 登录态、通用角色策略 | 某个表单是否已修改 |
| 路由级守卫 | 单一路由的 MFA、租户或业务前置条件 | 全站重复的登录判断 |
| 组件级守卫 | 离开确认、同组件参数更新 | 服务端权限裁决 |
用 meta 表达策略并集中执行
下面是 router.ts 的主干示例。RouteMeta 通过模块扩展获得类型,路由只声明策略;全局守卫读取策略并返回“放行、重定向或拒绝”的结果。示例中的 auth 是最小状态对象,实际项目通常由 Pinia 或认证 SDK 提供。
import { createRouter, createWebHistory } from 'vue-router'
import AdminPage from '@/views/AdminPage.vue'
import LoginPage from '@/views/LoginPage.vue'
import ForbiddenPage from '@/views/ForbiddenPage.vue'
import MfaPage from '@/views/MfaPage.vue'
import SecurityPage from '@/views/SecurityPage.vue'

type Role = 'admin' | 'editor'
type User = { roles: Role[] }

declare module 'vue-router' {
  interface RouteMeta {
    requiresAuth?: boolean
    roles?: Role[]
  }
}

const auth = {
  user: null as User | null,
  mfaVerified: false,
}

const router = createRouter({
  history: createWebHistory(),
  routes: [
    { path: '/login', name: 'login', component: LoginPage },
    { path: '/forbidden', name: 'forbidden', component: ForbiddenPage },
    { path: '/mfa', name: 'mfa', component: MfaPage },
    {
      path: '/admin',
      name: 'admin',
      component: AdminPage,
      meta: { requiresAuth: true, roles: ['admin'] },
    },
    {
      path: '/settings/security',
      name: 'security',
      component: SecurityPage,
      meta: { requiresAuth: true },
      // MFA 只属于这条敏感路由,因此保留在路由级守卫。
      beforeEnter: () => (auth.mfaVerified ? true : { name: 'mfa' }),
    },
  ],
})

router.beforeEach((to) => {
  const user = auth.user

  if (to.meta.requiresAuth && user === null) {
    return { name: 'login', query: { redirect: to.fullPath } }
  }

  if (to.meta.roles?.length && !to.meta.roles.some((role) => user?.roles.includes(role))) {
    return { name: 'forbidden' }
  }

  return true
})

export default router
预期结果
未登录访问 /admin
重定向到 /login?redirect=/admin

已登录但只有 editor 角色访问 /admin
重定向到 /forbidden

admin 角色访问 /admin
导航成功

已登录访问 /settings/security 且 mfaVerified=false
通过全局守卫后,由 beforeEnter 重定向到 /mfa
实际 URL 可能因 history 基础路径不同而变化。验证时应分别构造未登录、普通用户和管理员状态,确认每个分支只产生一次明确的导航结果。
组件级守卫只读取页面内部状态
编辑页是否有未保存内容只有组件自己知道,适合使用 onBeforeRouteLeave。下面的完整页面示例在输入发生变化后标记为脏状态;用户离开时选择取消,当前导航就会被阻止。
<script setup lang="ts">
import { ref } from 'vue'
import { onBeforeRouteLeave } from 'vue-router'

const title = ref('')
const dirty = ref(false)

function markDirty() {
  dirty.value = true
}

onBeforeRouteLeave(() => {
  if (!dirty.value) return true
  return window.confirm('有未保存的修改,仍要离开吗?')
})
</script>

<template>
  <label>
    标题
    <input v-model="title" @input="markDirty" />
  </label>
  <p>{{ dirty ? '有未保存修改' : '尚未修改' }}</p>
</template>
预期结果
页面未修改时离开
直接完成导航

修改输入框后离开并选择“取消”
停留在当前路由

修改输入框后离开并选择“确定”
继续导航到目标路由
真实企业界面通常会把 window.confirm 替换为统一对话框服务;只要守卫最终返回布尔值、路由位置或相应的异步结果,职责仍然相同。
避免守卫变成新的故障源
登录页、无权限页等公共页面不要再次声明相同的强制登录策略,否则容易形成重定向循环。认证状态应在路由开始工作前完成初始化,不能仅凭“本地存在 token”就认定用户仍有有效身份。
beforeEnter 针对路由进入触发,不适合依赖它处理同一路由的参数或查询变化。页面被复用时,应使用 onBeforeRouteUpdate 或精确监听相关参数重新校验,不要监听整个 route 对象制造无关更新。
一套稳定的做法是:路由声明策略,全局守卫执行共性规则,路由守卫处理局部条件,组件守卫保护页面状态。这样新增访问规则时能明确找到落点,也能让每个导航分支被单独测试和验证。