
PostgreSQL / 系统课时
识别 VACUUM 不能回收的安全边界
识别 VACUUM 不能回收的安全边界
UPDATE 或 DELETE 已提交,并不等于旧行版本立刻可以被物理删除。本课用两个并发会话证明:只要还有合法快照可能看到旧版本,VACUUM 就必须把它保留下来,并给出定位这类回收阻塞的检查方法。
学习目标
- 解释 OldestXmin 类可见性边界为何限制死元组回收
- 用并发事务验证“已提交删除”和“可安全移除”不是同一时刻
- 识别长快照、复制槽与热备反馈等常见 horizon 持有者
VACUUM 判断的是全局不可见
一条旧元组被新事务判定为不可见,只说明它对这个快照已经“死了”。VACUUM 的要求更严格:只有当 PostgreSQL 能确认所有仍可能访问该关系的合法快照都不再需要它时,才允许清理对应行版本。
内部实现会计算“最老仍不可移除事务 ID”一类的可见性 horizon。很多资料把这个边界称为 OldestXmin;在新版本内部实现中,具体函数和状态结构会演进,但治理时应抓住同一个原则:回收边界由仍需旧版本的最老观察者决定,而不是由 VACUUM 启动时间决定。
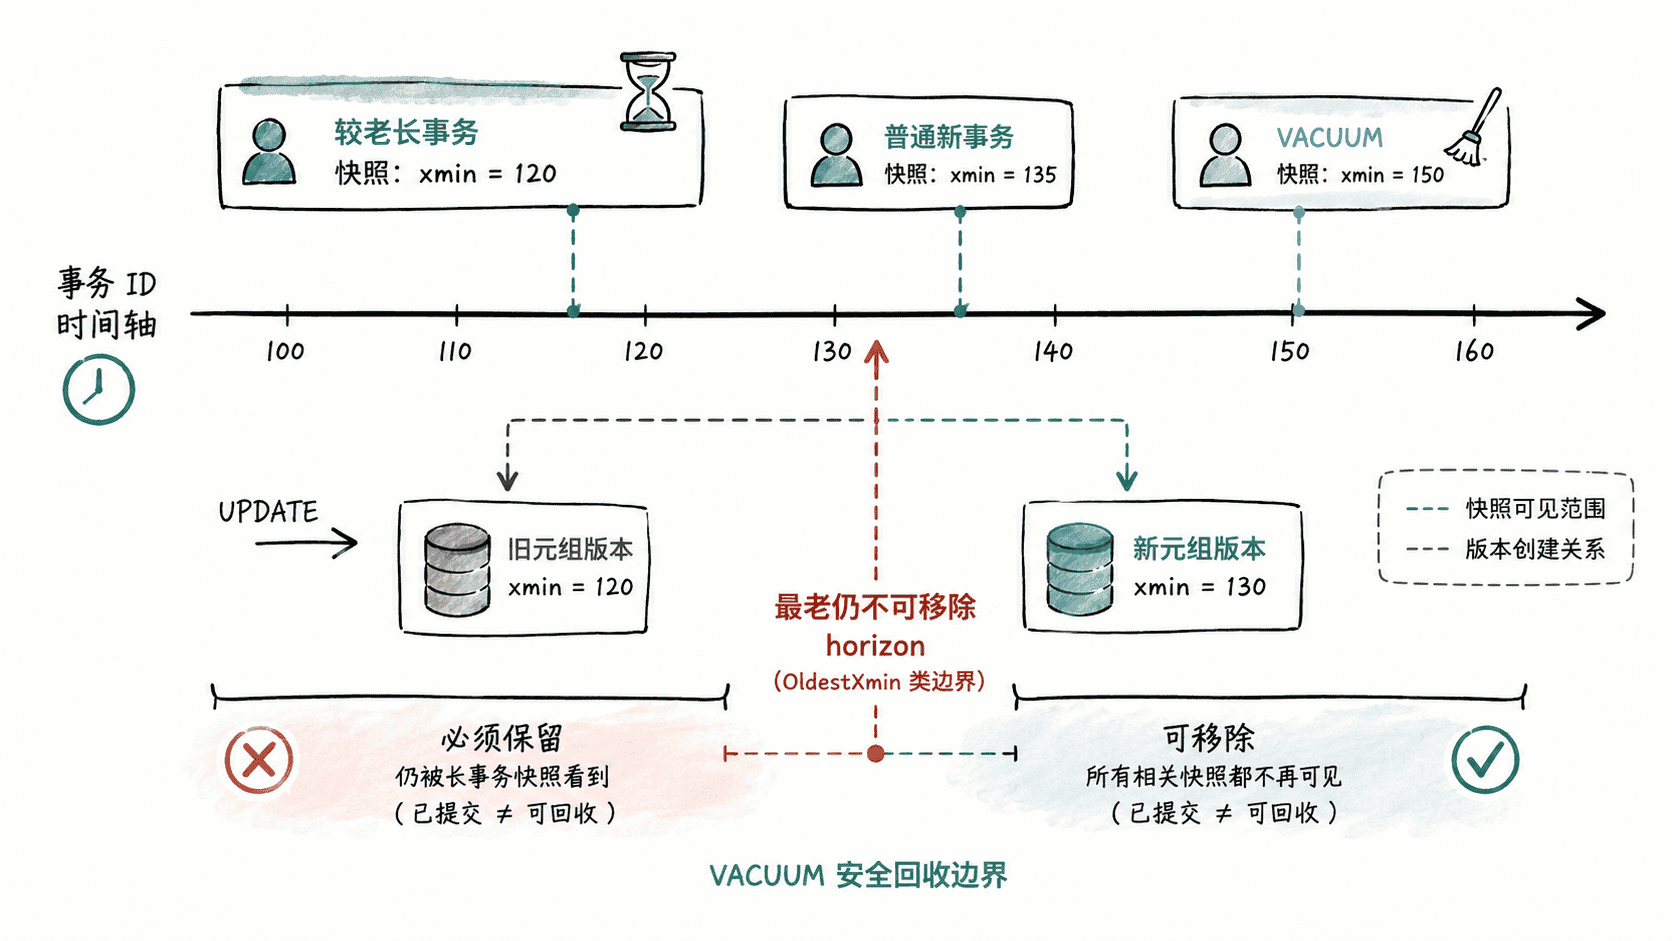
因此,判断 VACUUM 为什么“清不掉”时,不要先怀疑 VACUUM 本身。先找是谁把可见性 horizon 留在过去。
用两个会话验证旧快照保护
先在会话 A 建表,并用 REPEATABLE READ 固定一个能看到旧值的快照。之所以不用普通 READ COMMITTED 演示,是因为后者通常会在每条语句开始时取得新快照,不适合稳定复现旧版本可见性。
DROP TABLE IF EXISTS vacuum_boundary_demo;
CREATE TABLE vacuum_boundary_demo (
    id integer PRIMARY KEY,
    payload text NOT NULL
);
INSERT INTO vacuum_boundary_demo VALUES (1, 'old');

BEGIN ISOLATION LEVEL REPEATABLE READ;
SELECT id, payload FROM vacuum_boundary_demo WHERE id = 1;
预期输出
DROP TABLE
CREATE TABLE
INSERT 0 1
BEGIN
 id | payload
----+---------
  1 | old
保持会话 A 不提交。随后在会话 B 更新该行并执行普通 VACUUM:
UPDATE vacuum_boundary_demo
SET payload = 'new'
WHERE id = 1;

VACUUM vacuum_boundary_demo;

SELECT id, payload FROM vacuum_boundary_demo WHERE id = 1;
预期输出
UPDATE 1
VACUUM
 id | payload
----+---------
  1 | new
此时回到会话 A 再查一次。即使会话 B 已提交更新并执行过 VACUUM,A 的旧快照仍必须读到原值:
SELECT id, payload FROM vacuum_boundary_demo WHERE id = 1;
COMMIT;
预期输出
 id | payload
----+---------
  1 | old

COMMIT
这个结果反过来证明:第一次 VACUUM 不能把 A 仍可能读取的旧元组版本移除。A 提交后,再执行一次 VACUUM,旧版本才具备跨过该快照边界的条件。
VACUUM vacuum_boundary_demo;预期输出
VACUUM哪些对象会把边界留在过去
生产环境里,最常见的 horizon 持有者不是 VACUUM,而是仍要求保留旧版本的会话或复制机制。重点检查长期运行或长期持有快照的事务、已 PREPARE 但未结束的两阶段事务、带 xmin/catalog_xmin 的复制槽,以及启用 hot_standby_feedback 后由备库反馈回主库的旧快照需求。
其中要特别区分“事务运行很久”和“确实持有旧快照”。治理的目标不是看到老事务就一律终止,而是确认它是否真的占据了数据库当前的可见性下界,以及终止后是否会破坏业务一致性。
从活动会话开始定位
pg_stat_activity.backend_xmin 可以帮助发现当前后端正在声明的最老快照需求。下面的查询只展示当前数据库中具有 backend_xmin 的会话:
SELECT pid,
       usename,
       state,
       backend_xmin,
       xact_start
FROM pg_stat_activity
WHERE datname = current_database()
  AND backend_xmin IS NOT NULL
ORDER BY xact_start;
预期输出
 pid   | usename | state               | backend_xmin | xact_start
-------+---------+---------------------+--------------+------------------------
 <PID> | <USER>  | idle in transaction | <XID>        | <TIME>
实际行数和动态值会不同。如果这里没有明显持有者,再检查 pg_replication_slots 的 xmin、catalog_xmin,以及是否有备库通过热备反馈延长清理边界。
VACUUM 的安全边界本质上是在保护仍然合法的读者。治理死元组时,正确顺序是先找出谁仍需要旧版本,再解除不必要的长期占用,最后让 autovacuum 或手工 VACUUM 完成回收,而不是通过更频繁地执行 VACUUM 绕过可见性规则。