
PostgreSQL / 系统课时
为核心交易路径画事务边界
为核心交易路径画事务边界
事务边界不是把代码随手包进 BEGIN/COMMIT,而是先写清业务不变量,再决定哪些读写必须原子完成、哪些并发入口需要互斥,以及外部调用如何与数据库提交解耦。本课用账户转账路径给出可执行的 PostgreSQL 落地方式。
学习目标
- 从业务不变量反推事务内必须覆盖的读集合、写集合与校验点
- 为不同并发冲突选择原子 SQL、行锁、约束或更高隔离级别
- 把消息发送等外部副作用移出数据库事务,同时保留可靠交付边界
从不变量开始画边界
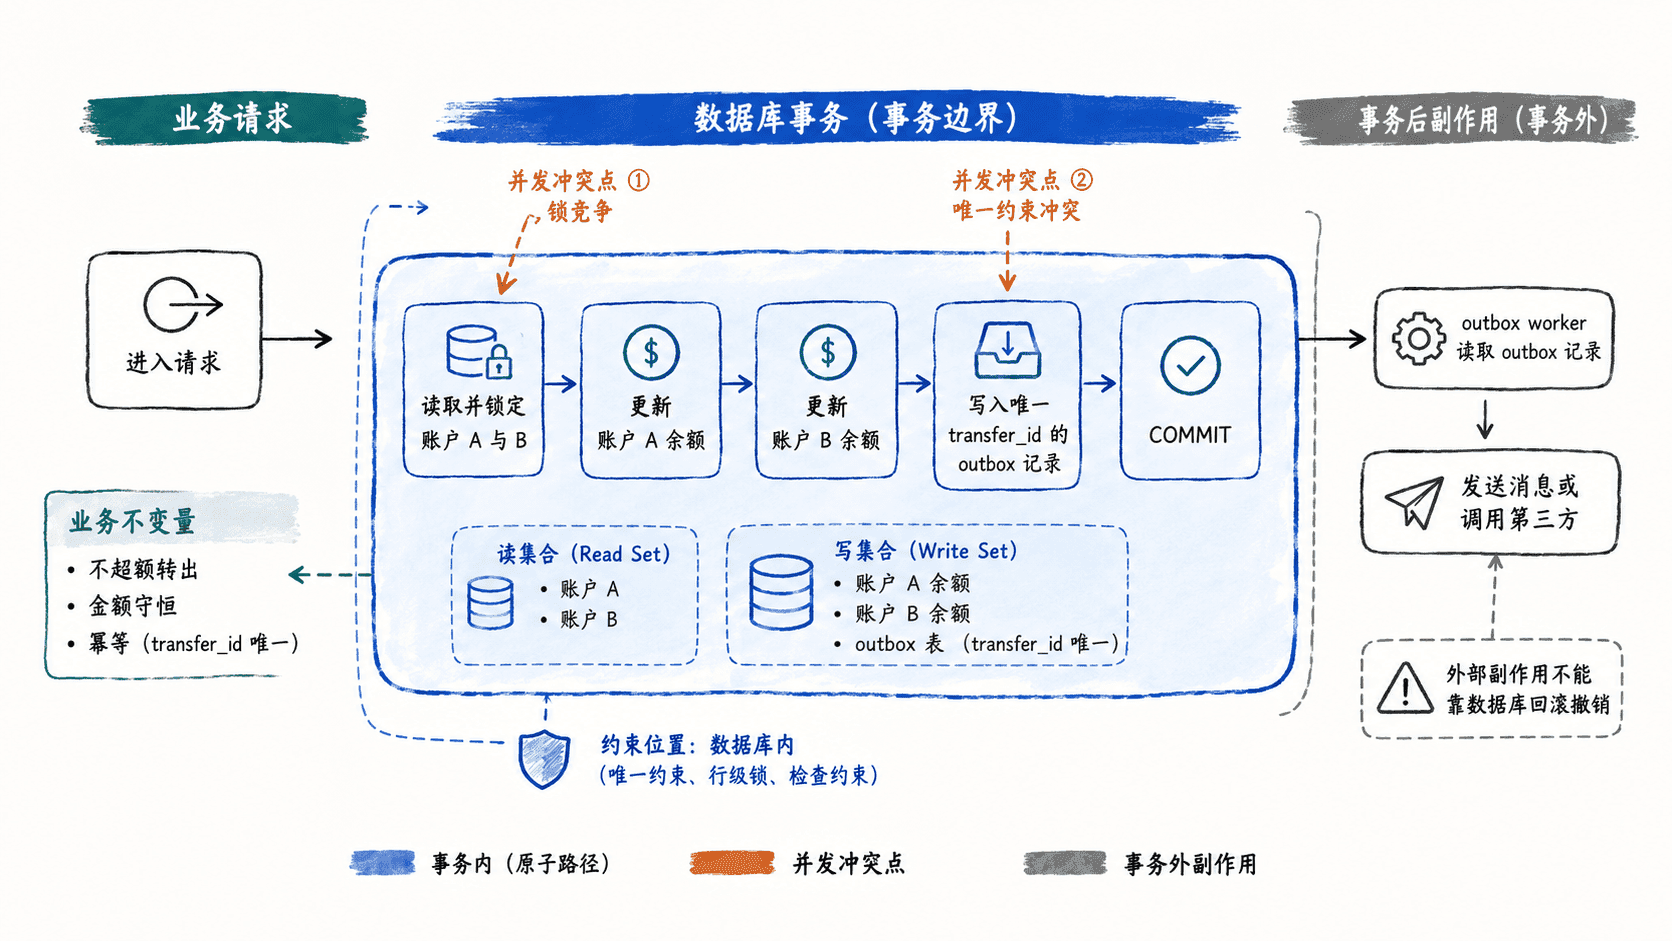
先不要从“这里开事务”出发,而要先写业务结束时必须成立的事实。以账户 A 向账户 B 转账 100 元为例,至少有三个不变量:A 的余额不能为负;一次成功转账必须同时完成扣款与入账;同一个业务转账不能产生两次外部通知。
把路径拆成四类信息后,事务边界会更清楚:读集合是 A、B 账户当前状态;写集合是两边余额和事务内的 outbox 记录;并发入口是同一账户上的其他转账;外部副作用是短信、消息或第三方通知。前三类可以受 PostgreSQL 事务保护,最后一类不能依赖数据库回滚。
把并发控制放到最小必要位置
同一账户可能同时参与多笔转账,因此需要防止两个事务基于过期余额各自做决定。一个直接方案是在事务内对涉及账户执行 SELECT ... FOR UPDATE,并始终按账户 ID 排序加锁,减少相反转账因锁顺序不同造成的死锁概率。
下面的示例把余额更新和 outbox 写入放在同一个事务中。transfer_id 的唯一约束负责拦截重复业务请求;CHECK 约束是数据库最后一道余额保护。示例金额已知足够,生产代码仍应在锁定后检查余额,或用带条件的原子 UPDATE 处理余额不足分支。
DROP TABLE IF EXISTS transfer_outbox;
DROP TABLE IF EXISTS account;

CREATE TABLE account (
    id bigint PRIMARY KEY,
    balance numeric(18, 2) NOT NULL CHECK (balance >= 0)
);

CREATE TABLE transfer_outbox (
    id bigserial PRIMARY KEY,
    transfer_id uuid NOT NULL UNIQUE,
    payload jsonb NOT NULL
);

INSERT INTO account(id, balance) VALUES (1, 1000.00), (2, 1000.00);

BEGIN;

-- 所有转账都按账户 ID 顺序锁定,统一并发访问顺序。
SELECT id, balance
FROM account
WHERE id IN (1, 2)
ORDER BY id
FOR UPDATE;

UPDATE account SET balance = balance - 100.00 WHERE id = 1;
UPDATE account SET balance = balance + 100.00 WHERE id = 2;

-- 外部通知只记录意图,真正发送发生在提交之后。
INSERT INTO transfer_outbox(transfer_id, payload)
VALUES (
    '00000000-0000-0000-0000-000000000001',
    '{"from":1,"to":2,"amount":"100.00"}'::jsonb
);

COMMIT;

SELECT id, balance FROM account ORDER BY id;
预期结果:
 id | balance
----+---------
  1 |  900.00
  2 | 1100.00
DDL 和事务命令的提示文本会因客户端不同而略有差异,但最终余额应保持一边扣减、一边增加;outbox 记录也应与余额变更同时提交。
选择最窄但足够的控制手段
不是所有路径都需要 SERIALIZABLE。如果不变量只涉及单行,例如“库存只能从正数减到非负”,优先用 UPDATE ... WHERE stock >= :qty 这样的原子 SQL,并根据受影响行数判断成功。它比“先查库存再更新”更短,也避免额外的读写竞争窗口。
如果不变量涉及固定几行,可以在 READ COMMITTED 下显式锁定这些行并保持稳定加锁顺序。唯一性、非空、外键和检查条件应尽量下沉为数据库约束,因为应用层判断无法覆盖所有并发入口。
当不变量依赖“满足某个条件的一组行”或动态谓词,例如“任意时刻至少有一名值班医生”,单纯锁住当前读到的几行可能不足。此时应考虑 SERIALIZABLE,并把 SQLSTATE 40001 视为可重试的并发结果,而不是普通业务失败。
给外部副作用单独画提交边界
HTTP 调用、消息发送和邮件通知不属于 PostgreSQL 事务资源。把它们放在事务中只会延长锁持有时间,而且即使数据库随后回滚,已经发出的请求也无法自动撤销。
可靠做法是事务内只写一条带业务唯一键的 outbox 记录,与核心数据一起提交;事务提交后由独立 worker 发送副作用,并记录发送状态或依赖下游幂等键。这样数据库提交点就是“业务事实已成立”的唯一边界,外部投递失败可以重试,而不会重新执行账户扣款。
一条核心交易路径最终应能回答四个问题:什么事实必须同时成立、哪些并发入口会破坏它、数据库用什么机制守住它、事务提交后还有哪些可重试副作用。只要这四项能在图和 SQL 中一一对应,事务边界就已经从“代码范围”变成了可审查的并发一致性设计。