
PostgreSQL / 系统课时
保证事务重试的外部副作用安全
保证事务重试的外部副作用安全
数据库事务可以回滚并重试,但已经发送的邮件、HTTP 请求或消息无法随数据库一起撤销。如果把这些副作用直接放进可重试事务,序列化失败后重放整笔逻辑就可能发送两次。安全设计要把数据库重试边界与外部副作用边界拆开。
学习目标
- 解释为什么外部副作用不能直接跟随数据库事务自动重试
- 用 transactional outbox 把“要发送什么”先持久化进同一事务
- 用稳定幂等键抵抗发布器重复投递
失败发生在提交前还是提交后
最危险的代码顺序是:先写数据库,再调用外部 HTTP,最后提交。如果 HTTP 已成功,而数据库随后遇到序列化失败并回滚,应用重试时会再次调用 HTTP。
另一个边界是提交结果不确定:客户端可能在提交成功后断线,没有收到确认。此时应用若盲目重放,也必须保证数据库写入与外部投递都可去重。
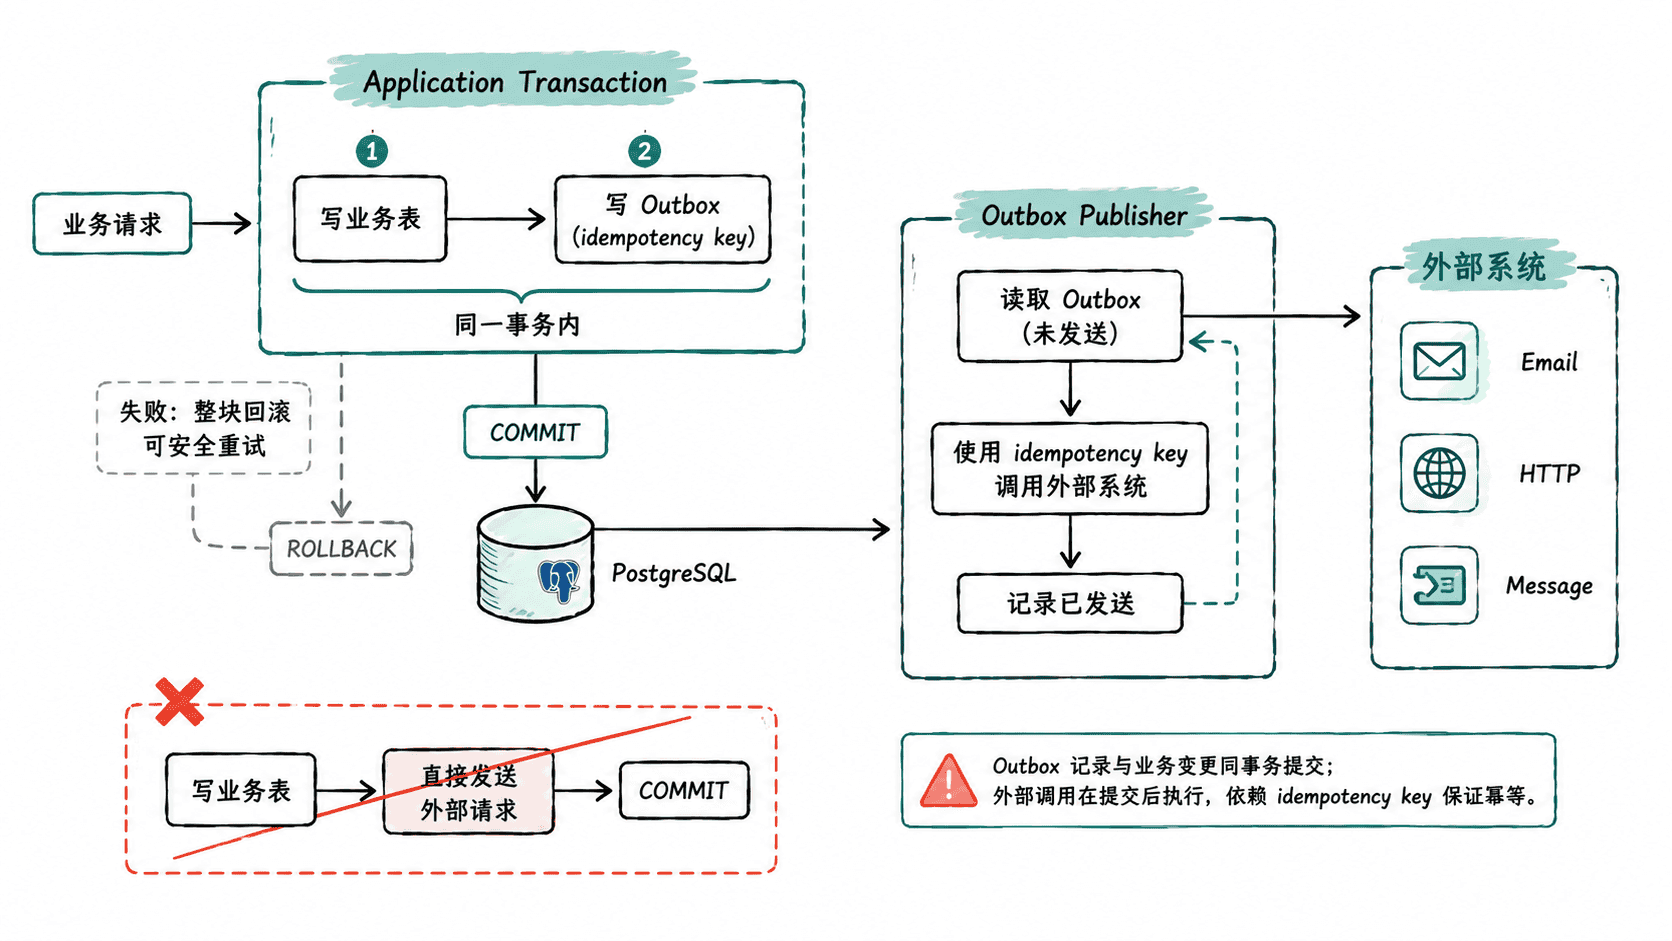
把副作用意图写入同一事务
下面用订单与 outbox 表演示。事件 ID 同时作为幂等键,并由业务请求稳定地产生;重试时必须复用同一个值。
sql
DROP TABLE IF EXISTS outbox_events;
DROP TABLE IF EXISTS orders;

CREATE TABLE orders (
    order_id bigint PRIMARY KEY,
    status text NOT NULL
);

CREATE TABLE outbox_events (
    event_id text PRIMARY KEY,
    aggregate_id bigint NOT NULL,
    event_type text NOT NULL,
    payload jsonb NOT NULL,
    sent_at timestamptz
);

BEGIN;

INSERT INTO orders (order_id, status)
VALUES (1001, 'created')
ON CONFLICT (order_id) DO NOTHING;

INSERT INTO outbox_events (
    event_id, aggregate_id, event_type, payload
)
VALUES (
    'evt-order-1001-created',
    1001,
    'order.created',
    '{"order_id":1001}'::jsonb
)
ON CONFLICT (event_id) DO NOTHING;

COMMIT;

SELECT event_id, event_type, sent_at
FROM outbox_events
WHERE event_id = 'evt-order-1001-created';
预期输出:
text
        event_id        |  event_type   | sent_at
------------------------+---------------+---------
 evt-order-1001-created | order.created |
(1 row)
即使应用因为可重试错误再次执行同一业务请求,稳定的主键和事件幂等键也会阻止同一逻辑事件被重复插入。
提交后再执行真正的外部动作
独立发布器只处理已经提交的 outbox 记录。它向外部系统发送时携带 event_id 作为幂等键;外部系统若支持幂等请求,就可以在发布器“发送成功但尚未来得及标记 sent_at”后安全重试。
外部系统不支持幂等时,需要在接收端建立去重存储,或者接受至少一次投递并设计补偿。仅在数据库里把 sent_at 标成非空,不能证明外部动作绝对只发生一次。
重试的是整个数据库事务
遇到 Serializable 的序列化失败或明确可重试的死锁时,应回滚后从事务入口重新执行,而不是只重跑最后一条 SQL。事务内部需要使用稳定输入,避免每次重试生成不同的业务 ID 或事件 ID。
邮件、HTTP、消息发布等不可回滚动作应延后到事务成功之后。这样数据库重试可以自由发生,而副作用由 outbox 和幂等协议单独保证安全。
按自己的节奏,确认真正理解。