
PostgreSQL / 系统课时
用版本列实现乐观并发控制
用版本列实现乐观并发控制
当一次修改必须先读取实体、在应用中完成较复杂计算,再写回数据库时,单条算术 UPDATE 往往不够。版本列可以把“我基于哪个旧状态计算”编码进写入条件:版本一致才更新,版本过期就明确报告冲突,再由应用决定是否重读并重试。
学习目标
- 用
version条件更新实现 compare-and-swap 式的乐观并发控制。 - 正确处理 0 行更新:重读、重新计算、有限重试,而不是无界自旋。
- 根据冲突频率和临界区成本,在乐观控制与数据库行锁之间做选择。
让写入携带读到的版本
版本列通常使用递增整数。应用读取业务字段时同时读取 version,写回时把旧版本放进 WHERE,并在成功更新时把版本加一。下面用一个临时表模拟两个调用方都基于 version = 0 计算新价格的情况。
CREATE TEMP TABLE optimistic_product (
    id bigint PRIMARY KEY,
    price numeric(10, 2) NOT NULL,
    version bigint NOT NULL DEFAULT 0
);

INSERT INTO optimistic_product (id, price) VALUES (1, 100.00);

UPDATE optimistic_product
SET price = 110.00,
    version = version + 1
WHERE id = 1
  AND version = 0
RETURNING price, version;

UPDATE optimistic_product
SET price = 120.00,
    version = version + 1
WHERE id = 1
  AND version = 0
RETURNING price, version;
预期输出
CREATE TABLE
INSERT 0 1
 price  | version
--------+---------
 110.00 |       1
(1 row)

UPDATE 1
 price | version
-------+---------
(0 rows)

UPDATE 0
第一次写入把版本从 0 推进到 1。第二个写入仍携带旧版本 0,因此不会覆盖新价格,而是安全地影响 0 行。生产代码应把这个结果解释为并发冲突,而不是数据库故障;数据库驱动通常可以通过 affected rows 或 RETURNING 是否返回记录来判断。
冲突后要重读和重算
失败后直接重复同一条 WHERE version = 0 没有意义,因为旧版本不会重新成为最新版本。一个完整的重试尝试应重新读取最新业务值与 version,重新执行应用计算,再带着新版本做条件更新。
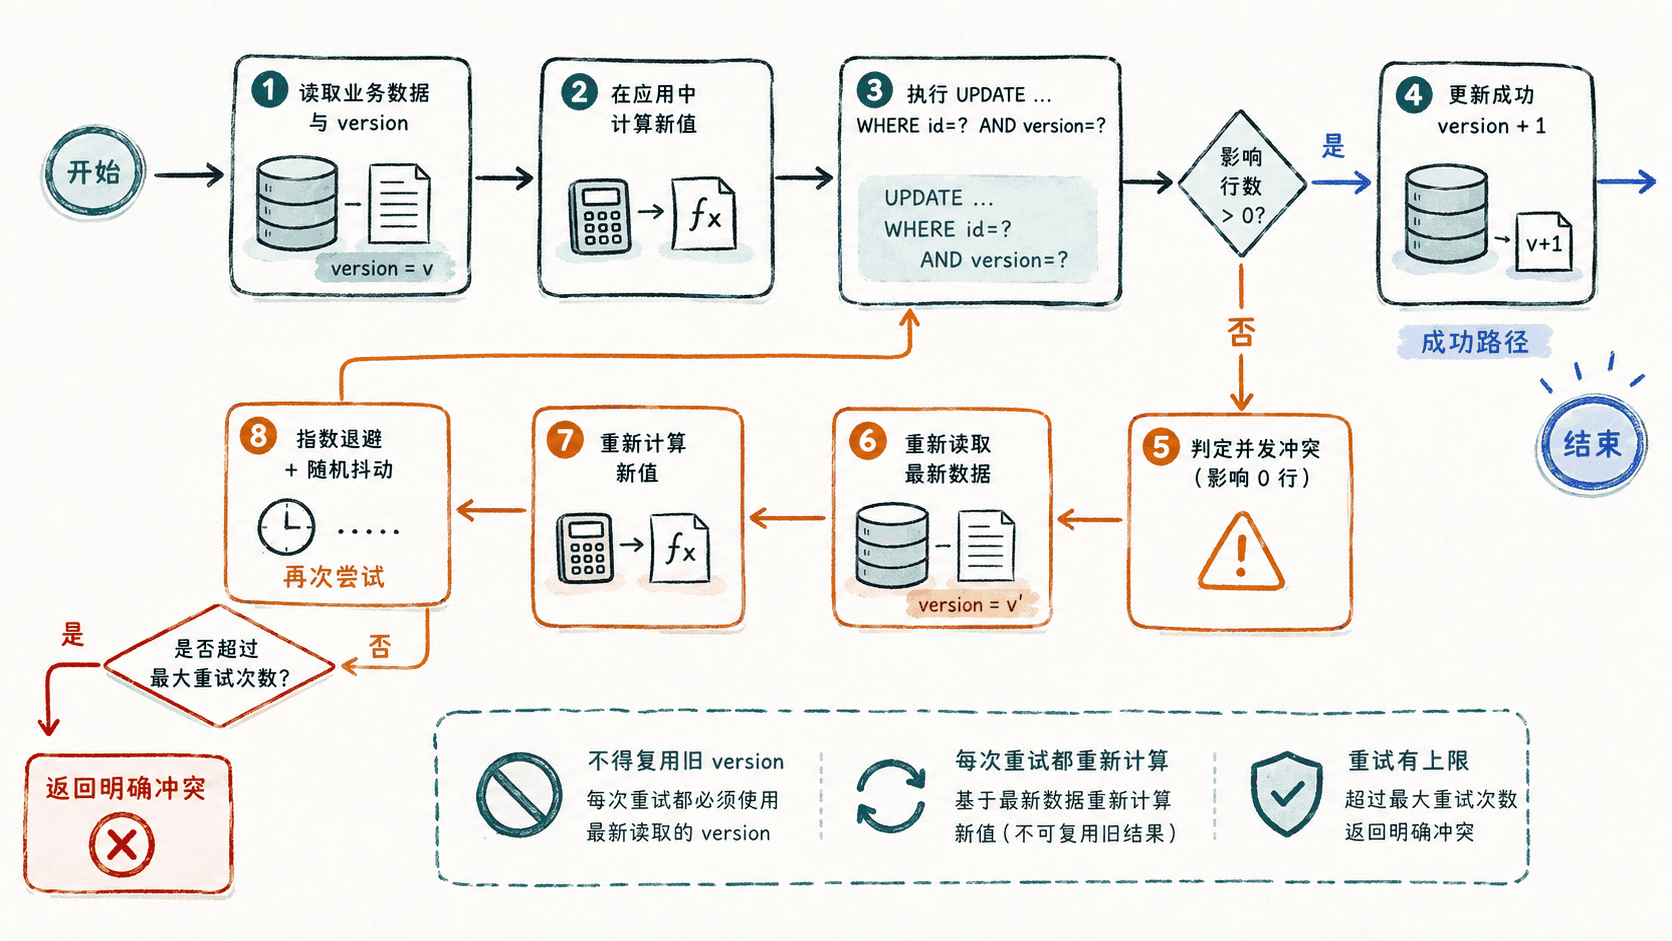
应用层可以按下面的顺序组织每一次尝试:
- 开启一个短事务,读取目标行的业务字段和
version。 - 根据这次读到的最新状态计算新值,执行
UPDATE ... WHERE id = ? AND version = ?。 - 若更新 1 行就提交并返回;若更新 0 行就结束本次事务,并把冲突计数加一。
- 未达到上限时做短暂退避并加入随机抖动,再从第 1 步开始;达到上限则把冲突返回给调用方。
把每次重试做成新的事务尝试更容易跨隔离级别保持正确。尤其在 REPEATABLE READ 或 SERIALIZABLE 下,不应指望同一个旧快照通过循环“等到”新版本;遇到序列化失败时也必须回滚整个事务后重试。
给重试设置明确上限
乐观控制不是“只要失败就一直试”。持续冲突往往说明热点已经形成,无界循环只会增加数据库压力。工程上应同时限定最大尝试次数和总耗时预算,并使用指数退避加少量随机抖动,避免多个竞争者按相同节奏再次碰撞。
重试还必须建立在可重新计算的业务逻辑上。如果计算过程中已经发送不可撤销的外部请求、扣了第三方余额或产生了非幂等副作用,不能简单从头再跑;这些副作用需要单独的幂等键、事务外盒或补偿设计。
乐观控制和行锁怎么选
乐观控制的优势是读取和计算阶段不持有数据库行锁,适合冲突少、应用计算相对较长、允许调用方处理冲突的场景,例如后台编辑、配置更新和低热点实体修改。冲突时会浪费一次计算,但正常路径没有等待锁的成本。
如果同一行经常被多个事务同时修改,或者一次冲突的重算代价很高,SELECT ... FOR UPDATE 往往更合适:它让竞争者排队,而不是反复失败后再重算。但长时间持锁会扩大阻塞和死锁风险,因此也不应默认使用。
版本列要守住三个条件:读取时带回版本,成功写入时推进版本,冲突重试时重新读取并设置上限。缺少其中任何一个,乐观并发控制都可能退化成静默覆盖、旧数据反复提交或高频自旋。