
Node.js / 系统课时
加固安全与性能
加固安全与性能
一个能返回 200 的接口并不等于能直接上线。本课把输入大小、字段校验、敏感配置、限流和事件循环阻塞放到同一条请求链上处理,最终得到一套可运行、可验证的 Express 加固基线,并知道哪些配置在多实例部署时必须改造。
学习目标
- 为 JSON 请求设置大小上限、字段白名单和明确的 4xx 错误。
- 用环境变量、Helmet 与限流中间件建立最小安全边界。
- 识别会阻塞事件循环的同步工作,并用延迟与吞吐指标判断性能问题。
把请求挡在业务逻辑之前
生产接口应先经过通用边界,再进入业务代码。下面的基线把 JSON 限制为 16 KB,把单个来源限制为每分钟 60 次请求,并把 title 收敛为 1~120 个字符。这样超大请求、明显滥用和无效字段会在昂贵的数据库或外部调用之前被拒绝。
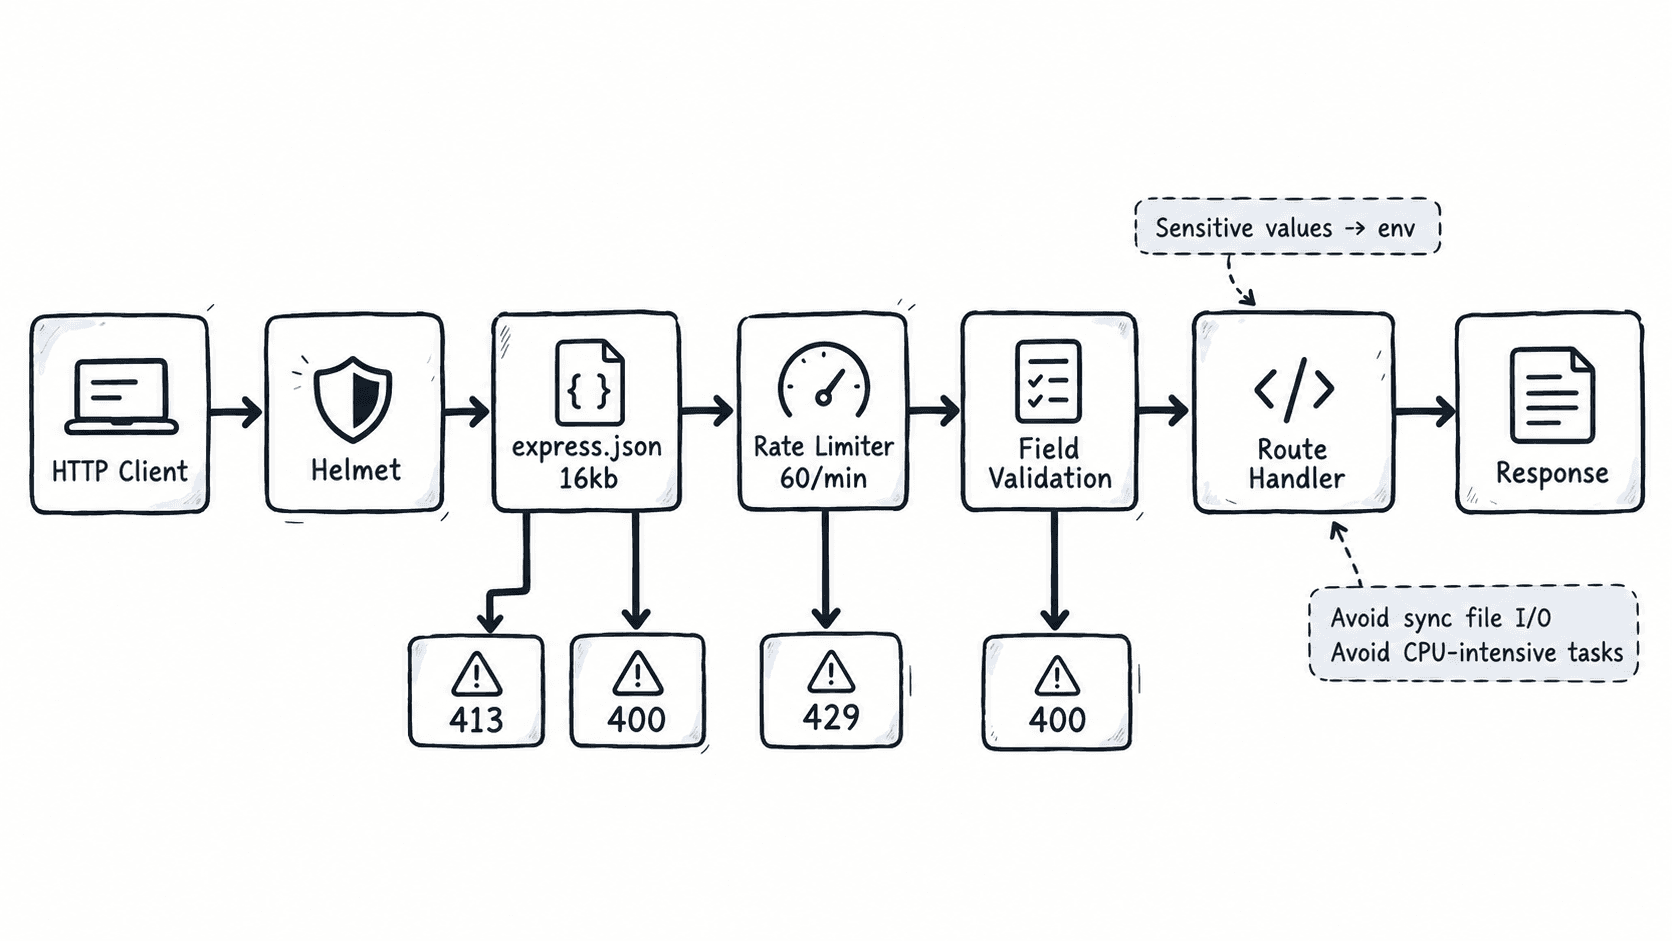
先安装本例依赖;这里以已有 package.json 的项目目录为前提。
npm install express helmet express-rate-limit >/dev/null && node -e "require('express'); require('helmet'); require('express-rate-limit'); console.log('deps ok')"预期输出:
deps ok创建 .env,不要把真实密钥提交到仓库;生产环境应由部署平台、Secret Manager 或只对服务账号可读的环境文件注入。
PORT=3000
API_KEY=replace-with-a-local-test-key
下面是可直接运行的 app.js。它同时演示请求体上限、Helmet、限流、输入校验、敏感值启动校验与统一错误响应。
const express = require('express');
const helmet = require('helmet');
const { rateLimit } = require('express-rate-limit');

const port = Number(process.env.PORT || 3000);
const apiKey = process.env.API_KEY;

if (!apiKey) {
  throw new Error('API_KEY is required');
}

const app = express();
app.disable('x-powered-by');
app.use(helmet());
app.use(express.json({ limit: '16kb' }));
app.use(rateLimit({
  windowMs: 60_000,
  limit: 60,
  standardHeaders: true,
  legacyHeaders: false
}));

function requireApiKey(req, res, next) {
  if (req.get('x-api-key') !== apiKey) {
    return res.status(401).json({ error: 'UNAUTHORIZED' });
  }
  next();
}

app.get('/internal/ping', requireApiKey, (req, res) => {
  res.json({ ok: true });
});

app.post('/tasks', (req, res) => {
  const { title, completed = false } = req.body ?? {};

  if (typeof title !== 'string' || title.trim().length < 1 || title.trim().length > 120) {
    return res.status(400).json({ error: 'INVALID_TITLE' });
  }
  if (typeof completed !== 'boolean') {
    return res.status(400).json({ error: 'INVALID_COMPLETED' });
  }

  res.status(201).json({
    data: { title: title.trim(), completed }
  });
});

app.use((err, req, res, next) => {
  if (err.type === 'entity.too.large') {
    return res.status(413).json({ error: 'PAYLOAD_TOO_LARGE' });
  }
  if (err instanceof SyntaxError && 'body' in err) {
    return res.status(400).json({ error: 'MALFORMED_JSON' });
  }

  console.error(err);
  res.status(500).json({ error: 'INTERNAL_ERROR' });
});

app.listen(port, '127.0.0.1', () => {
  console.log(`listening on http://127.0.0.1:${port}`);
});
运行应用:
node --env-file=.env app.js预期输出:
listening on http://127.0.0.1:<PORT>本例的 .env 把 <PORT> 设为 3000;若部署平台覆盖了 PORT,实际值会不同。
验证 4xx 与限流边界
不要只检查“正常请求能成功”。至少验证正常数据、字段错误、超大请求和限流四条路径。先用一个正常请求确认字段被规范化,且返回值没有泄露 API_KEY。
curl -sS -o - -w '\nHTTP %{http_code}\n' -X POST http://127.0.0.1:3000/tasks -H 'content-type: application/json' -d '{"title":" write tests ","completed":false}'预期输出:
{"data":{"title":"write tests","completed":false}}
HTTP 201
再把 title 设为空字符串:
curl -sS -o - -w '\nHTTP %{http_code}\n' -X POST http://127.0.0.1:3000/tasks -H 'content-type: application/json' -d '{"title":"","completed":false}'预期输出:
{"error":"INVALID_TITLE"}
HTTP 400
限流在单进程示例里使用内存存储;如果应用有多个实例,必须换成所有实例共享的限流存储,否则每个实例都会各算 60 次。若应用位于 Nginx、ALB 等反向代理后,也要根据真实代理跳数配置 trust proxy,否则可能把所有用户识别成同一个 IP,或错误信任客户端伪造的转发头。
不把事件循环当线程池使用
Node.js 可以同时维护很多网络连接,但 JavaScript 回调仍运行在事件循环线程上。请求路径里调用 fs.readFileSync()、crypto.pbkdf2Sync(),或一次解析几十 MB 的 JSON,都可能让其他请求排队。常见修正是使用异步 I/O、限制单次负载,并把持续 CPU 密集任务移到 Worker Threads 或独立任务进程。
可以用三个量判断修复是否有效:在同一压测条件下比较吞吐量、p95 延迟和 p99 延迟。例如每秒 100 个请求时,修改前 p95 为 420 ms、p99 为 1.8 s;改成异步 I/O 后 p95 降到 85 ms、p99 降到 190 ms,才说明尾延迟确实改善,而不是只看平均值。
收紧敏感配置与暴露面
密钥、数据库密码和第三方令牌只从运行环境读取,仓库里只保留变量名示例。日志中不要打印完整请求头、连接串或 process.env;发生 5xx 时记录请求 ID、错误类型和耗时即可。若必须记录用户输入,先定义允许字段并做长度限制,避免把令牌、Cookie 或超长正文写入日志系统。
Helmet 可以补上一组常用安全响应头,但它不是身份认证、CSRF 防护或权限控制的替代品。API Key 也只适合简单服务间访问示例;面向用户的生产认证应使用成熟的会话或令牌方案,并在服务端验证签名、过期时间和授权范围。
用可检查指标决定是否上线
上线前至少满足这些可验证条件:请求体上限不高于业务实际需要,本例为 16 KB;关键字符串有长度边界,本例为 1~120;连续发送第 61 个同源请求时得到 429;缺失 API_KEY 时进程直接启动失败;日志里没有密钥或完整认证头;压测下 p95、p99 和错误率达到服务目标。
性能优化不要从“把所有参数调大”开始。先限制输入与并发,再用延迟分位数、CPU、内存和事件循环阻塞现象定位瓶颈;安全加固也同样要求可验证的失败行为,而不是只安装几个中间件就结束。