
Node.js / 系统课时
安装与卸载依赖
安装与卸载依赖
本课解决 npm 项目最常见的依赖操作:把一个包安装到当前项目、确认它写入了哪份清单和目录、区分运行依赖与开发依赖,再安全卸载并验证清理结果。完成后,你应能看懂 package.json、package-lock.json 与 node_modules 各自承担的职责。
学习目标
- 使用
npm install与npm uninstall管理当前项目的本地依赖。 - 区分
dependencies、devDependencies、package-lock.json和node_modules。 - 能通过
npm ls、实际导入和清单检查验证依赖是否安装或移除成功。
安装生产依赖
下面创建一个独立练习项目,并固定安装 lodash@4.17.21。使用 --save-exact 后,package.json 会记录精确版本 4.17.21;如果省略该选项,npm 默认通常会保存带 SemVer 范围的版本声明。
mkdir npm-deps-demo
cd npm-deps-demo
npm init -y
npm pkg set name=npm-deps-demo
npm install lodash@4.17.21 --save-exact --no-audit --no-fund
npm ls lodash --depth=0
预期结果:安装过程的耗时和“added packages”计数可能因缓存与 npm 版本不同,最后的 npm ls 应至少确认顶层依赖版本如下,路径用 <PATH> 表示实际项目目录。
npm-deps-demo@1.0.0 <PATH>
└── lodash@4.17.21
再做一次真实调用,确认不是只写进清单而没有可用文件。
node -e "const _ = require('lodash'); console.log(_.chunk([1, 2, 3, 4], 2))"预期输出:
[ [ 1, 2 ], [ 3, 4 ] ]区分运行依赖与开发依赖
默认执行 npm install 包名 会把包写入 dependencies,适合程序运行时仍需要的库。只在开发、测试、构建阶段使用的工具应加 -D 或 --save-dev,写入 devDependencies,例如 npm install -D eslint。
| 场景 | 推荐命令 | 写入位置 |
|---|---|---|
| 运行时需要,例如 HTTP 客户端、数据库驱动 | npm install <package> |
dependencies |
| 只用于开发,例如 lint、测试、打包工具 | npm install -D <package> |
devDependencies |
| 临时安装但不修改清单 | npm install --no-save <package> |
不写入依赖字段 |
判断标准不是“开发者会不会用到”,而是部署后的程序运行是否还需要它。比如服务端代码运行时 require() 或 import 的库通常属于 dependencies;只负责检查代码格式的 ESLint 属于 devDependencies。
看懂本地安装结构
一次本地安装会同时牵涉清单、锁文件和实际文件树。package.json 记录你声明的直接依赖,package-lock.json 记录解析后的完整依赖树与精确版本,node_modules 则保存当前机器实际安装的包内容。
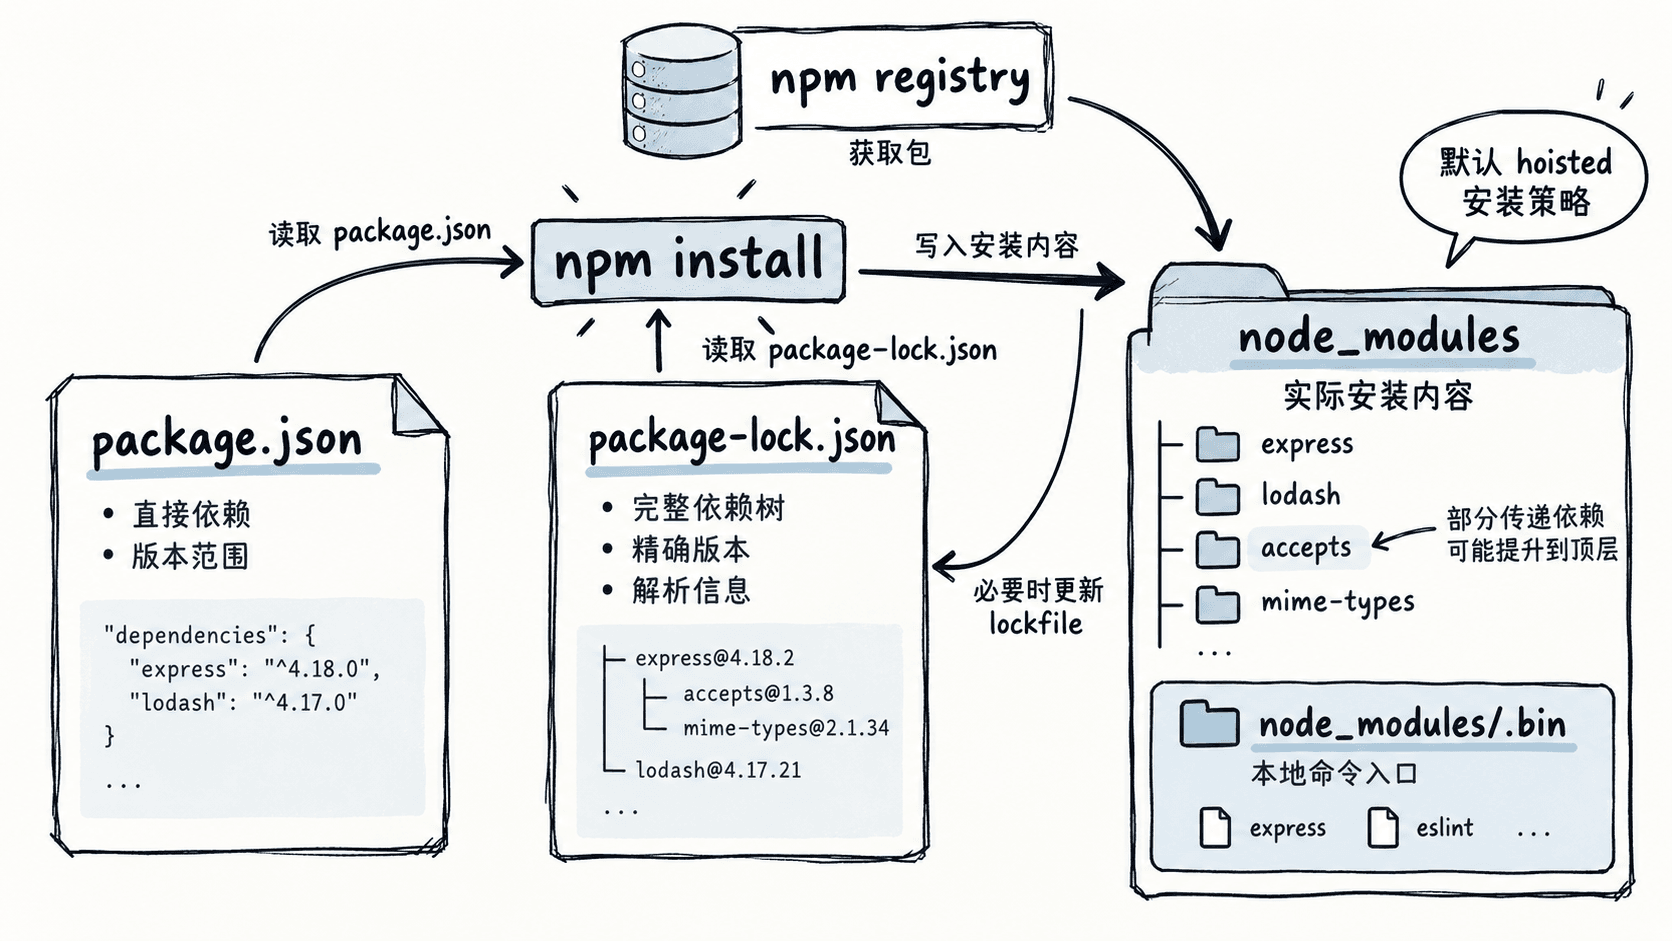
npm 当前默认安装策略是 hoisted,因此传递依赖不一定都嵌套在某个包自己的目录里,能安全提升的版本可能出现在顶层 node_modules。不要根据物理目录层级手工推断依赖关系,查看关系应优先用 npm ls 和锁文件。
node_modules/.bin 保存项目依赖提供的本地命令入口。通过 npm run 执行脚本时,npm 会把这个目录加入脚本的 PATH,所以项目脚本通常不需要全局安装同一个工具。
卸载依赖并验证
当前 npm 中,npm uninstall <包名> 默认不仅删除 node_modules 里的包,还会从相应依赖字段移除记录,并更新 package-lock.json。下面卸载刚才的 lodash,再直接读取清单验证。
npm uninstall lodash
node -e "const fs=require('fs'); const p=JSON.parse(fs.readFileSync('package.json','utf8')); console.log(p.dependencies?.lodash ?? 'removed')"预期结果:npm uninstall 自己的包计数和耗时可能不同,最后一行应输出:
removed如果使用 npm uninstall --no-save lodash,实际文件会被移除,但 package.json 和 package-lock.json 中的声明会被保留。除非你明确在做临时环境测试,否则一般不要这样卸载,因为下一次 npm install 仍会把它装回来。
什么时候重建 node_modules
node_modules 是可重建产物,通常不提交到 Git;package-lock.json 则用于记录可复现的精确依赖树,团队项目通常应提交。遇到目录损坏、切换平台后原生依赖异常,或需要验证干净安装时,优先保留清单和锁文件并重新安装。
已有有效 package-lock.json 时,持续集成和“从零重装”更适合使用 npm ci:它会按锁文件安装,并在开始前清理现有 node_modules;如果 package.json 与锁文件不一致,它会直接失败而不是悄悄改锁文件。这种行为比手工删目录再运行普通 npm install 更适合做可复现验证。