
CI/CD / 系统课时
建立提交审核与发布门禁
建立提交审核与发布门禁
GitOps 不应让一次未经检查的提交直接变成生产变更。本节把 Pull Request 审核、环境门禁、Argo CD 自动同步和发布后验证串成一条可协作流程,让 Git 既保存期望状态,也承担可审计的发布入口。
学习目标
- 设计从 Pull Request 到集群同步的发布门禁
- 区分代码审核、环境批准和自动同步各自解决的问题
- 用 Argo CD 状态与 Kubernetes 命令完成发布后验证
把发布入口收敛到 Git
团队协作时,最重要的约束不是“谁能执行 kubectl”,而是让生产变更只能沿受控路径进入集群。开发者修改 Helm values 或应用版本后创建 Pull Request,由审核者检查差异;合并后才由 Argo CD 获取新的 Git 期望状态。
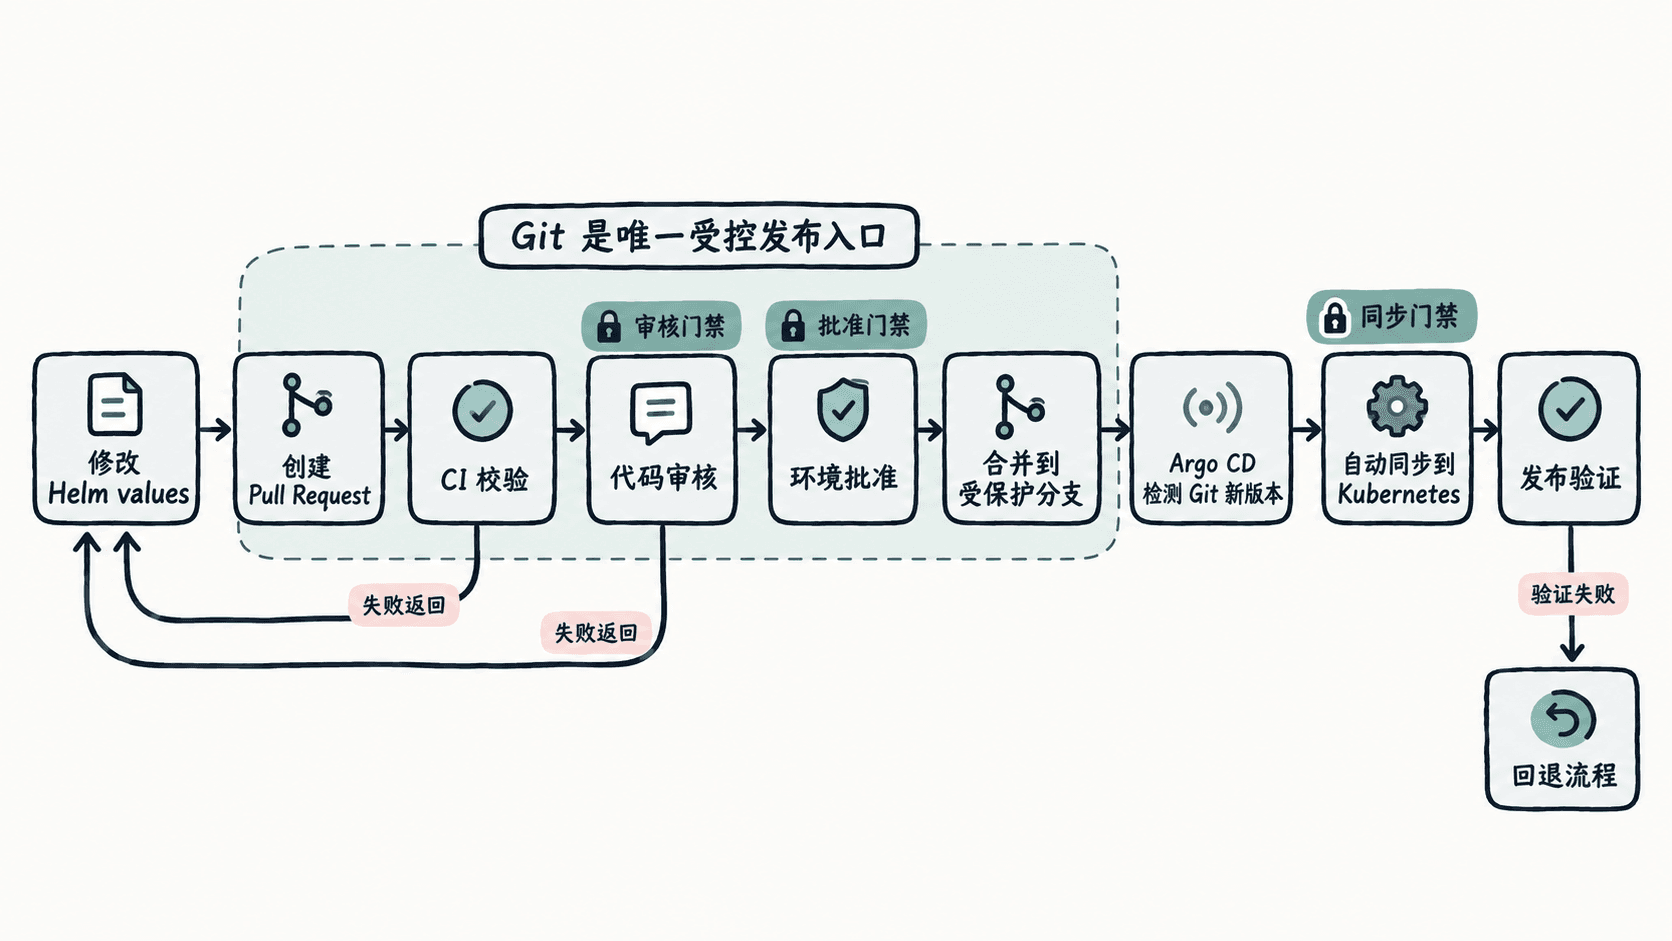
生产分支应启用平台提供的分支保护能力,例如禁止直接推送、要求 Pull Request 审核以及要求 CI 检查通过。环境批准则用于表达“这次已经通过技术审核,但是否允许进入生产环境”的额外授权。具体批准能力由所使用的 Git 托管平台决定,不应把它误认为 Argo CD 自身的 Pull Request 审核功能。
在合并前验证 Helm 变更
门禁越靠前,修复成本越低。对于 Helm 管理的应用,CI 至少应验证 Chart 基本正确,并渲染目标环境清单。下面假设仓库存在 charts/app 和 environments/prod/values.yaml。
helm lint ./charts/app
helm template app ./charts/app \
  --namespace app-prod \
  -f ./environments/prod/values.yaml \
  > /tmp/app-rendered.yaml
test -s /tmp/app-rendered.yaml
预期输出
==> Linting ./charts/app
1 chart(s) linted, 0 chart(s) failed
helm template 成功时通常不向终端输出内容,因为结果已重定向到文件;test -s 用来确认渲染文件非空。CI 还可以继续加入策略检查或 Kubernetes 清单校验,但应根据团队实际工具链配置,而不是为了门禁数量堆叠检查。
控制自动同步的边界
当生产分支已经受到保护时,可以让 Argo CD 在合并后自动同步。下面是 Application 的关键配置片段;它依赖已经存在的 Application 上下文,因此不是独立清单。
# 片段示例:放入现有 Argo CD Application 的 spec 中
syncPolicy:
  automated:
    prune: true
    selfHeal: true
  syncOptions:
    - CreateNamespace=true
automated 让 Argo CD 在检测到 Git 与集群目标状态不一致时执行自动同步;prune 允许删除 Git 中已经移除的受管资源,selfHeal 可纠正受管资源的集群侧漂移。启用这些能力前,应确保仓库审核规则足以承担生产变更门禁。
发布后验证同步结果
合并并同步后,不应只看到 Argo CD 显示 Synced 就结束。先确认 Application 的同步与健康状态,再检查工作负载是否真正完成滚动发布。
argocd app get app-prod
kubectl -n app-prod rollout status deployment/app --timeout=120s
预期输出
Name:               app-prod
Project:            default
Sync Status:        Synced
Health Status:      Healthy

<...>
deployment "app" successfully rolled out
Argo CD 输出中还可能包含服务器、仓库、目标版本和资源列表,因此 <...> 表示与本次验证无关的动态内容。应用名称、命名空间以及实际输出会随环境变化。
最终门禁应形成清晰责任链:Pull Request 负责让变更可见,CI 负责机器可验证的静态检查,审核与环境批准负责授权,Argo CD 负责把已批准的 Git 状态同步到集群,而发布验证负责确认目标状态已经转化为可运行的应用。