
CI/CD / 系统课时
处理权限与 Namespace 错误
处理权限与 Namespace 错误
Argo CD 已经发现 Git 中的新版本,却可能因为目标 Namespace 不存在、AppProject 不允许目标位置,或控制器缺少 Kubernetes 权限而无法同步。本篇从同步错误出发,逐层判断目标范围、项目约束和 RBAC,避免把不同权限问题混在一起。
学习目标
- 区分 Namespace、AppProject 与 Kubernetes RBAC 三类约束
- 根据 Argo CD 同步错误确定应该检查的控制面
- 用最小权限方式验证并修复资源创建失败
先读清楚同步失败发生在哪里
一次 Argo CD 同步会同时受到 Application 目标配置、AppProject 策略以及目标集群 Kubernetes 授权约束。三者都可能表现为“资源创建失败”,但修复位置完全不同。
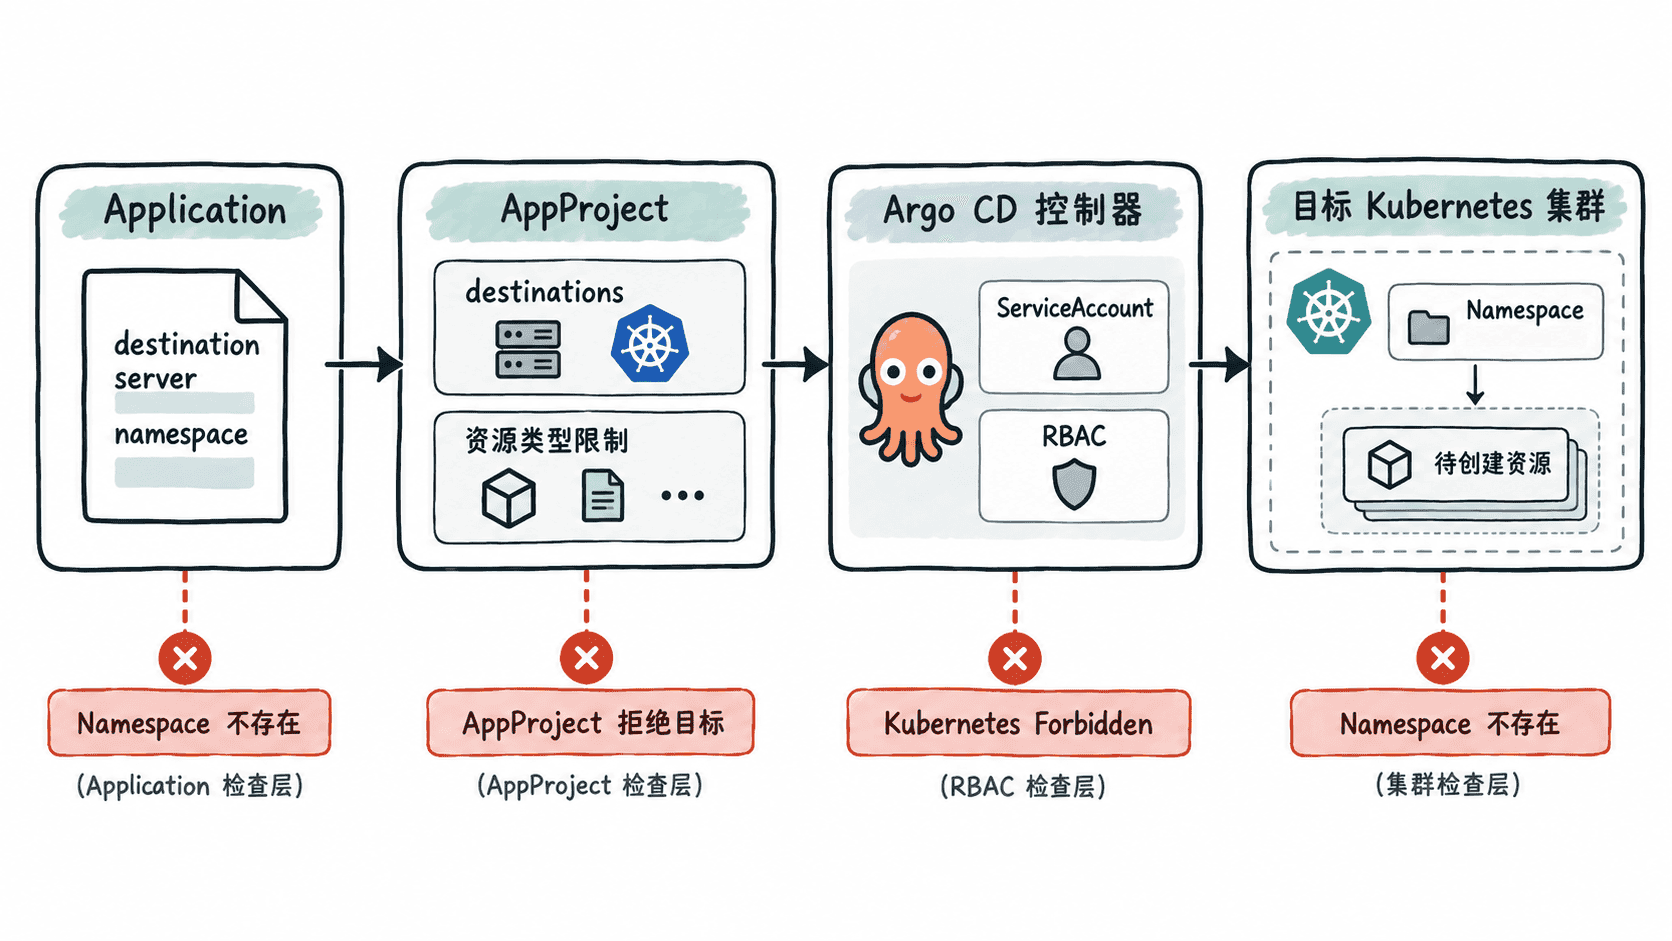
先取得 Application 当前状态和同步信息:
argocd app get <APP>
kubectl get application <APP> -n <ARGOCD_NAMESPACE> -o yaml
预期结果应包含目标集群、目标 Namespace、同步状态以及失败资源或错误消息。实际资源名和消息取决于环境:
Sync Status:  OutOfSync
Health Status: Missing
Destination:  <SERVER>
Namespace:    <NAMESPACE>
如果错误明确包含 forbidden,优先检查 Kubernetes RBAC;如果提示 destination 不被允许,应检查 AppProject;如果目标 Namespace 不存在,则先确认是否应由 Argo CD 创建它。
确认目标 Namespace 是否存在
Application 的 spec.destination.namespace 指定 namespaced 资源的目标位置,但填写这个字段本身不会无条件创建 Namespace。先检查实际对象:
kubectl get namespace <NAMESPACE>
kubectl get application <APP> -n <ARGOCD_NAMESPACE> -o jsonpath='{.spec.destination.namespace}{"\n"}'
Namespace 存在时,预期结果类似:
NAME          STATUS   AGE
<NAMESPACE>   Active   <TIME>
<NAMESPACE>
如果团队希望 Argo CD 在同步时创建目标 Namespace,可以在 Application 中使用 CreateNamespace=true 同步选项;同时仍需保证相关权限和 AppProject 约束允许该目标。
spec:
  syncPolicy:
    syncOptions:
      - CreateNamespace=true
这是配置片段示例,需要放入现有 Application 的 spec 中。生效后,Argo CD 会在需要时尝试创建 spec.destination.namespace 指定的 Namespace;验证时重新同步并执行 kubectl get namespace <NAMESPACE>。
检查 AppProject 是否允许目标位置
AppProject 是 Argo CD 自身的安全边界。即使 Kubernetes RBAC 允许创建资源,Application 的目标集群或 Namespace 不在项目允许范围内,同步仍会被拒绝。
kubectl get appproject <PROJECT> -n <ARGOCD_NAMESPACE> -o yaml
kubectl get application <APP> -n <ARGOCD_NAMESPACE> -o jsonpath='{.spec.project}{"\n"}{.spec.destination.server}{"\n"}{.spec.destination.namespace}{"\n"}'
预期结果应能让你对照 Application 的项目、目标 server 与 Namespace,例如:
<PROJECT>
<SERVER>
<NAMESPACE>
重点比较 AppProject 的 spec.destinations 与 Application 的 spec.destination。如果项目还限制 namespaced 或 cluster-scoped 资源类型,也要检查待同步资源是否落在允许范围内。不要为了快速恢复而把目标和资源白名单全部放开,应只增加业务实际需要的范围。
验证控制器在目标集群中的 Kubernetes 权限
当错误来自 Kubernetes API 的 Forbidden,需要确认执行同步的 Argo CD 控制器身份在目标集群中是否拥有相应动作。对于常见安装,可先找出应用控制器使用的 ServiceAccount,再使用 Kubernetes 授权检查:
kubectl get statefulset -n <ARGOCD_NAMESPACE> -l app.kubernetes.io/name=argocd-application-controller -o jsonpath='{range .items[*]}{.spec.template.spec.serviceAccountName}{"\n"}{end}'
kubectl auth can-i create deployments.apps -n <NAMESPACE> --as=system:serviceaccount:<ARGOCD_NAMESPACE>:<SERVICE_ACCOUNT>
kubectl auth can-i create configmaps -n <NAMESPACE> --as=system:serviceaccount:<ARGOCD_NAMESPACE>:<SERVICE_ACCOUNT>
在本地集群直接使用该 ServiceAccount 身份且授权足够时,预期输出为:
<SERVICE_ACCOUNT>
yes
yes如果 kubectl auth can-i 返回 no,应针对具体 API group、resource、verb 和 Namespace 修复 Role/ClusterRole 与绑定关系。创建 Deployment 通常需要对应 namespaced 权限,而创建 Namespace、CRD 等 cluster-scoped 资源需要集群级授权,二者不要混用。
修复后从授权到同步逐层验证
修改权限后先重新执行 kubectl auth can-i,确认所需动作已经允许,再触发同步并观察资源状态:
argocd app sync <APP>
argocd app wait <APP> --sync --health
kubectl get deployment,pod -n <NAMESPACE>
正常完成时,预期结果应显示 Application 已同步并达到健康状态;具体表格布局和时间会随 Argo CD 版本及应用变化:
Sync Status:   Synced
Health Status: Healthy
权限问题的有效定位顺序是“Application 目标 → Namespace → AppProject → 目标集群身份与 RBAC → 重新同步”。看到 Forbidden 就扩大 ClusterRole,或看到 Namespace 不存在就手工创建,都可能掩盖真正的 GitOps 边界;先确定是哪一层拒绝请求,再做最小范围修复。