
CI/CD / 系统课时
控制环境配置的变更边界
控制环境配置的变更边界
GitOps 的风险不只来自错误配置,还来自配置职责混在一起:一次修改共享 Chart,可能同时改变开发、预发布和生产环境。本节建立 Chart、环境 Values 与敏感配置的边界,并用 Git 差异与 Helm 渲染验证提交实际会影响哪些资源。
学习目标
- 区分 Chart、环境 Values 与敏感配置各自应承担的职责
- 根据文件位置判断一次提交可能影响的环境范围
- 在合并前用 Git 与 Helm 验证实际渲染结果
先按影响范围划分配置
共享 Chart 应表达所有环境共同的 Kubernetes 资源结构,例如 Deployment 模板、Service 模板和统一标签;环境 Values 只保存某个环境允许变化的参数,例如副本数、资源规格、域名和镜像标签。这样看到文件路径,就能初步判断变更边界。
敏感值不应因为 Helm 支持 Values 就直接提交到普通 Git 仓库。数据库密码、API Token、私钥等应交给团队采用的 Secret 管理机制,Git 中只保存安全引用或加密后且符合既定解密流程的内容。
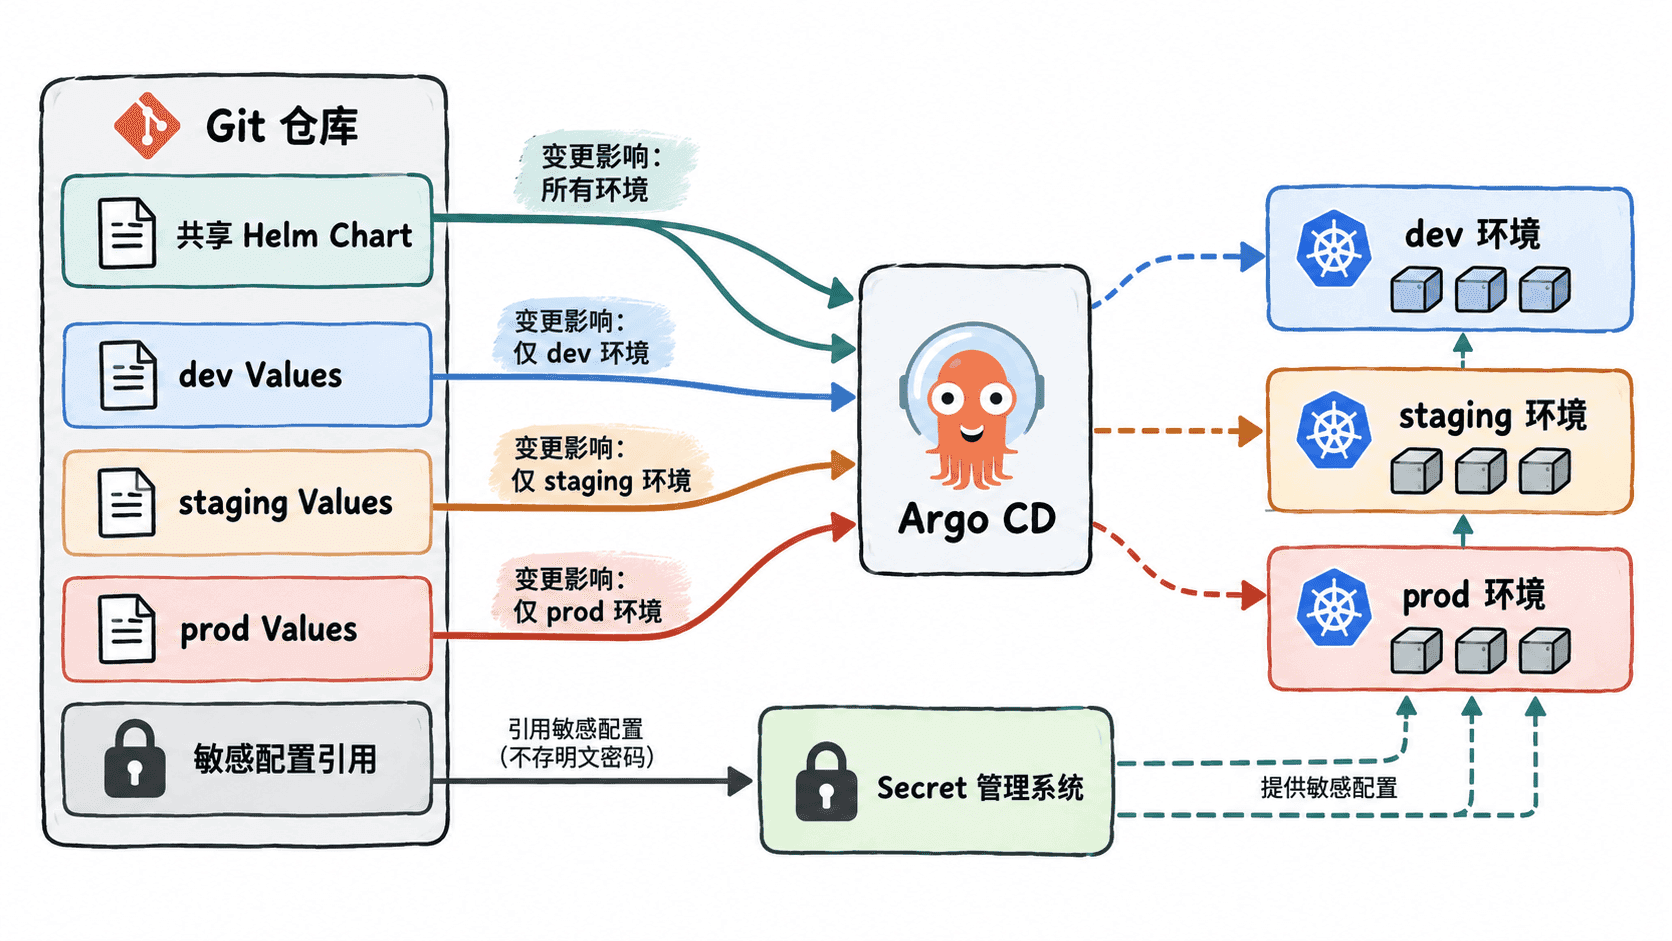
一种容易审查的仓库布局可以是:
repo/
  charts/
    webapp/
      Chart.yaml
      values.yaml
      templates/
  environments/
    dev/
      values.yaml
    staging/
      values.yaml
    prod/
      values.yaml
这是目录结构片段示例,不是可执行命令。它表达的关键约束是:修改 charts/webapp/templates/ 属于共享结构变更,潜在影响所有引用该 Chart 版本的环境;修改 environments/prod/values.yaml 则把意图限制在生产参数范围内。实际是否立即影响环境,还取决于各 Argo CD Application 引用的 revision 与同步策略。
不要让默认 Values 偷偷承担环境职责
Chart 自带的 values.yaml 最适合提供安全、通用的默认值,而不是保存某个生产环境的专属配置。否则开发环境即使没有显式覆盖,也可能继承生产副本数、域名或资源规格,使环境边界变得不可见。
例如共享模板可以消费统一字段,而生产差异放在单独文件中。下面是环境 Values 的片段示例,依赖 Chart 已定义对应的 .Values 字段:
replicaCount: 4
image:
  tag: "2026.09.20"
resources:
  requests:
    cpu: 500m
    memory: 512Mi
该配置的生效行为是:只有显式加载此 Values 文件的 Helm 渲染过程才获得这些覆盖值。验证时不要只阅读 YAML,而应实际渲染目标环境。
合并前确认提交的爆炸半径
第一步先看提交改了哪些路径。假设当前分支相对 main 只应该调整生产环境,可以执行:
git diff --name-only main...HEAD预期输出应只出现计划中的生产配置,例如:
environments/prod/values.yaml如果同时出现 charts/webapp/templates/deployment.yaml,就意味着提交已经越过单环境边界,应确认这是有意的共享变更,而不是顺手修改模板造成的扩大影响。
第二步渲染生产环境,确认 Values 合并后的 Kubernetes 清单。以下命令假设当前位于仓库根目录,并且 Chart 与 Values 路径采用前面的目录布局。
helm template webapp-prod ./charts/webapp \
  --namespace webapp-prod \
  -f ./environments/prod/values.yaml > /tmp/webapp-prod.yaml

grep -E 'replicas:|image:' /tmp/webapp-prod.yaml
预期结果应能看到与生产 Values 对应的副本数和镜像。镜像仓库名称由 Chart 默认值或其他配置决定,因此实际完整镜像地址可能不同。
  replicas: 4
        image: <IMAGE_REPOSITORY>:2026.09.20
helm template 验证的是 Helm 合并和模板渲染结果,不等于 Argo CD 已同步集群。它适合在代码评审或 CI 阶段提前发现字段路径写错、覆盖未生效以及模板被意外改变的问题。
把敏感配置移出普通 Values
普通环境 Values 可以提交副本数、资源限制等非敏感参数,但不要写入明文凭据。例如 database.password 即使只存在于 values-prod.yaml,仍然会进入 Git 历史、代码评审界面和克隆副本。
更稳妥的设计是让 Chart 引用一个已经由外部 Secret 机制创建或同步的 Kubernetes Secret 名称。下面是 Values 片段示例:
secretRef:
  name: webapp-runtime-secret
对应模板只消费引用,不需要知道密码内容。验证时应检查渲染清单中出现的是 Secret 名称引用,而不是明文凭据;Secret 本身如何创建,则由所采用的 Secret 管理方案负责。
用边界决定评审强度
变更 environments/dev/values.yaml 时,评审重点通常是开发环境参数和渲染结果;变更共享 Chart 时,则应至少渲染所有受支持环境,检查共享模板是否改变了它们的资源结构。敏感配置相关变更还需要额外检查是否产生明文泄露。
因此,环境隔离不是简单地“多建几个 Values 文件”,而是让文件职责、引用关系和验证范围保持一致。当提交路径能够清楚回答“这次改动会影响谁”,GitOps 的代码评审和自动化验证才真正具备可控的变更边界。