
CI/CD / 系统课时
安装 Argo CD 并访问控制台
安装 Argo CD 并访问控制台
这一课把 Argo CD 真正运行在 Kubernetes 中:安装官方清单、确认核心组件就绪,再建立本地访问通道并完成 CLI 登录。完成后,你会得到一个可操作的 Argo CD 环境,并知道怎样验证安装是否完整。
学习目标
- 在独立命名空间中安装并检查 Argo CD 核心组件
- 通过端口转发安全访问 API Server 与 Web 控制台
- 使用 CLI 登录并验证当前 Argo CD 实例
安装 Argo CD
开始前应确保 kubectl 已指向实验集群,并且当前身份有创建 Namespace、Deployment、Service、CRD 等资源的权限。先检查当前上下文,避免把组件装进错误的集群。
kubectl config current-context
kubectl get nodes
预期输出
<CONTEXT>
NAME       STATUS   ROLES    AGE   VERSION
<NODE>     Ready    <ROLE>   <AGE> <VERSION>
实际上下文、节点名称、角色、运行时间和 Kubernetes 版本会不同,关键是目标节点处于 Ready 状态。
创建独立的 argocd 命名空间,然后应用 Argo CD 官方安装清单。生产环境应固定经过验证的版本,而不是长期依赖未经锁定的最新清单。
kubectl create namespace argocd
kubectl apply -n argocd -f https://raw.githubusercontent.com/argoproj/argo-cd/stable/manifests/install.yaml
预期结果是 Namespace 创建成功,随后出现一批 created 或 configured 资源;具体资源数量和名称可能随 Argo CD 版本变化。
namespace/argocd created
<RESOURCE> created
...
看懂安装后的组件
Argo CD 不是单个 Pod。API Server 提供 Web UI、CLI 与 API 入口;Repo Server 获取 Git 仓库并生成期望资源;Application Controller 持续比较期望状态与集群实际状态;Redis 等组件承担内部缓存或协作职责。
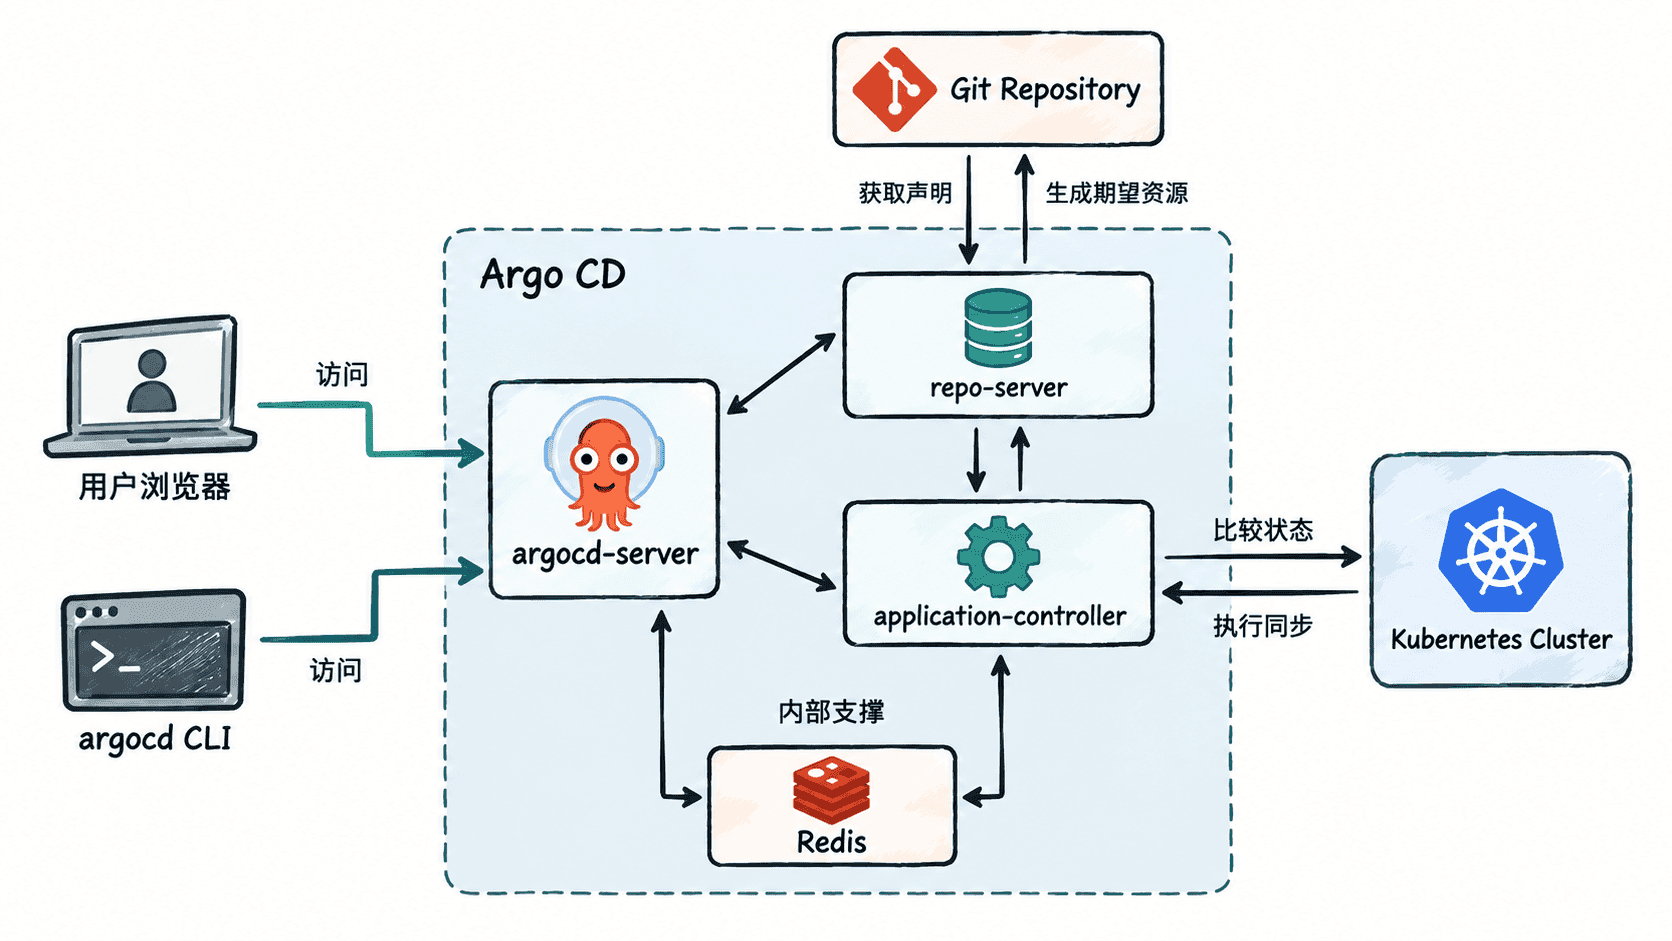
安装完成后先检查 Pod,而不是立即打开控制台。组件全部进入 Running 且容器 Ready,才说明基础安装具备继续操作的条件。
kubectl get pods -n argocd预期输出
NAME                                      READY   STATUS    RESTARTS   AGE
argocd-application-controller-<ID>        1/1     Running   0          <TIME>
argocd-repo-server-<ID>                   1/1     Running   0          <TIME>
argocd-server-<ID>                        1/1     Running   0          <TIME>
<OTHER-ARGOCD-POD>                        <READY> Running   0          <TIME>
Pod 名称和组件集合受版本影响,因此不要逐字匹配示例;重点检查 STATUS 和 READY。若 Pod 长时间处于 Pending、CrashLoopBackOff 或镜像拉取失败,应先用 kubectl describe pod 和 kubectl logs 定位原因。
建立本地访问通道
默认安装并不意味着 Argo CD API Server 已直接暴露到公网。实验环境最简单的方式是使用 kubectl port-forward,把本机端口临时转发到 argocd-server Service。
kubectl port-forward svc/argocd-server -n argocd 8080:443预期输出
Forwarding from 127.0.0.1:8080 -> <PORT>
Forwarding from [::1]:8080 -> <PORT>
这里 <PORT> 是实际转发到 Pod 的目标端口,可能因实现与版本而不同。保持命令运行后,在浏览器访问 https://localhost:8080。本地实验可能遇到证书信任提示,这是因为默认 TLS 证书并非浏览器信任的公开证书。
获取初始凭据并登录 CLI
初次安装通常可以从 argocd-initial-admin-secret 获取 admin 的初始密码。该 Secret 是启动阶段的引导凭据,不应被当作长期密码管理方案。
argocd admin initial-password -n argocd预期输出
<INITIAL-PASSWORD>在另一个终端保持端口转发运行,然后执行 CLI 登录。默认安装使用的本地证书可能无法通过系统 CA 校验,因此实验环境可使用 --insecure;不要把这一选项直接照搬到生产环境。
argocd login localhost:8080 --username admin --password '<INITIAL-PASSWORD>' --insecure
argocd account get-user-info
预期输出
'admin:login' logged in successfully
Logged In: true
Username: admin
...
不同 CLI 版本的附加字段可能不同,验证重点是登录成功且当前用户名为 admin。如果登录失败,先确认端口转发仍在运行,再检查 argocd-server Pod 和 Service,而不是反复重置密码。
完成安装验收
最后同时验证 Kubernetes 侧和 Argo CD 侧。kubectl 用来确认组件健康,argocd version 用来确认 CLI 能与 Server 通信。
kubectl get pods -n argocd
argocd version
预期输出
<ARGOCD-PODS-ARE-RUNNING>
argocd: <CLIENT-VERSION>
  BuildDate: <TIME>
...
argocd-server: <SERVER-VERSION>
...
版本输出会随安装版本变化。只要核心 Pod 正常、控制台可访问、CLI 能登录并读取 Server 版本,这套 Argo CD 环境就已经具备接入第一个 GitOps 应用的基础条件。