
CI/CD / 系统课时
把代码发布和配置发布解耦
把代码发布和配置发布解耦
GitOps 发布不应把代码提交、镜像构建和集群部署揉成一个不可追踪的动作。本节把交付链拆成镜像构建、不可变版本标记、Git 配置更新和 Argo CD 同步四个边界,使每次上线和回滚都有明确依据。
学习目标
- 区分代码发布、镜像产物、配置发布和 Argo CD 部署动作
- 建立从代码提交到 Git 期望状态再到集群同步的发布链路
- 能通过 Git 与 Kubernetes 状态验证实际运行版本
发布链路中有四个不同动作
代码合并并不等于应用已经部署。CI 首先根据某个代码提交构建镜像,并把镜像推送到 Registry;随后发布流程修改 GitOps 仓库中的镜像版本;Argo CD 发现 Git 期望状态变化后,才把新版本同步到 Kubernetes。
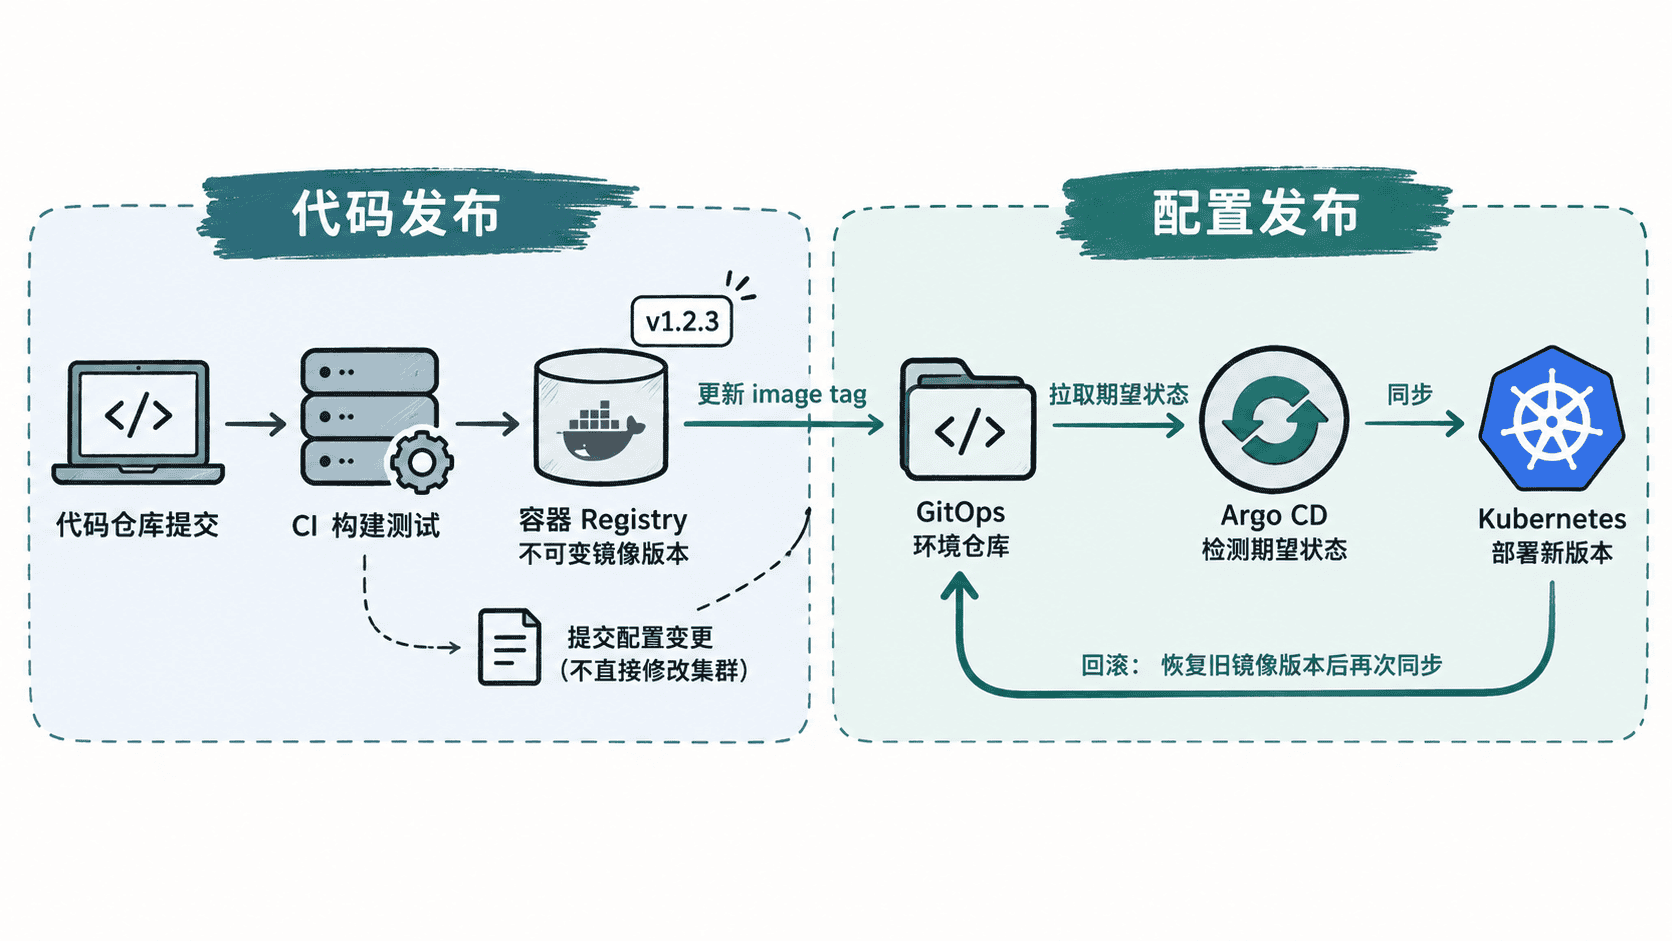
这种拆分最重要的结果是:CI 不需要以 kubectl set image 之类的命令直接改变生产集群。集群期望状态仍然由 Git 描述,因此发布审批、历史追踪和回滚都围绕 Git 提交进行。
镜像版本连接代码与配置
CI 应为成功构建生成可追踪且不可变的镜像标识,例如使用语义版本或 Git commit SHA。假设流水线已经完成 Registry 登录,可以构建并推送一个固定版本:
IMAGE=registry.example.com/payment-service:2.4.1
docker build -t "$IMAGE" .
docker push "$IMAGE"
预期输出
<BUILD_OUTPUT>
<PUSH_OUTPUT>
Docker 版本、构建器和 Registry 不同,实际日志会不同;验证重点不是日志文本,而是命令成功退出且 Registry 中存在对应镜像。生产流程还可以记录镜像 digest,以避免同名标签被重新推送后产生歧义。
镜像生成后,CI 的职责可以在这里结束。接下来的“允许哪个环境使用这个镜像”属于配置发布,而不是再次构建应用。
配置发布只改变期望版本
假设 GitOps 仓库中的生产 values.yaml 当前使用 2.4.0,发布 2.4.1 时只需要产生可审查的配置差异:
image:
  repository: registry.example.com/payment-service
  tag: "2.4.1"
这是配置片段示例,依赖 Chart 中存在对应的 image.repository 与 image.tag 值引用。配置合并后,Argo CD 才能把 Git 中的新期望状态与集群当前状态进行比较。
Argo CD 负责从 Git 收敛集群
如果 Application 开启自动同步,Git 变更被检测后可以自动进入同步流程;如果采用人工同步,则审批完成后再执行同步。无论采用哪种策略,部署来源都应该是已经提交的 Git 状态。
可以在同步后验证 Deployment 实际使用的镜像:
kubectl -n production get deployment payment-service -o jsonpath='{.spec.template.spec.containers[*].image}{"\n"}'预期输出
registry.example.com/payment-service:2.4.1命名空间、Deployment 名称和镜像版本应替换为实际值。若 Pod 尚未全部完成滚动更新,还应继续检查 Deployment rollout,而不能只根据模板字段认定发布已经成功。
回滚也走同一条配置链路
解耦之后,回滚不需要重新构建旧代码。如果 2.4.0 镜像仍然存在,只需把环境仓库中的期望版本恢复为 2.4.0,经过正常评审后由 Argo CD 再次同步。这样正向发布和回滚共享同一种审计模型。
需要特别避免的是两条并行发布路径:一边让 Argo CD 管理资源,一边又允许 CI 或运维脚本长期直接修改同一资源。直接修改产生的状态可能被 Argo CD 判定为漂移并覆盖,也会让“Git 中是什么”和“集群为什么变成这样”失去清晰对应关系。
把边界固定下来后,代码提交决定要构建的程序,镜像版本代表不可变产物,Git 配置决定环境期望版本,Argo CD 负责让集群向这个期望状态收敛。发布流程因此可以自动化,但每一步仍然能够独立追踪、审批和回退。