
CI/CD / 系统课时
避免把 Secret 明文写进仓库
避免把 Secret 明文写进仓库
GitOps 要求期望状态进入 Git,但这不意味着数据库密码、API Token 和私钥也应以明文提交。正确做法是让仓库保存可审查的引用或加密数据,同时把真正的解密能力和敏感值控制在受限边界内。
学习目标
- 区分普通配置、Kubernetes Secret 与 Git 仓库中的安全边界
- 理解外部 Secret、加密清单等常见 GitOps 管理方式
- 能检查 Helm 渲染结果,避免敏感值意外进入仓库或日志
Secret 不是 Git 加密方案
Kubernetes Secret 与 ConfigMap 的用途不同:前者用于承载敏感数据并支持专门的挂载和引用方式,但清单中的 data 默认只是 Base64 编码。Base64 可以直接还原,因此下面这种文件仍然属于明文凭据进入 Git。
printf '%s' 'demo-password' | base64预期输出:
ZGVtby1wYXNzd29yZA==把这个字符串写进 Git 中的 Secret manifest 并没有解决仓库泄露问题。只要能读取仓库历史,就能恢复原值;之后即使删除当前文件,旧提交仍可能保留凭据。
把秘密留在 Git 之外
一种常见 GitOps 边界是让 Git 只保存“需要哪个秘密”的声明,真正的值存放在云 Secret Manager、Vault 等专门系统中。集群内控制器读取声明后,再从外部秘密存储取得数据并创建 Kubernetes Secret。
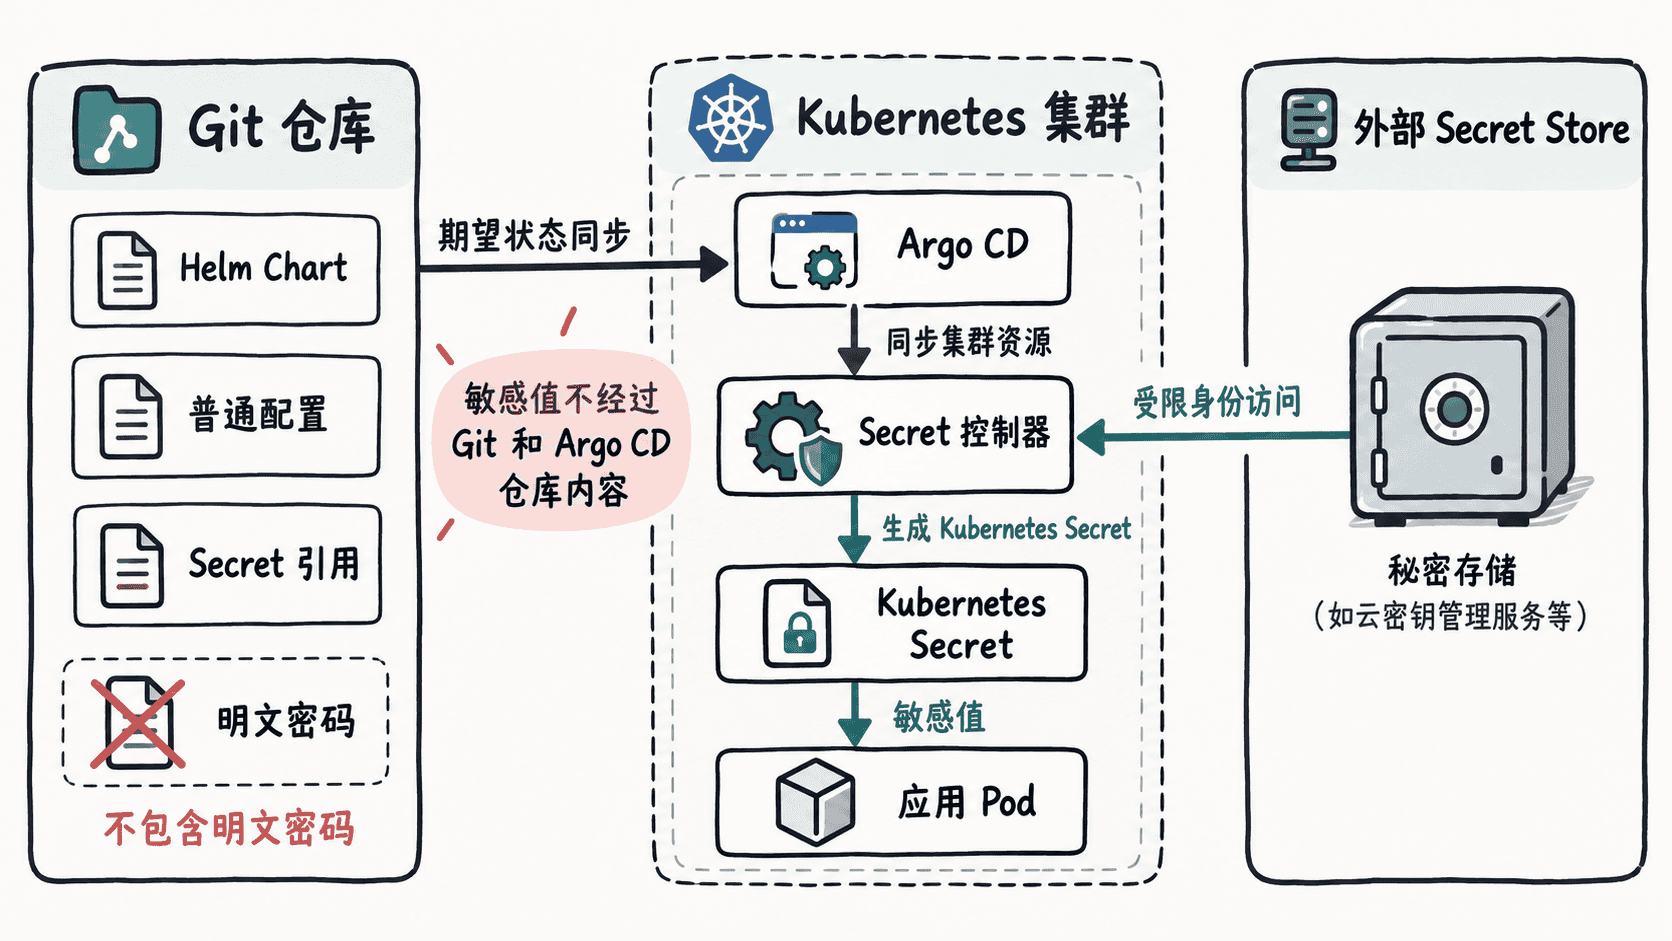
例如,采用 External Secrets Operator 时,仓库可以保存 ExternalSecret 这类自定义资源。下面是片段示例,依赖集群已经安装相应 CRD,并已经配置名为 production-secret-store 的 ClusterSecretStore:
apiVersion: external-secrets.io/v1
kind: ExternalSecret
metadata:
  name: shop-database
spec:
  refreshInterval: 1h
  secretStoreRef:
    kind: ClusterSecretStore
    name: production-secret-store
  target:
    name: shop-database
  data:
    - secretKey: password
      remoteRef:
        key: shop/database
        property: password
这类配置不强制产生控制台输出。生效后,控制器会读取外部存储中的 shop/database 对象,并把指定属性同步到集群内的 shop-database Secret。验证时应检查资源同步状态和目标 Secret 是否存在,而不是把 Secret 值打印到 CI 日志。
需要入 Git 时只提交密文
另一类方案是把加密后的 Secret 清单保存在 Git 中,部署端持有解密能力。例如 SOPS 可以结合云 KMS、age 等密钥机制加密文件。这里的关键不是工具名称,而是仓库只有密文,解密密钥不与密文放在同一安全边界。
如果团队采用这条路径,应明确谁可以解密、CI 或控制器如何取得密钥、密钥如何轮换,以及解密后的临时文件和日志如何清理。把解密私钥也提交到同一个仓库,会让加密失去意义。
对于 Helm,还要注意 values 的传播路径。下面的检查命令可以在提交前搜索常见敏感字段名称;它只能作为辅助检查,不能替代 Secret 扫描器和代码评审。
git grep -nEi '(password|api[_-]?key|token|private[_-]?key)' -- '*.yaml' '*.yml'预期输出应由仓库内容决定。没有匹配项时命令不输出内容并返回非零状态;存在可疑字段时会显示文件、行号和匹配内容,例如:
<PATH>:<LINE>:<MATCHED_TEXT><PATH>、<LINE> 和 <MATCHED_TEXT> 为动态值。匹配并不一定意味着泄密,例如 secretKeyRef 也可能命中,因此需要人工判断。
防止渲染阶段再次泄密
即使源文件没有明文 Secret,Helm 模板也可能把敏感值渲染到 manifest。执行 helm template、CI 调试输出或 Argo CD 差异查看时,都应考虑谁能够读取渲染后的内容。
不要通过 --set password=... 把真实密码直接写进共享 Shell 历史或 CI 命令行,也不要为了排障执行会完整打印 Secret 数据的命令。GitOps 的安全边界应该覆盖 Git 历史、CI 日志、Argo CD 权限、Kubernetes RBAC 和外部秘密存储,而不只是检查一个 values.yaml。
普通、可公开审查的配置适合直接进入 Git;敏感值则应选择外部引用或受控加密方案。判断标准始终是:拿到 Git 仓库读取权限的人,不应因此自动获得生产凭据。