
CI/CD / 系统课时
限制应用可以管理哪些资源
限制应用可以管理哪些资源
Application 能从哪里读取清单、可以部署到哪个集群和 Namespace、允许创建哪些 Kubernetes 资源,都可以通过 Argo CD AppProject 建立边界。本课创建一个受限项目,并验证越界 Application 为什么会被拒绝,从而避免应用拥有不必要的部署范围。
学习目标
- 理解 AppProject 对来源、目标位置和资源类型的约束
- 配置
sourceRepos、destinations与资源白名单或黑名单 - 验证 Application 是否落在项目授权范围内
AppProject 是应用的权限边界
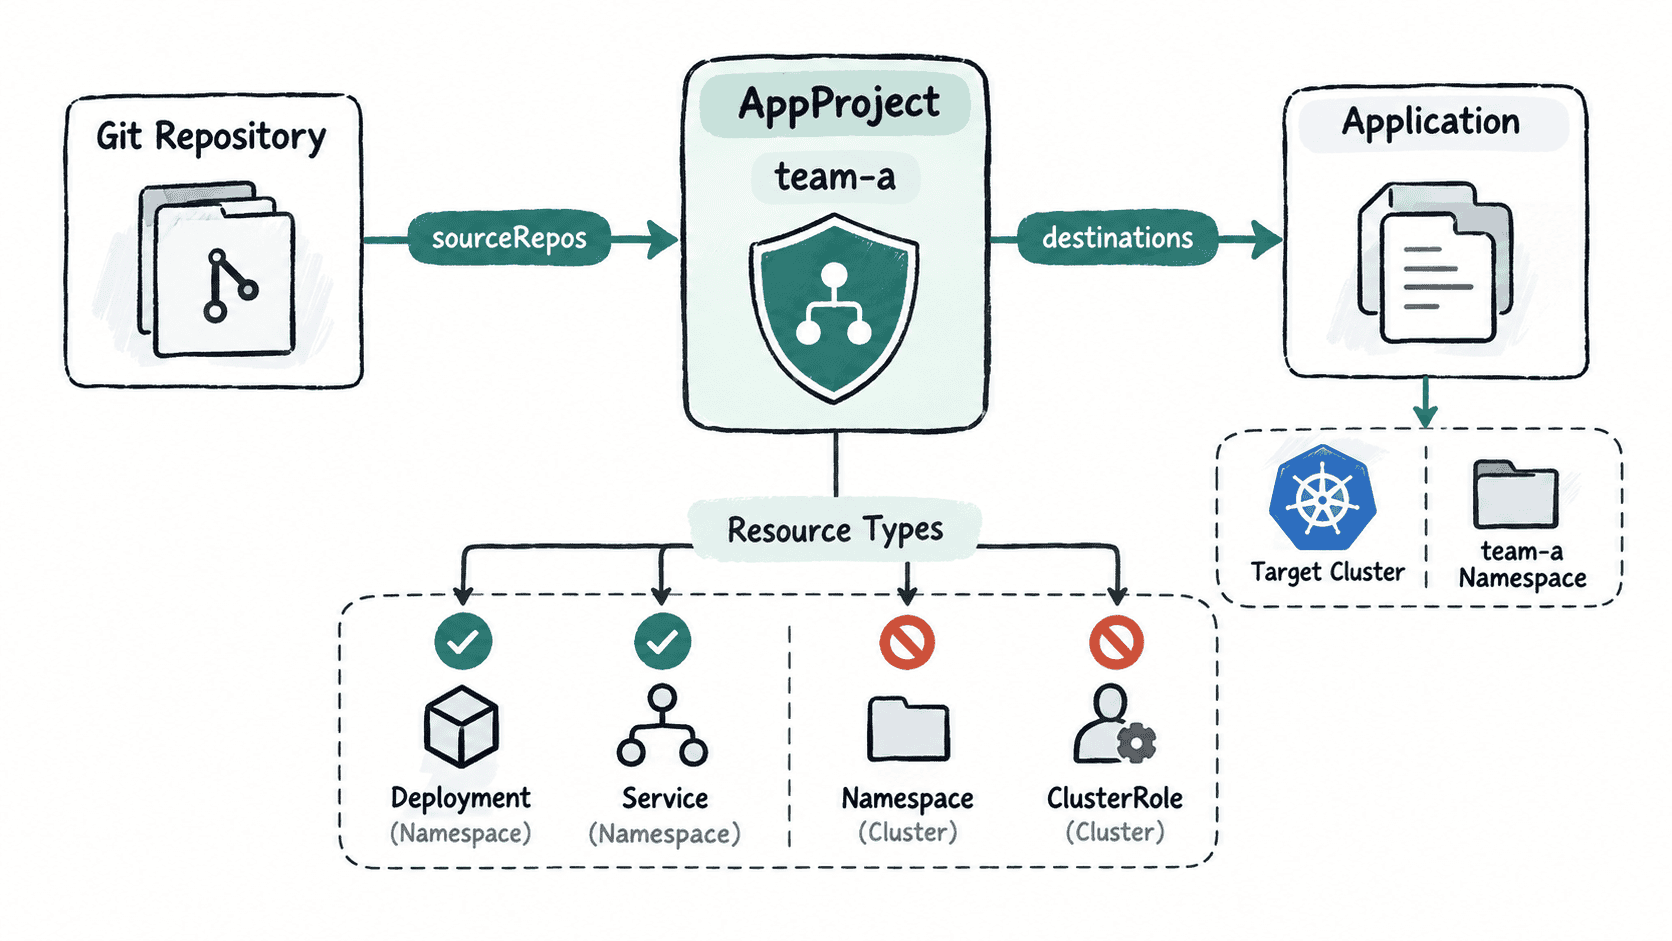
Application 的 spec.project 不只是分类字段。它引用一个 AppProject,而 AppProject 可以约束应用允许使用的 Git 仓库、目标集群、目标 Namespace,以及允许或禁止管理的 Kubernetes 资源类型。
这使团队可以把“应用声明了什么”与“平台允许它管理什么”分开。例如业务应用可以部署到 team-a Namespace,但不能因为 Git 中多出一份清单就开始创建集群级 ClusterRole。
限制仓库与部署目标
下面的 AppProject 只接受一个 Git 仓库,并且只允许向当前 Argo CD 所在 Kubernetes 集群的 team-a Namespace 部署。server 必须与 Application 的目标地址一致。
apiVersion: argoproj.io/v1alpha1
kind: AppProject
metadata:
  name: team-a
  namespace: argocd
spec:
  description: Team A application boundary
  sourceRepos:
    - https://github.com/example/team-a-config.git
  destinations:
    - server: https://kubernetes.default.svc
      namespace: team-a
这是配置文件。应用后可通过 Kubernetes API 检查项目:
kubectl apply -f project.yaml
kubectl -n argocd get appproject team-a -o name
预期输出:
appproject.argoproj.io/team-a created
appproject.argoproj.io/team-a
如果项目此前已经存在,第一行可能显示 configured 或 unchanged,这属于正常差异。
限制可管理的资源类型
仅限制 Namespace 还不够,因为 Kubernetes 还存在不属于任何 Namespace 的集群级资源。AppProject 可以分别控制集群级与 Namespace 级资源。
例如业务项目可以禁止创建 Namespace 和 RBAC ClusterRole:
spec:
  clusterResourceBlacklist:
    - group: ""
      kind: Namespace
    - group: rbac.authorization.k8s.io
      kind: ClusterRole
这是片段示例,需要合并到前一份 AppProject 的 spec。其中空字符串 group 表示 Kubernetes 核心 API 组。配置生效后,引用该项目的 Application 不能通过正常同步管理这些被禁止的集群级资源。
如果安全模型更适合“默认拒绝”,也可以使用 clusterResourceWhitelist 明确列出允许的集群级类型。设计权限时应优先给业务应用最小必要范围,而不是先开放全部权限再依赖团队约定避免误用。
让 Application 引用受限项目
Application 必须通过 spec.project 引用项目。下面的示例来源仓库和目标 Namespace 都处于 team-a 的授权范围内。
apiVersion: argoproj.io/v1alpha1
kind: Application
metadata:
  name: team-a-web
  namespace: argocd
spec:
  project: team-a
  source:
    repoURL: https://github.com/example/team-a-config.git
    targetRevision: main
    path: apps/web
  destination:
    server: https://kubernetes.default.svc
    namespace: team-a
这是配置文件。保存为 application.yaml 后,可以先创建对象,再检查 Argo CD 对其状态的判断:
kubectl apply -f application.yaml
argocd app get team-a-web
预期结果是 Application 能通过项目的来源与目标范围检查。仓库真实存在且清单有效时,后续才能正常比较和同步资源;仓库凭据、清单内容以及健康状态会影响实际输出,因此不应把 Healthy 视为仅靠 AppProject 配置就必然得到的结果。
验证越界配置
最有价值的验证不是只测试合法路径,而是故意让目标越界。例如把 Application 的 destination.namespace 改成 team-b,而 AppProject 仍只授权 team-a。Argo CD 会把该目标识别为不被项目允许,应用不能按这个目标正常部署。
可以直接检查项目当前允许的目标范围:
kubectl -n argocd get appproject team-a -o jsonpath='{.spec.destinations[*].namespace}'
printf '\n'
预期输出:
team-a排查权限问题时,应按 来源仓库 → 目标集群 → Namespace → 资源类型 的顺序核对。这样可以快速区分是 Application 自身写错了目标,还是 AppProject 有意阻止了越界操作。项目边界越明确,即使 Git 仓库出现错误清单,Argo CD 能够触达的影响范围也越容易控制。