
容器与云原生 / 系统课时
使用 Compose 完成应用编排
使用 Compose 完成应用编排
本课把前端、后端和 PostgreSQL 收进一个 compose.yaml,让它们通过服务名互相发现,并用命名卷保存数据库数据。完成后,你可以用一条命令启动整套应用,并验证网络链路和数据持久化都按预期工作。
学习目标
- 编写包含前端、后端和数据库的 Compose 编排文件。
- 使用自定义网络限制服务暴露范围,并通过服务名完成容器间通信。
- 使用命名卷保存数据库数据,并验证容器重建后数据仍然存在。
准备并校验编排文件
先确认当前环境提供 Compose V2。本文使用 docker compose 子命令,不使用旧版独立命令 docker-compose。
docker compose version预期输出
Docker Compose version v<VERSION><VERSION> 会随本机安装版本不同而变化。接着在一个空目录创建 compose.yaml,下面的单文件配置就是本课主示例:
services:
  db:
    image: postgres:17-alpine
    environment:
      POSTGRES_DB: appdb
      POSTGRES_USER: app
      POSTGRES_PASSWORD: demo-pass
    healthcheck:
      test: ["CMD-SHELL", "pg_isready -U app -d appdb"]
      interval: 2s
      timeout: 2s
      retries: 15
    volumes:
      - db-data:/var/lib/postgresql/data
    networks:
      - app-net

  backend:
    image: node:22-alpine
    environment:
      DB_HOST: db
      DB_PORT: "5432"
    depends_on:
      db:
        condition: service_healthy
    command:
      - node
      - -e
      - |
        const http = require("http");
        const net = require("net");

        http.createServer((req, res) => {
          // 使用 Compose 服务名 db 访问数据库容器,不依赖容器 IP。
          const socket = net.createConnection(
            { host: process.env.DB_HOST, port: Number(process.env.DB_PORT) },
            () => {
              socket.end();
              res.end("backend ok; db tcp reachable");
            }
          );

          socket.on("error", () => {
            res.statusCode = 503;
            res.end("db unavailable");
          });
        }).listen(3000, "0.0.0.0");
    networks:
      - app-net

  frontend:
    image: nginx:alpine
    depends_on:
      - backend
    ports:
      - "8080:80"
    command:
      - /bin/sh
      - -c
      - |
        cat > /etc/nginx/conf.d/default.conf <<'EOF'
        server {
          listen 80;
          location / {
            return 200 'frontend ok';
          }
          location /api/ {
            proxy_pass http://backend:3000/;
          }
        }
        EOF
        exec nginx -g 'daemon off;'
    networks:
      - app-net

volumes:
  db-data:
    name: compose-demo-db-data

networks:
  app-net:
    driver: bridge
这里故意只把前端的 8080 端口发布到宿主机。后端和数据库没有 ports,因此浏览器不能直接访问它们,但同一 app-net 网络中的服务仍可通过 backend:3000 和 db:5432 通信。数据库密码仅用于本地演示,生产环境应改用受控的密钥注入方式。
保存文件后先做语法与模型校验:
docker compose config --quiet && echo "compose config ok"预期输出
compose config ok看懂网络与数据卷
Compose 会为加入同一网络的服务提供基于服务名的 DNS。这里 Nginx 把 /api/ 转发给 backend:3000,后端再通过 db:5432 访问数据库;整个链路都不需要记录易变化的容器 IP。命名卷 compose-demo-db-data 则独立于容器生命周期保存 PostgreSQL 数据文件。
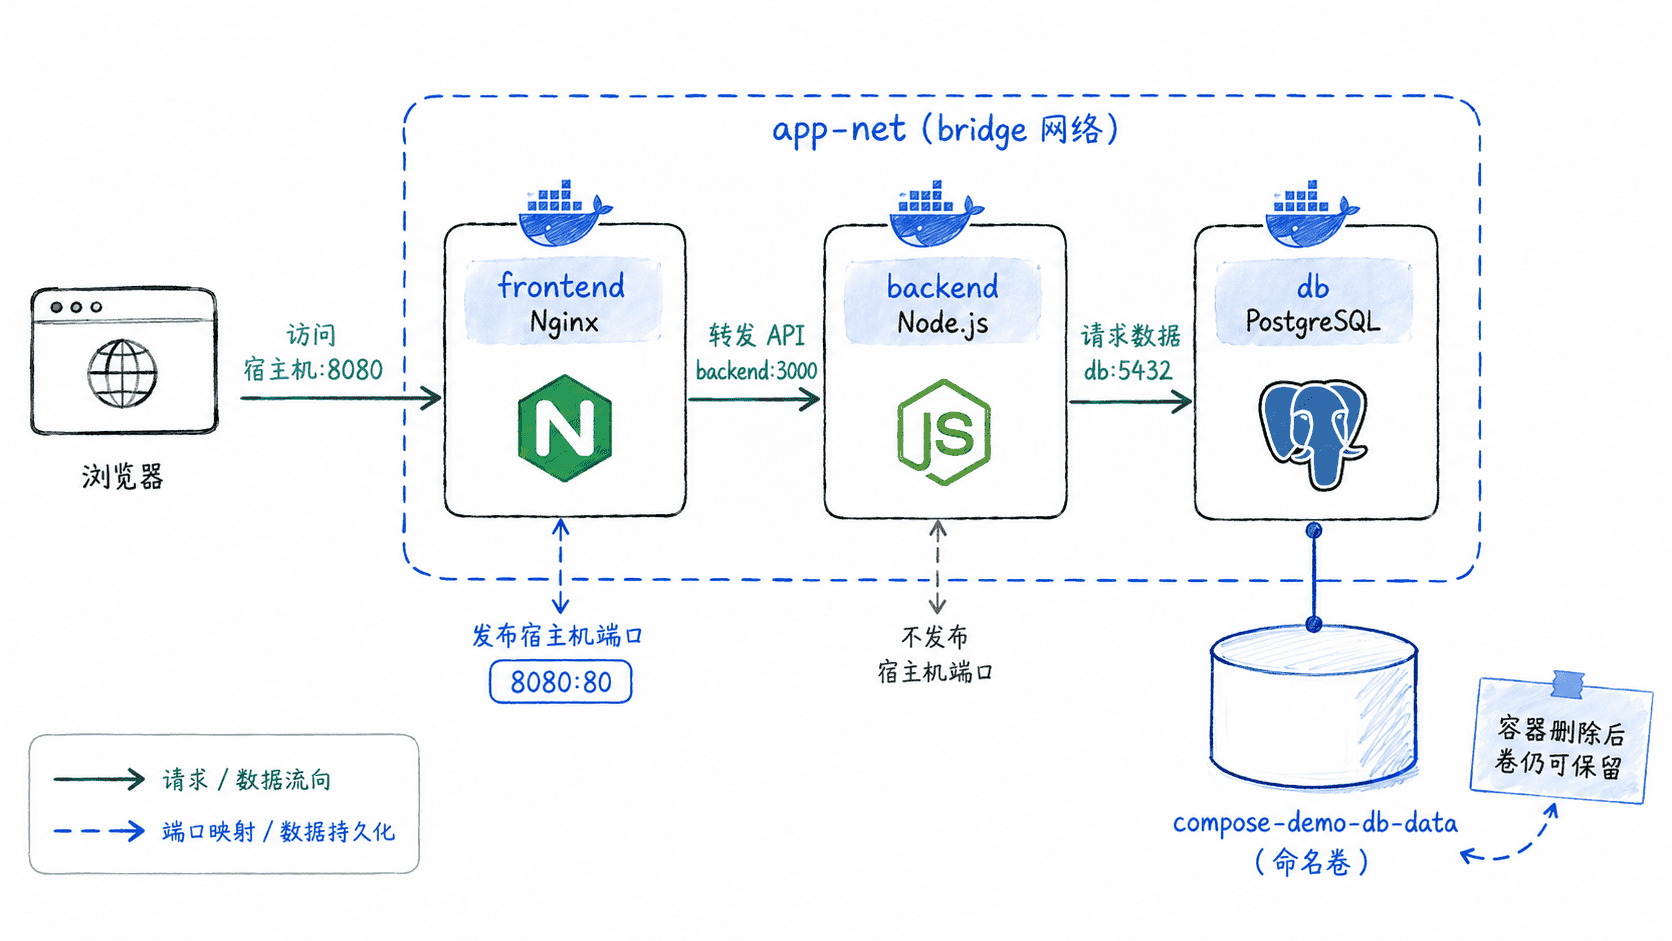
depends_on 在这里解决的是启动依赖:backend 会等待 db 健康检查通过后再启动。它不是运行期的高可用机制,因此数据库后续故障时,应用自身仍应实现超时、重试或降级。
启动并验证服务链路
启动整套服务,并等待前端可访问后分别检查首页和 API 代理链路:
docker compose up -d >/dev/null 2>&1
until curl -fsS http://localhost:8080/ >/dev/null 2>&1; do sleep 1; done
curl -s http://localhost:8080/; printf '\n'
curl -s http://localhost:8080/api/; printf '\n'
预期输出
frontend ok
backend ok; db tcp reachable
第一行证明宿主机端口映射到前端成功;第二行同时证明 Nginx 能解析 backend 服务名,且后端能通过 db 服务名连到 PostgreSQL 监听端口。若第二行返回 db unavailable,优先检查 docker compose ps 中数据库健康状态,再查看 docker compose logs db backend。
验证数据库持久化
命名卷是否真的生效,不能只看配置文件。下面先写入一条探针数据,再执行 docker compose down 删除容器和网络,随后重新启动并查询这条数据:
docker compose exec -T db psql -U app -d appdb -v ON_ERROR_STOP=1 -c "CREATE TABLE IF NOT EXISTS compose_probe (id integer PRIMARY KEY, value text NOT NULL);" -c "TRUNCATE compose_probe;" -c "INSERT INTO compose_probe VALUES (1, 'kept');" >/dev/null
docker compose down >/dev/null 2>&1
docker compose up -d >/dev/null 2>&1
until docker compose exec -T db pg_isready -U app -d appdb >/dev/null 2>&1; do sleep 1; done
docker compose exec -T db psql -U app -d appdb -tAc "SELECT value FROM compose_probe WHERE id = 1;"
预期输出
keptdown 默认不会删除命名卷,所以重新创建数据库容器后仍能读到数据。只有在确认数据不再需要时才执行 docker compose down -v;该命令会连同本项目声明的卷一起删除。
处理常见编排失败
如果前端返回 502,先判断 backend 是否已经运行,再检查它与前端是否都加入 app-net;Compose 服务间应使用服务名和容器端口,不能把 localhost:3000 当作另一个容器。若数据库一直不健康,检查初始化环境变量和数据库日志,并确认旧卷中是否已有与当前配置不兼容的数据。
当 docker compose config --quiet、两个 HTTP 验证以及卷持久化验证全部通过时,这个三层应用就完成了最小可复现的 Compose 编排:对外只暴露入口服务,内部依赖走服务名网络,状态数据交给命名卷管理。