
容器与云原生 / 系统课时
理解构建缓存
理解构建缓存
Docker 构建缓存决定了重复执行 docker build 时哪些步骤可以直接复用。掌握缓存键如何沿 Dockerfile 指令向后传播,并把稳定依赖放在高频变化源码之前,可以显著缩短日常开发和 CI 中的镜像构建时间。
学习目标
- 理解 Dockerfile 指令按层判断缓存命中的基本机制
- 通过调整
COPY与RUN顺序减少无效缓存失效 - 能从构建输出判断哪些步骤命中了缓存
缓存为什么会连续失效
Docker 会按 Dockerfile 从前到后处理指令。某一步可以复用已有结果时,BuildKit 会直接使用缓存;一旦某一步因为指令或输入发生变化无法命中,依赖它的后续步骤通常都需要重新执行。
COPY 和 ADD 会根据复制内容等信息参与缓存判断,因此源码修改经常从对应的 COPY 开始使后续缓存失效。RUN 是否复用,则取决于该指令及其前置构建状态是否仍能匹配已有缓存,而不是重新执行命令后比较结果。
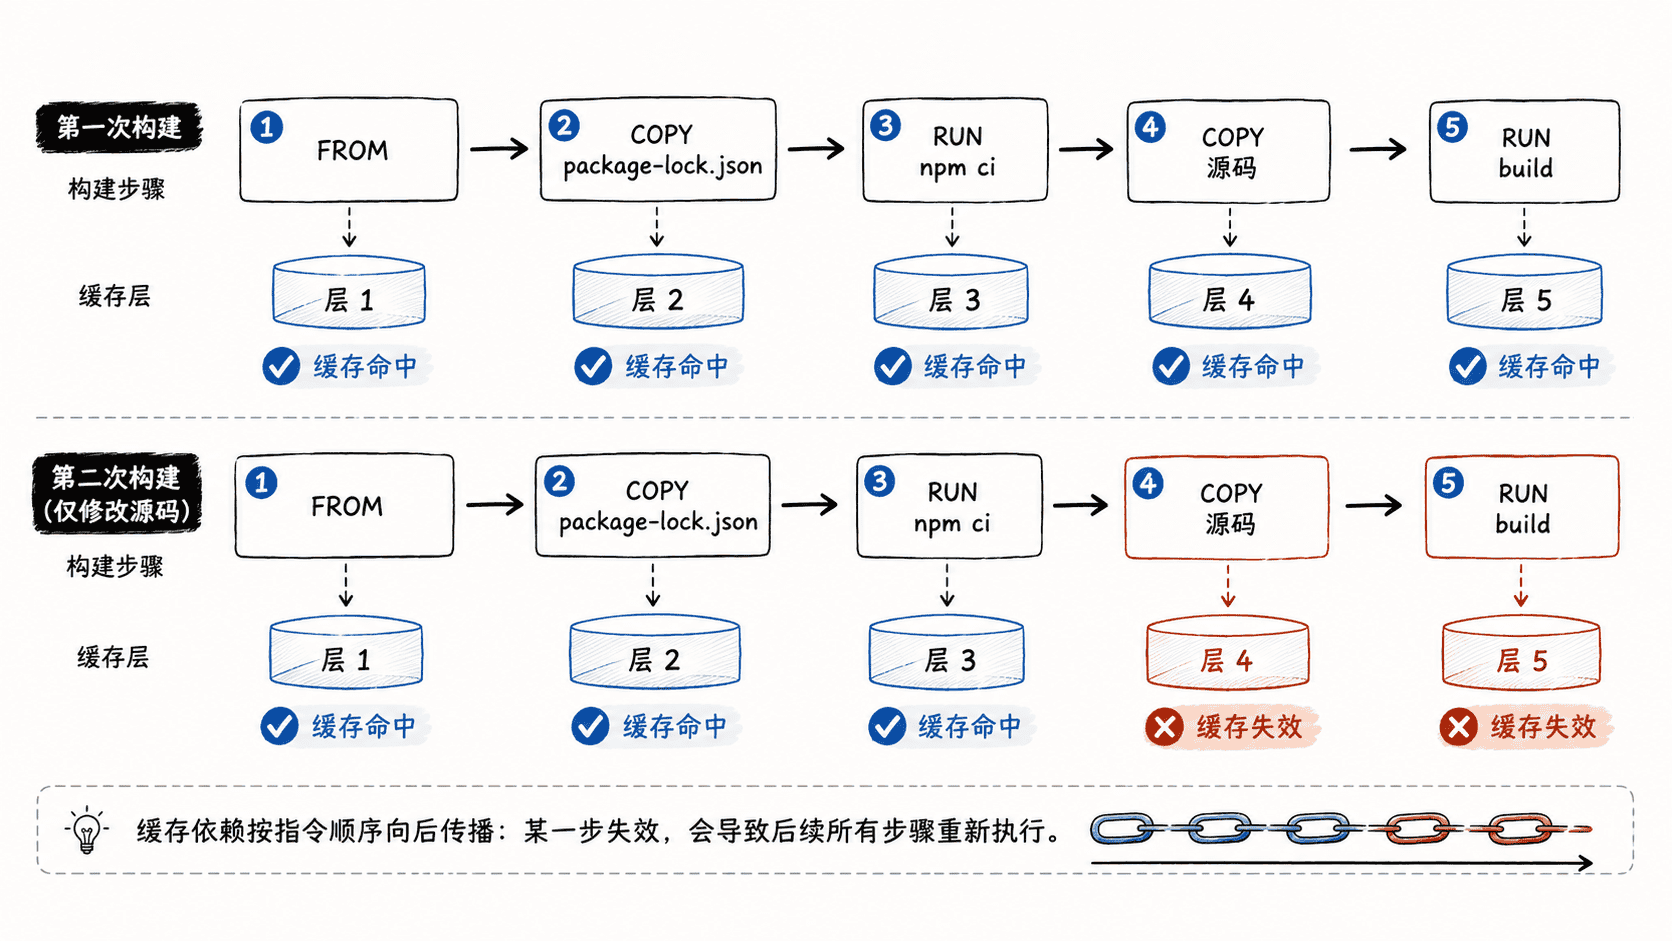
用指令顺序保护稳定缓存
下面用一个 Node.js 项目说明常见优化。关键做法是先复制依赖清单并安装依赖,再复制变化频率更高的业务源码。
FROM node:22-alpine
WORKDIR /app

# 依赖清单通常比业务源码稳定,先单独建立依赖层
COPY package.json package-lock.json ./
RUN npm ci

COPY . .
RUN npm run build
CMD ["npm", "start"]
这个 Dockerfile 依赖项目已经包含可用的 package.json、package-lock.json、build 和 start 脚本。先执行一次完整构建。
docker build --progress=plain -t cache-demo .预期输出中首次构建会实际执行 npm ci 和 npm run build,步骤编号及耗时会因环境不同而变化:
#<ID> [<ID>/<ID>] RUN npm ci
#<ID> DONE <TIME>
#<ID> [<ID>/<ID>] RUN npm run build
#<ID> DONE <TIME>
随后只修改一个已经由后面的 COPY . . 引入的源码文件,再执行相同命令。
docker build --progress=plain -t cache-demo .预期输出中依赖安装层仍可命中缓存,而复制新源码及其后的构建步骤会重新执行:
#<ID> [<ID>/<ID>] RUN npm ci
#<ID> CACHED
#<ID> [<ID>/<ID>] COPY . .
#<ID> DONE <TIME>
#<ID> [<ID>/<ID>] RUN npm run build
#<ID> DONE <TIME>
<ID> 和 <TIME> 是动态值,实际输出可能不同;判断重点是对应步骤是否出现 CACHED。
容易破坏缓存的写法
如果一开始就执行 COPY . .,那么 README、测试文件或任意业务源码变化都可能使这一层失效,紧随其后的 npm ci 也会重新执行。对于依赖安装耗时较长的项目,这种排序会把一次很小的源码修改放大成完整依赖安装。
还应使用 .dockerignore 排除 node_modules、日志、构建产物和版本控制目录等不需要进入构建上下文的文件。这样不仅减少传输内容,也避免无关文件变化影响后续 COPY 的缓存判断。
什么时候主动绕过缓存
排查构建问题、验证依赖是否能从零安装,或明确需要重新执行全部构建步骤时,可以使用 --no-cache。
docker build --no-cache -t cache-demo .预期结果是已有构建层不会被复用,Dockerfile 中需要执行的步骤重新运行:
#<ID> [<ID>/<ID>] RUN npm ci
#<ID> DONE <TIME>
#<ID> [<ID>/<ID>] RUN npm run build
#<ID> DONE <TIME>
日常构建不应习惯性关闭缓存。更有效的策略是按“变化越少越靠前、变化越频繁越靠后”组织 Dockerfile,使依赖安装等昂贵步骤尽可能长期复用。