
容器与云原生 / 系统课时
Docker 的核心组件
Docker 的核心组件
这一节把 Docker Client、Daemon、镜像、容器、仓库和底层运行时放到同一条链路中理解。掌握这些职责边界后,你看到 docker run、镜像拉取或守护进程报错时,就能判断请求实际经过了哪些组件。
学习目标
- 区分 Docker Client、Docker Daemon、镜像、容器和 Registry 的职责
- 理解 Daemon、containerd 与 OCI Runtime 在容器启动过程中的关系
- 使用 Docker 命令验证 Client 与 Server 是否都可用
先抓住 Client 与 Daemon 的边界
日常输入的 docker 命令首先由 Docker Client 处理。Client 本身通常不负责创建容器,而是通过 Docker Engine API 把请求发送给 Docker Daemon(dockerd)。Daemon 才是管理镜像、容器等对象并协调底层运行时的长期进程。
可以用一条命令同时查看客户端和服务端版本,确认这两个角色都已正常工作:
docker version --format 'Client={{.Client.Version}} Server={{.Server.Version}}'预期输出
Client=<VALUE> Server=<VALUE><VALUE> 会随安装版本变化。如果能够找到 docker 命令,却无法取得 Server 信息,通常说明 Client 已安装,但 Daemon 尚未启动、无法连接,或当前 Docker Context 指向了不可用的 Engine。
把镜像、容器和仓库放到同一条链路
镜像(Image) 是创建容器所需的只读模板,其中包含文件系统内容和运行配置;容器(Container) 是基于镜像创建出来的运行实例,并拥有自己的运行状态和可写层。删除容器不会自动删除它所依赖的镜像。
Registry 用来分发和保存镜像。执行需要某个镜像的操作时,Daemon 会先检查本地镜像缓存;本地不存在时,再从配置的 Registry 拉取。反过来,构建好的镜像也可以推送到 Registry,供其他主机使用。
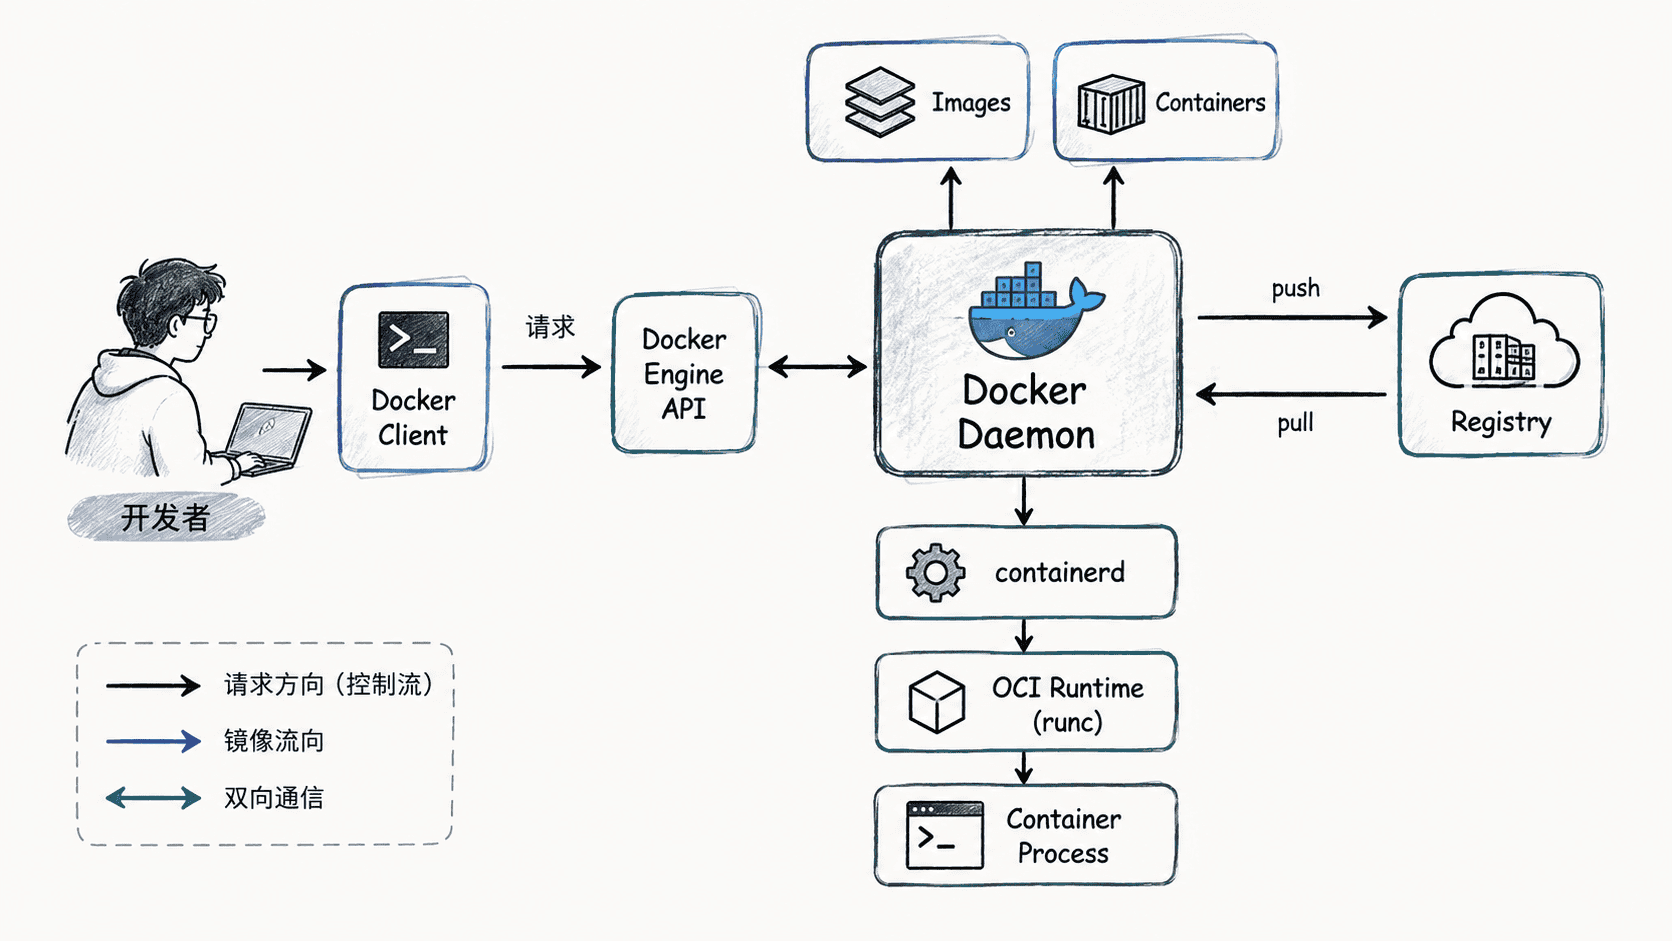
这几个对象容易混淆的关键在于:Registry 保存的是可分发的镜像,镜像保存在主机本地后仍只是模板,只有 Daemon 根据镜像创建并启动实例后,才得到真正运行或已停止的容器。
运行时负责真正启动进程
Daemon 负责 Docker 层面的管理和编排,但不会独自完成所有低层工作。在常见的 Linux Docker Engine 中,dockerd 会通过 containerd 管理容器生命周期,再由符合 OCI 规范的低层运行时(常见为 runc)创建所需的隔离环境并启动容器进程。
因此可以把职责理解为三层:Client 表达用户意图,Daemon 管理 Docker 对象并协调工作,底层运行时负责把容器进程真正启动起来。macOS 和 Windows 上的 Docker Desktop 通常还存在受管 Linux 虚拟机边界,但这套上层职责关系仍然成立。
用一次运行请求串起整个系统
当执行一次 docker run 时,请求大致沿着 Client → Engine API → Daemon 前进。Daemon 检查所需镜像;镜像缺失时从 Registry 拉取;随后根据镜像创建容器,并调用 containerd 与低层 Runtime 启动其中的进程。进程的标准输出再经 Docker 返回终端,进程结束后容器进入停止状态。
以后排查 Docker 问题时,可以沿同一边界判断:命令解析问题先看 Client,无法连接先看 Daemon,需要镜像时检查本地镜像和 Registry,容器已经创建却无法正常启动时再继续查看运行时、主机内核和容器自身进程。