
容器与云原生 / 系统课时
规划一个多容器应用
规划一个多容器应用
多容器应用最容易踩的坑不是“容器起不来”,而是边界一开始就划错:该拆开的进程被塞进同一个容器,该隔离的数据暴露到了宿主机,依赖顺序也没有定义。本节从组件、网络、端口、数据和配置五个维度,把一个 API + PostgreSQL + Redis 应用整理成可执行的容器化方案。
学习目标
- 按进程职责拆分服务,并识别服务之间的依赖关系
- 区分宿主机端口、容器端口、持久化数据和临时数据
- 用 Compose 草案验证服务名、网络连接与配置边界
先画出运行时边界
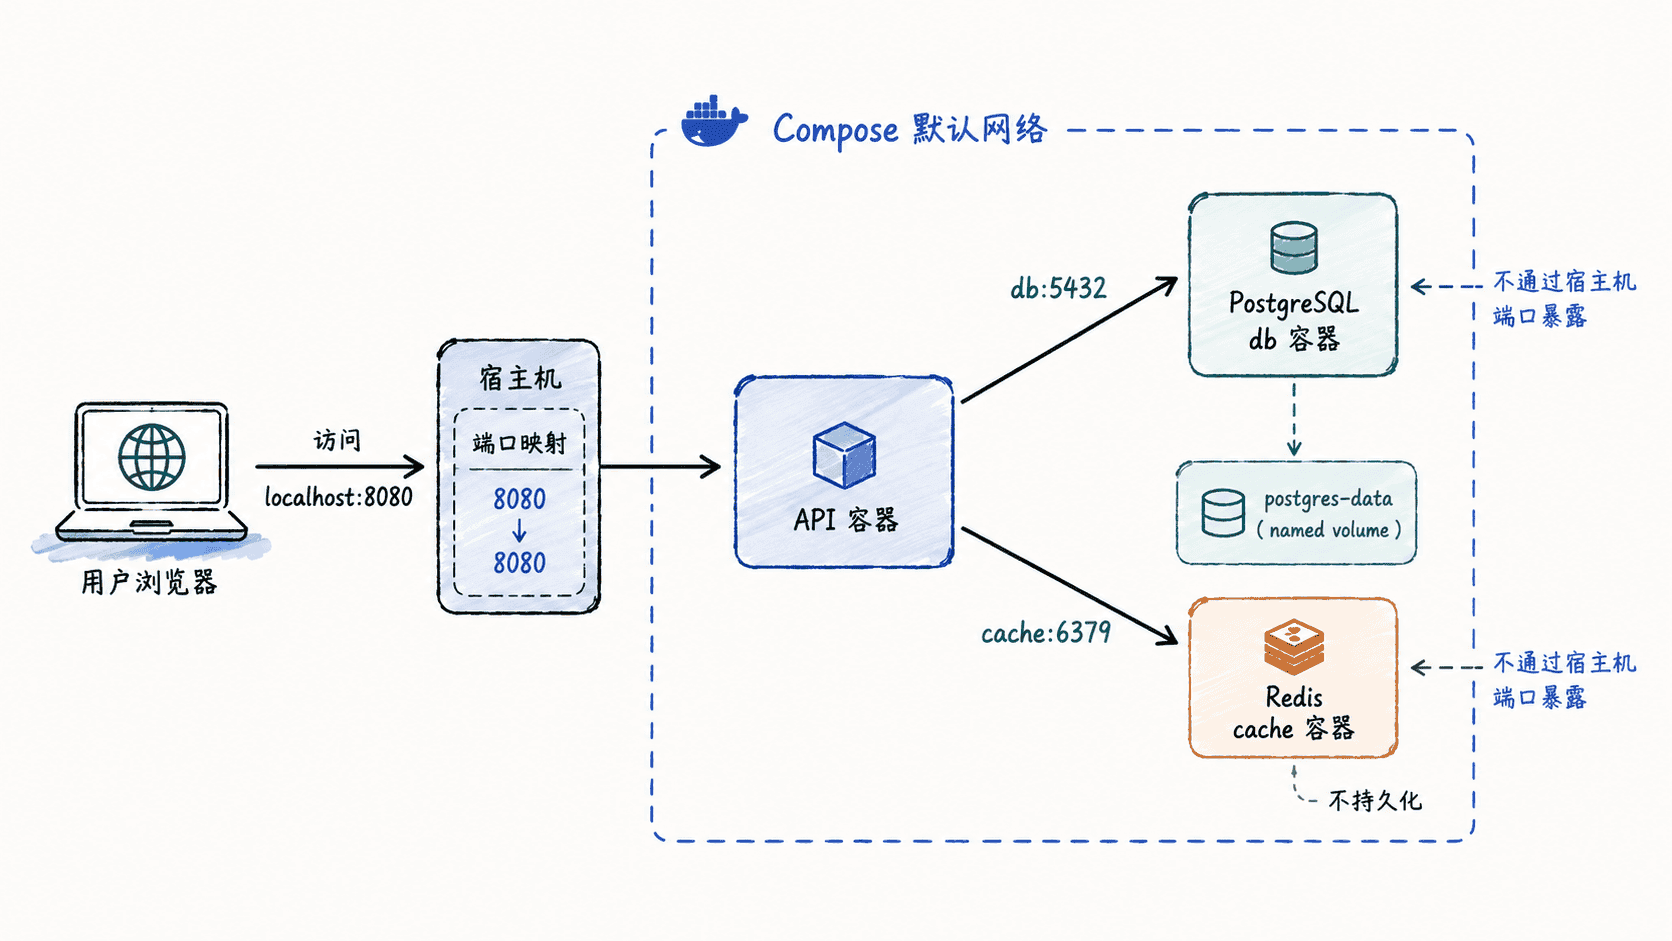
规划时先问“有哪些长期运行、需要独立升级或独立恢复的进程”。例如一个典型后端应用可以拆成 api、db 和 cache 三个服务:API 负责对外提供 HTTP,PostgreSQL 保存业务数据,Redis 保存可丢失或可重建的缓存数据。
不要按代码目录机械拆容器。一个容器通常承载一个主要服务进程,但“一个容器一个进程”不是绝对规则;真正重要的是让生命周期、扩缩容和故障边界保持清晰。
把依赖、端口和数据写成清单
对每个服务至少确认四件事:谁调用它、它监听哪个容器端口、宿主机是否必须访问它、重建容器后哪些数据必须保留。以当前应用为例,只有 api 需要映射宿主机端口;db 和 cache 只在 Compose 网络内被访问,因此不必配置 ports。
数据库目录必须落到命名卷,否则删除容器时数据会随容器可写层一起消失。Redis 如果只承担缓存,可以不挂卷;如果保存队列或会话,则要根据业务恢复要求重新评估。
| 服务 | 被谁访问 | 容器端口 | 宿主机映射 | 持久化 |
|---|---|---|---|---|
api |
浏览器、外部调用方 | 8080 | 8080:8080 |
通常不需要 |
db |
api |
5432 | 不映射 | postgres-data |
cache |
api |
6379 | 不映射 | 视业务而定 |
用 Compose 草案固化方案
下面的 Compose 文件是“规划结果”的最小骨架。api 通过服务名访问 db 和 cache,而不是写死容器 IP;数据库健康后再启动 API,减少应用在数据库初始化期间反复连接失败的概率。
片段示例:api 依赖当前目录中的 Dockerfile 和应用代码,变量名也需要与实际应用保持一致。
services:
  api:
    build: .
    ports:
      - "8080:8080"
    environment:
      DATABASE_URL: postgresql://app:${POSTGRES_PASSWORD}@db:5432/appdb
      REDIS_URL: redis://cache:6379/0
    depends_on:
      db:
        condition: service_healthy
      cache:
        condition: service_started

  db:
    image: postgres:17-alpine
    environment:
      POSTGRES_USER: app
      POSTGRES_PASSWORD: ${POSTGRES_PASSWORD}
      POSTGRES_DB: appdb
    volumes:
      - postgres-data:/var/lib/postgresql/data
    healthcheck:
      test: ["CMD-SHELL", "pg_isready -U app -d appdb"]
      interval: 5s
      timeout: 3s
      retries: 10

  cache:
    image: redis:7.4-alpine

volumes:
  postgres-data:
这里没有给 db 和 cache 配置 ports。同一 Compose 项目中的服务会加入项目网络,api 可以直接解析服务名;把数据库端口映射到宿主机只应发生在确有本机调试需求时。
在启动前做静态验证
先让 Compose 展开并检查配置,再真正构建镜像。下面的命令不启动容器,可以快速确认服务是否被正确识别。
POSTGRES_PASSWORD=dev-only docker compose config --services预期输出
api
db
cache
如果命令报变量缺失、YAML 缩进错误或服务引用不存在,应先修正配置;此时还没有创建容器,排错成本最低。接着可以运行 docker compose config 检查展开后的网络、卷和环境变量引用是否符合预期,但注意它可能把插值后的敏感值显示到终端。
用故障边界反查设计
规划完成后,再做一次反向检查:删除 api 容器不应导致数据库数据丢失;重建 db 容器后命名卷仍应保留;cache 不可用时,应用是否能降级或明确失败;数据库未健康时,API 是否会过早启动;只有真正需要从宿主机访问的服务才暴露端口。
一个可维护的多容器方案不是服务越多越好,而是每个服务的职责、访问路径、数据归属和启动条件都能被明确说明。做到这一点后,后续再补镜像构建、数据库初始化和健康检查,Compose 文件才不会变成难以修改的配置集合。