
容器与云原生 / 系统课时
连接与断开容器网络
连接与断开容器网络
容器启动后并不需要销毁重建才能改变网络归属。通过 docker network connect 和 docker network disconnect,可以在运行期间增加或移除网络端点,让同一个容器同时加入业务网和管理网,并按网络边界控制可达范围。
学习目标
- 在运行中的容器上动态连接和断开用户自定义网络
- 理解一个容器加入多个网络后会获得多个网络端点
- 区分网络成员关系、端口发布和跨网络路由这三件事
动态连接改变了什么
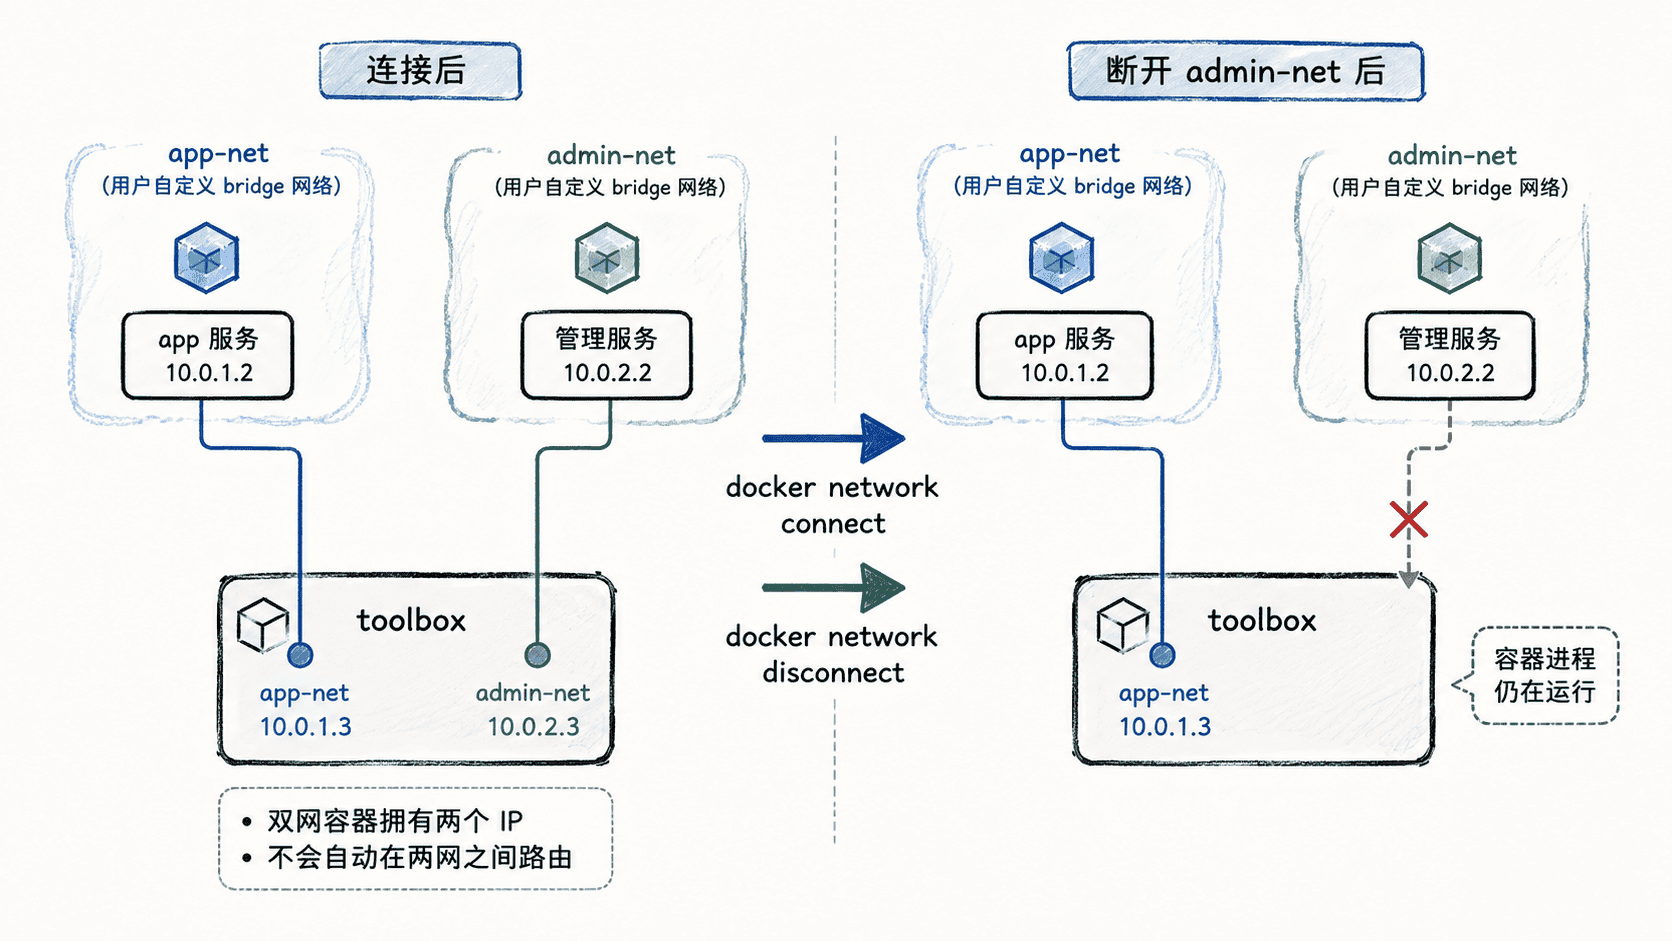
执行 docker network connect 时,Docker 会在目标网络中为容器创建新的 endpoint,并把对应接口、IP、路由和该网络的 DNS 视图加入容器。原有网络连接不会因此消失,所以一个容器可以同时属于多个网络。
执行 docker network disconnect 会移除指定网络的 endpoint。容器主进程仍然运行,但依赖该网络的连接会中断;其他仍保留的网络不受影响。这种能力适合临时接入管理网络、迁移服务依赖或缩小某个容器的可达范围。
用运行中容器完成连接与断开
下面创建两个用户自定义 bridge 网络,让 toolbox 先加入业务网,再动态加入和退出管理网。脚本最后会清理容器和网络。
docker network create app-net >/dev/null
docker network create admin-net >/dev/null
docker run -d --name toolbox --network app-net alpine:3.22 sleep 3600 >/dev/null

docker network connect admin-net toolbox
printf 'admin before: '
docker network inspect admin-net --format '{{len .Containers}}'

docker network disconnect admin-net toolbox
printf 'admin after: '
docker network inspect admin-net --format '{{len .Containers}}'

docker rm -f toolbox >/dev/null
docker network rm app-net admin-net >/dev/null
预期输出
admin before: 1
admin after: 0
若本地尚无 alpine:3.22,首次启动可能额外显示镜像拉取信息。这里的两个数字分别表示连接前后 admin-net 中的容器数量,说明网络端点可以在容器运行期间被增加和移除。
多网络如何形成隔离
用户自定义网络的成员关系决定了默认可达范围:只加入 app-net 的容器不会因为另一个网络存在就自动获得对 admin-net 的访问权。双网容器会在两个网络中各有一个 endpoint 和 IP,但它不会自动充当两个网络之间的路由器;跨网转发仍需要显式的路由、转发和安全策略。
这也意味着“连接到网络”和“把服务暴露给宿主机”不能混为一谈。docker network connect 解决容器之间的网络成员关系,-p 或 --publish 解决宿主机端口到容器端口的入口映射,两者可以独立存在。
断开前检查依赖
断开网络前,先确认应用是否正在通过该网络访问数据库、缓存、监控或控制面。已有 TCP 连接可能立即失败,应用内部的连接池和 DNS 缓存也可能让故障表现延迟出现,因此生产环境应先迁移依赖,再移除网络。
docker network disconnect -f 会强制断开,适合处理普通断开无法完成的异常状态,不应作为常规操作。网络仍有容器连接时也不能直接删除网络。把每类通信放入最小必要的用户自定义网络,并只让确实需要跨域访问的容器加入多个网络,可以比“所有容器放进同一张网”获得更清晰的隔离边界。