
容器与云原生 / 系统课时
Docker 网络基础模型
Docker 网络基础模型
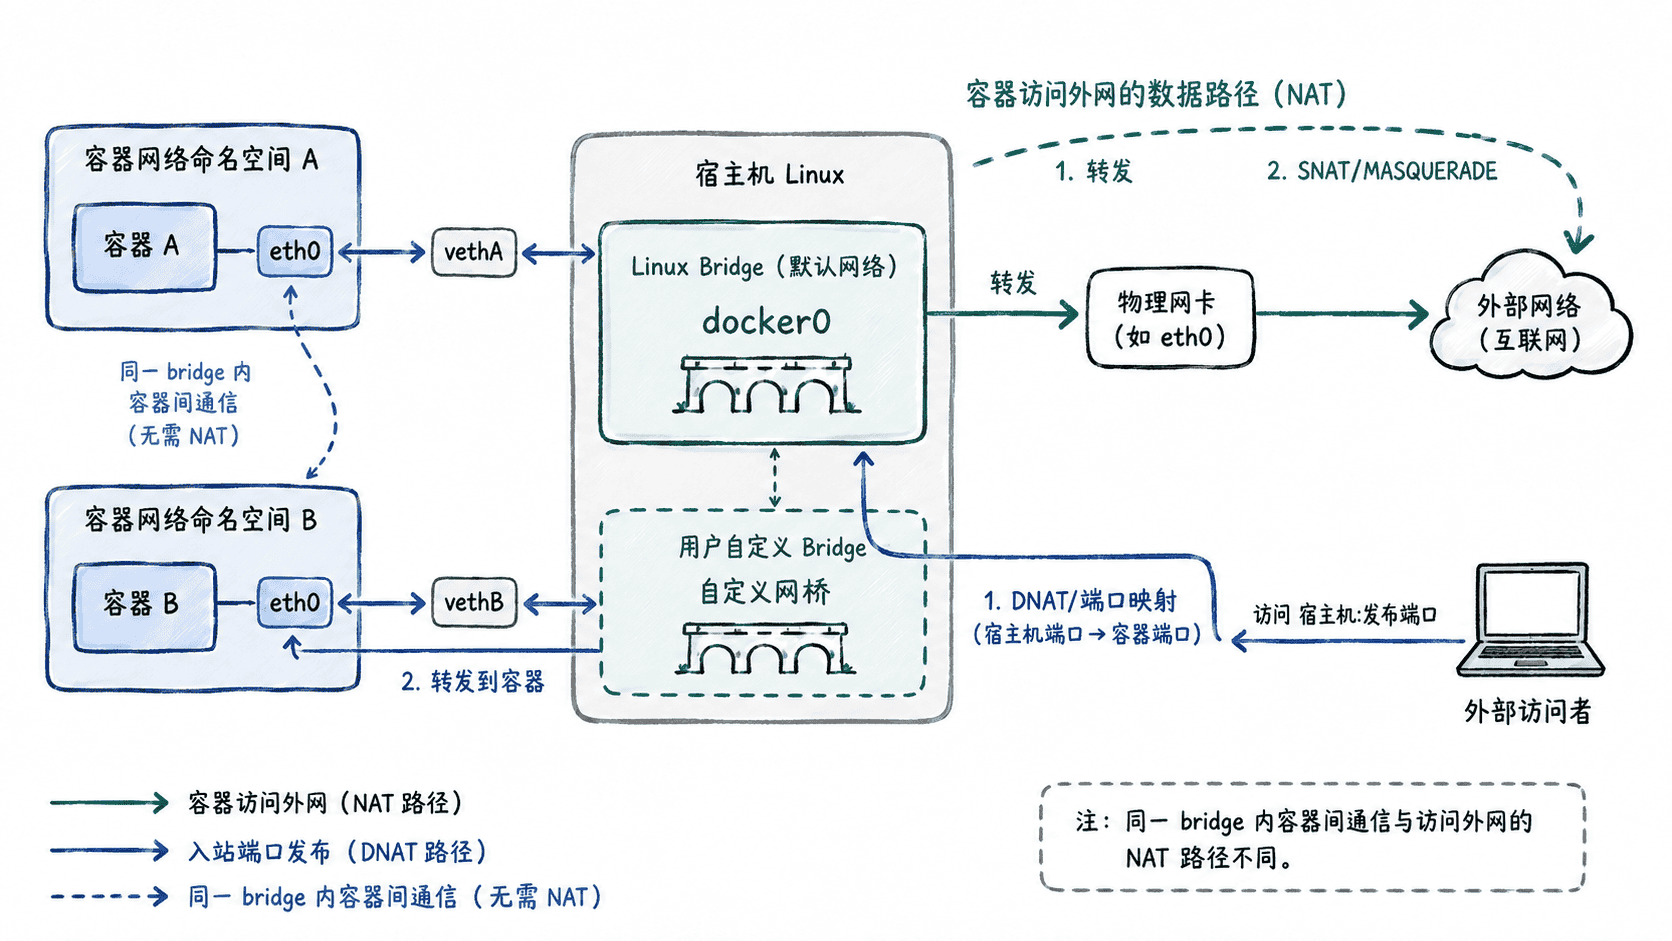
容器能访问同机容器和外部网络,并不是因为它直接使用了宿主机网卡。Docker 会把网络命名空间、虚拟网卡、网桥和转发/NAT 组合起来,为每个容器提供独立网络视角,同时把流量接入宿主机网络。
学习目标
- 说明网络命名空间、veth、网桥和 NAT 各自解决什么问题
- 按数据包路径理解容器间通信与访问外网的差异
- 用容器内部命令验证 IP 地址、默认路由和网关
从容器自己的网络栈开始
在 Linux 容器模型中,每个容器通常拥有独立的网络命名空间,因此它看到自己的接口、IP、路由表和端口空间。容器里的 eth0 通常连接到一对 veth 虚拟网卡的一端,另一端留在宿主机网络命名空间,并接入 Docker 创建的网桥。
默认 bridge 网络通常使用宿主机上的 docker0 网桥;用户自定义 bridge 网络则会创建独立网桥。两个容器接入同一网桥后,可以在该网络内互通。用户自定义 bridge 还提供基于容器名或网络别名的内置 DNS,更适合应用间通信。
一次出站流量如何走
容器访问外网时,数据先从容器 eth0 进入 veth,再到宿主机网桥,由宿主机完成转发。离开宿主机前,Docker 配置的包过滤与 NAT 规则通常会把容器源地址转换成宿主机可对外通信的地址;回包再按连接状态被送回原容器。
容器之间如果位于同一个 bridge 网络,通信主要在该虚拟网络内完成,并不需要依赖“访问公网”那条 NAT 路径。端口发布 -p 又是另一件事:它负责把宿主机入口端口映射到容器端口,而不是让容器获得网络连接能力。
用容器内部视角验证
下面直接启动一个临时 Alpine 容器,查看它在默认 bridge 网络中看到的 IPv4 地址和路由表。
docker run --rm --network bridge alpine:3.22 sh -c 'ip -4 addr show dev eth0; ip route'预期输出
<ID>: eth0@if<ID>: <FLAGS>
    inet <IP>/<PREFIX> brd <BROADCAST> scope global eth0
default via <GATEWAY> dev eth0
<NETWORK>/<PREFIX> dev eth0 scope link src <IP>
实际 IP、网段、接口编号会因 Docker 环境而不同;若本地没有该镜像,首次执行还可能先出现镜像拉取信息。关键是看到容器有自己的 eth0,并通过默认网关把非本地网段的流量交给宿主机侧网络。
处理最容易混淆的边界
网络命名空间提供的是网络栈隔离,并不等于一台完整虚拟机;veth 负责把两个命名空间“接线”,网桥负责同一二层网络内的转发,NAT 则主要解决容器私有地址与外部网络之间的地址转换。
在 Docker Desktop 上,这些 Linux 网桥、veth 和转发规则通常位于 Docker 管理的 Linux 虚拟机内部,因此你未必能在 macOS 或 Windows 主机上直接看到 docker0。无论运行平台如何,理解“容器网络命名空间 → 虚拟链路 → 网桥 → 宿主机转发”的数据路径,才是排查容器通信问题时最稳定的心智模型。