
容器与云原生 / 系统课时
镜像分层与联合文件系统
镜像分层与联合文件系统
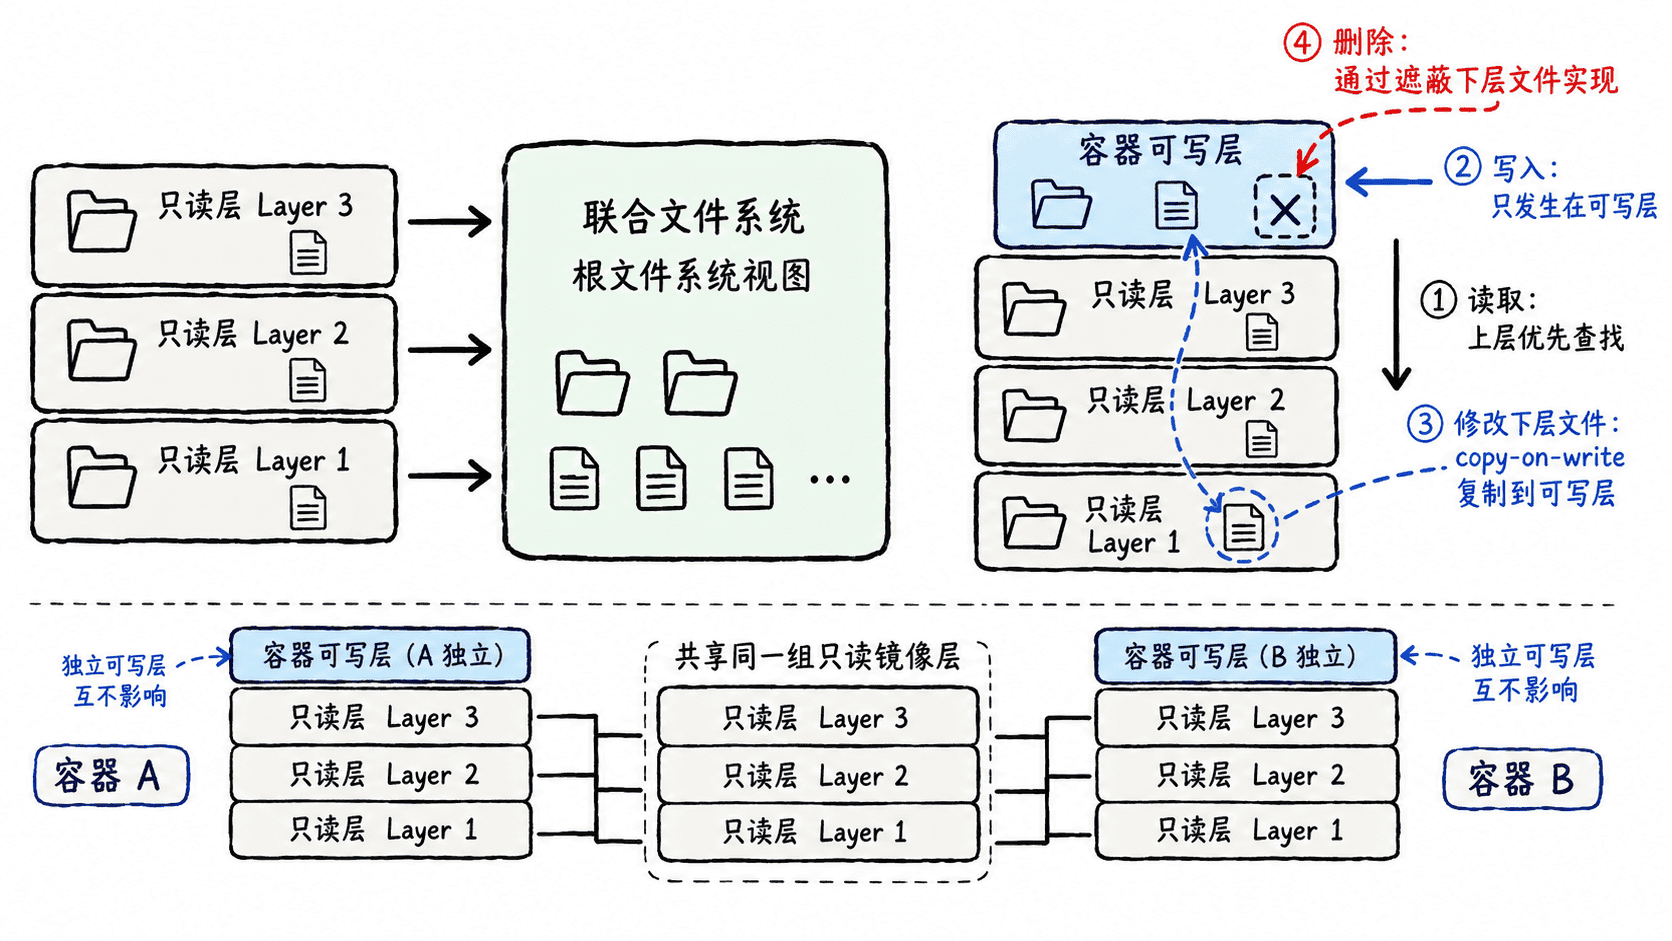
Docker 镜像不是一个整体文件,而是一组按顺序叠加的只读层。理解镜像层、容器可写层与联合文件系统后,你就能判断哪些构建步骤会增加空间、哪些层可以复用,以及容器修改文件时真正发生了什么。
学习目标
- 解释镜像只读层、容器可写层和联合视图之间的关系
- 通过构建与检查命令观察镜像层的组成
- 根据分层机制优化构建缓存与镜像存储
分层到底是什么
Dockerfile 中会改变文件系统的构建步骤产生新的文件系统差异层。镜像最终由这些只读层按顺序组成,并通过内容摘要标识;不同镜像如果引用相同的层,Docker 可以只保存一份,从而减少下载与本地存储开销。
CMD、ENTRYPOINT、ENV 等指令会改变镜像配置,但不一定新增文件系统内容层。判断镜像真正包含多少文件系统层,应查看 RootFS.Layers,而不是只数 Dockerfile 行数或 docker history 的行数。
用最小镜像观察层
新建一个空目录,并保存下面的 Dockerfile。基础镜像提供已有层,两个 RUN 指令各写入一个文件,因此会新增两个文件系统差异层。
FROM alpine:3.20
RUN echo "base" > /base.txt
RUN echo "app" > /app.txt
CMD ["sh", "-c", "cat /base.txt /app.txt"]
在该目录执行构建、检查和运行:
docker build -q -t layer-demo:1 .预期输出
sha256:<IMAGE_ID>然后检查文件系统层并运行容器:
docker image inspect layer-demo:1 --format '{{range .RootFS.Layers}}{{println .}}{{end}}'
docker run --rm layer-demo:1
预期输出
sha256:<LAYER_ID>
sha256:<LAYER_ID>
sha256:<LAYER_ID>
base
app
前三个摘要分别对应基础镜像层和两个 RUN 产生的差异层;实际摘要会不同。容器运行结果应输出 base 与 app。
读写是如何合并的
启动容器后,镜像层仍保持只读,Docker 会在最上方增加一个容器专属的可写层。读取文件时,联合文件系统把这些层呈现成一个普通目录树;同一路径在多个层中存在时,上层版本遮住下层版本。
当进程第一次修改只存在于只读层的文件时,常见存储驱动会采用 copy-on-write:先把需要修改的文件复制到可写层,再修改副本。删除下层文件也不会真的改动镜像层,而是在可写层记录遮蔽信息,因此删除大文件并不会让原镜像层变小。
分层怎样影响构建与存储
分层最直接影响缓存命中。某一步及其输入没有变化时,后续构建可以复用已有结果;一旦较早的步骤失效,其后的依赖步骤通常需要重新执行。因此应把变化少、成本高的步骤放在更稳定的位置,把频繁变化的源码复制放在靠后位置。
层复用也解释了为什么删除标签不一定立即释放对应大小:只要其他镜像仍引用同一内容层,Docker 就必须保留它。反过来,多个镜像共享基础层时,本地实际占用通常小于各镜像“虚拟大小”简单相加的结果。
容易混淆的边界
镜像层是构建产物,容器可写层是运行时状态;两者职责不同。把运行中的修改提交为新镜像会生成新的差异层,但普通容器写入不会反向改变原镜像。
优化镜像时也不要只追求“层越少越好”。更重要的是控制每层内容、让缓存边界稳定,并在同一个构建步骤中清理不再需要的临时文件,因为先写入某一层的大文件即使在后续层删除,旧层仍然保存那部分数据。