
游戏客户端架构 / 系统课时
主动制造失败验证恢复链路
主动制造失败验证恢复链路
存档系统真正危险的不是“正常保存失败”,而是异常发生在写入中间、升级边界或恢复阶段。上线前应主动制造可控故障,观察系统是否能识别坏数据、切换备份、拒绝不兼容版本,并给出可定位的错误,而不是只验证一次成功读写。
学习目标
- 建立覆盖半写文件、旧版本、权限错误和坏备份的故障测试顺序
- 用可重复脚本制造损坏数据,并验证恢复路径是否符合预期
- 明确恢复失败时系统应停止、降级还是提示用户,避免静默覆盖
先定义可观察的恢复链路
一套可测试的存档恢复链路至少要区分“主存档可读”“主存档损坏但备份可读”“主备份都不可读”三种结果。测试时不要只看界面有没有报错,还要检查最终加载的数据来源、错误类型和是否发生了覆盖写入。
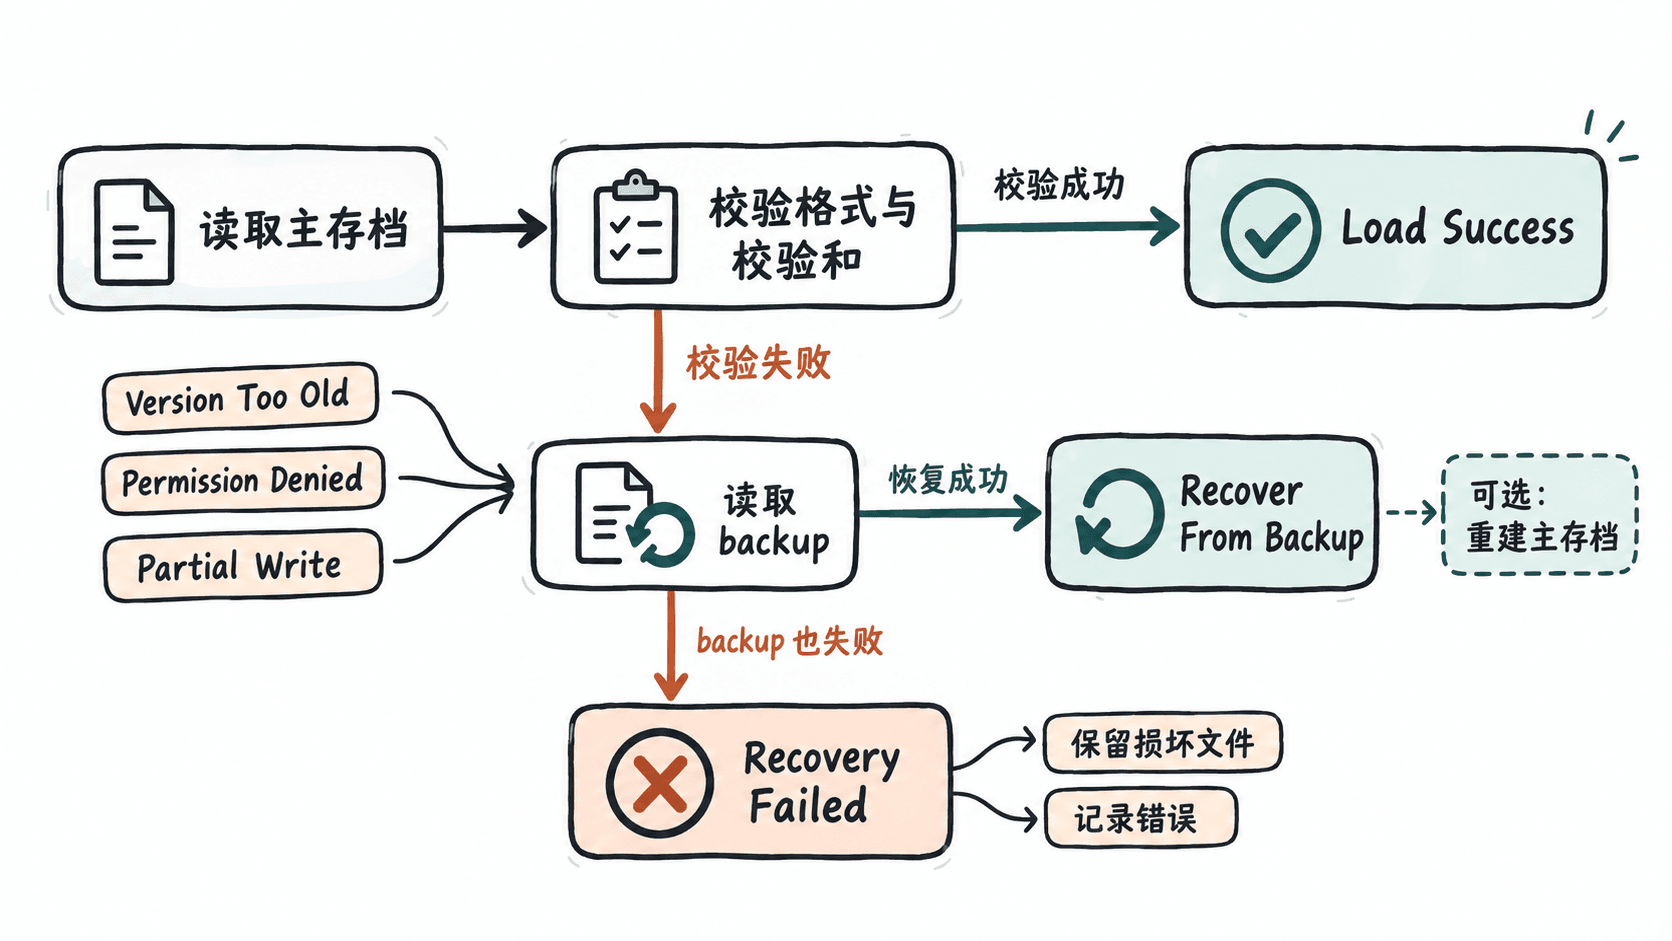
用脚本制造半写与坏备份
下面的 Python 示例建立一个最小存档格式:文件包含 version、player 和 checksum。加载时先校验 JSON,再校验摘要;主存档失败后尝试备份。随后脚本主动截断主存档,再破坏备份,用同一套加载逻辑验证两个恢复阶段。
import hashlib
import json
import tempfile
from pathlib import Path

def checksum(payload: dict) -> str:
    raw = json.dumps(payload, sort_keys=True, separators=(",", ":")).encode("utf-8")
    return hashlib.sha256(raw).hexdigest()

def write_save(path: Path, payload: dict) -> None:
    document = {"version": 2, "player": payload}
    document["checksum"] = checksum(document)
    path.write_text(json.dumps(document), encoding="utf-8")

def read_save(path: Path) -> dict:
    document = json.loads(path.read_text(encoding="utf-8"))
    received = document.pop("checksum")
    if checksum(document) != received:
        raise ValueError("checksum mismatch")
    if document["version"] != 2:
        raise ValueError("unsupported save version")
    return document["player"]

def load_with_backup(primary: Path, backup: Path) -> tuple[str, dict]:
    try:
        return "primary", read_save(primary)
    except (OSError, json.JSONDecodeError, KeyError, ValueError):
        return "backup", read_save(backup)

with tempfile.TemporaryDirectory() as tmp:
    root = Path(tmp)
    primary = root / "save.json"
    backup = root / "save.bak"

    write_save(primary, {"level": 8, "gold": 1200})
    write_save(backup, {"level": 7, "gold": 900})

    # 模拟写入中断:只保留一部分 JSON。
    primary.write_bytes(primary.read_bytes()[:24])
    source, player = load_with_backup(primary, backup)
    print(source, player)

    # 再破坏备份,验证恢复链路会明确失败而不是返回脏数据。
    backup.write_text('{"version": 2, "player": ', encoding="utf-8")
    try:
        load_with_backup(primary, backup)
    except Exception as exc:
        print(type(exc).__name__)
预期输出
backup {'level': 7, 'gold': 900}
JSONDecodeError这里最重要的断言不是异常名称,而是主存档损坏时确实加载了备份;主备份都损坏时没有伪造成功结果。真实项目可以把异常统一映射成自己的错误码,但不要吞掉最终失败。
测试矩阵可以在发布门禁中固定下来,确保每次改动恢复逻辑都重新覆盖关键故障。
| 故障 | 制造方式 | 必须观察的结果 |
|---|---|---|
| 模拟断电 | 在写临时文件、同步磁盘、替换正式文件等边界注入进程终止 | 旧正式存档仍可读,或能从备份恢复 |
| 半写文件 | 截断 JSON、二进制块或容器文件 | 校验失败并进入备份链路 |
| 旧版本 | 使用历史正式版本生成的样本 | 可迁移则迁移,不支持则明确拒绝 |
| 权限错误 | 对写入操作注入 PermissionError,并在目标平台补真机验证 |
保存失败但旧存档不被删除 |
| 坏备份 | 同时破坏主文件与备份 | 停止自动覆盖,保留现场并报告不可恢复 |
分别验证五类典型故障
半写文件应优先测试,因为它最接近进程崩溃或断电时的真实风险。可以在临时文件写入后、重命名前终止进程,或像上例一样截断文件;期望行为是主文件校验失败,系统尝试最近一次完整备份。
旧版本存档要准备真实历史样本,而不是临时手写几个字段。测试至少覆盖“可迁移版本”和“明确不支持版本”:前者升级后数据保持语义一致,后者必须给出可识别错误,不能按当前结构硬读。
权限错误需要在目标平台真实验证。桌面系统可以把测试目录改成只读或使用无写权限目录;移动端则应在沙盒路径和平台生命周期约束下测试。期望行为是保存失败但原有可读存档仍保留,不能先删除旧文件再尝试写新文件。
坏备份用于验证最后一道防线。主文件和备份同时损坏时,系统应进入明确的不可恢复状态:停止自动覆盖、保留原始损坏文件,并记录足够信息供后续分析。
“断电”不必真的拔电源。更可控的方法是在写入流程的关键点注入故障,例如写临时文件后终止进程、fsync 前退出、替换文件前抛异常。这样失败位置可重复,测试结果也能自动化。
验证恢复后没有留下新的隐患
恢复成功后还要检查副作用。首先确认加载的是备份中的完整数据,而不是主文件的一部分;其次确认系统是否需要重建主存档,以及重建失败时会不会破坏仍然可用的备份。
日志中至少应包含存档槽位、版本、失败阶段和错误类别,但不要记录玩家隐私数据或完整存档正文。动态路径、时间和设备信息可记录为诊断字段,测试断言只检查字段存在,不应绑定某个固定 <TIME> 或 <PATH>。
最后把每个故障场景做成可重复测试:准备初始文件、注入单一故障、执行加载、断言数据来源和最终状态、清理目录。只有“故障可重复、恢复结果可断言、失败不会继续破坏数据”,恢复链路才算真正经过验证。