
游戏客户端架构 / 系统课时
权限不足时怎么定位根因
权限不足时怎么定位根因
保存失败出现 UnauthorizedAccessException 或“permission denied”时,真正原因不一定只是权限开关。路径不存在、写到了只读目录、沙盒越界、把文件当目录以及路径拼接错误都可能表现成写入失败。本节用固定排查顺序把问题缩小到可验证的根因。
学习目标
- 按目录、路径、沙盒和实际写权限的顺序定位保存失败
- 用最小写入测试区分序列化问题与文件系统问题
- 根据异常类型选择修复方案并验证结果
先确认最终写到了哪里
排查权限问题时,第一步不是立刻申请更多权限,而是打印最终解析后的绝对路径。开发环境和正式包的工作目录、应用目录往往不同,只看代码里的相对路径无法确认实际写入位置。
同时检查路径代表的是文件还是目录。例如目标本应是 <PATH>/saves/slot-01.json,却提前把整个字符串传给 Directory.CreateDirectory,最终会创建一个名为 slot-01.json 的目录,后续文件写入自然失败。
按固定顺序逐层排查
权限类故障适合从最便宜、最确定的检查开始,而不是随机修改系统设置。
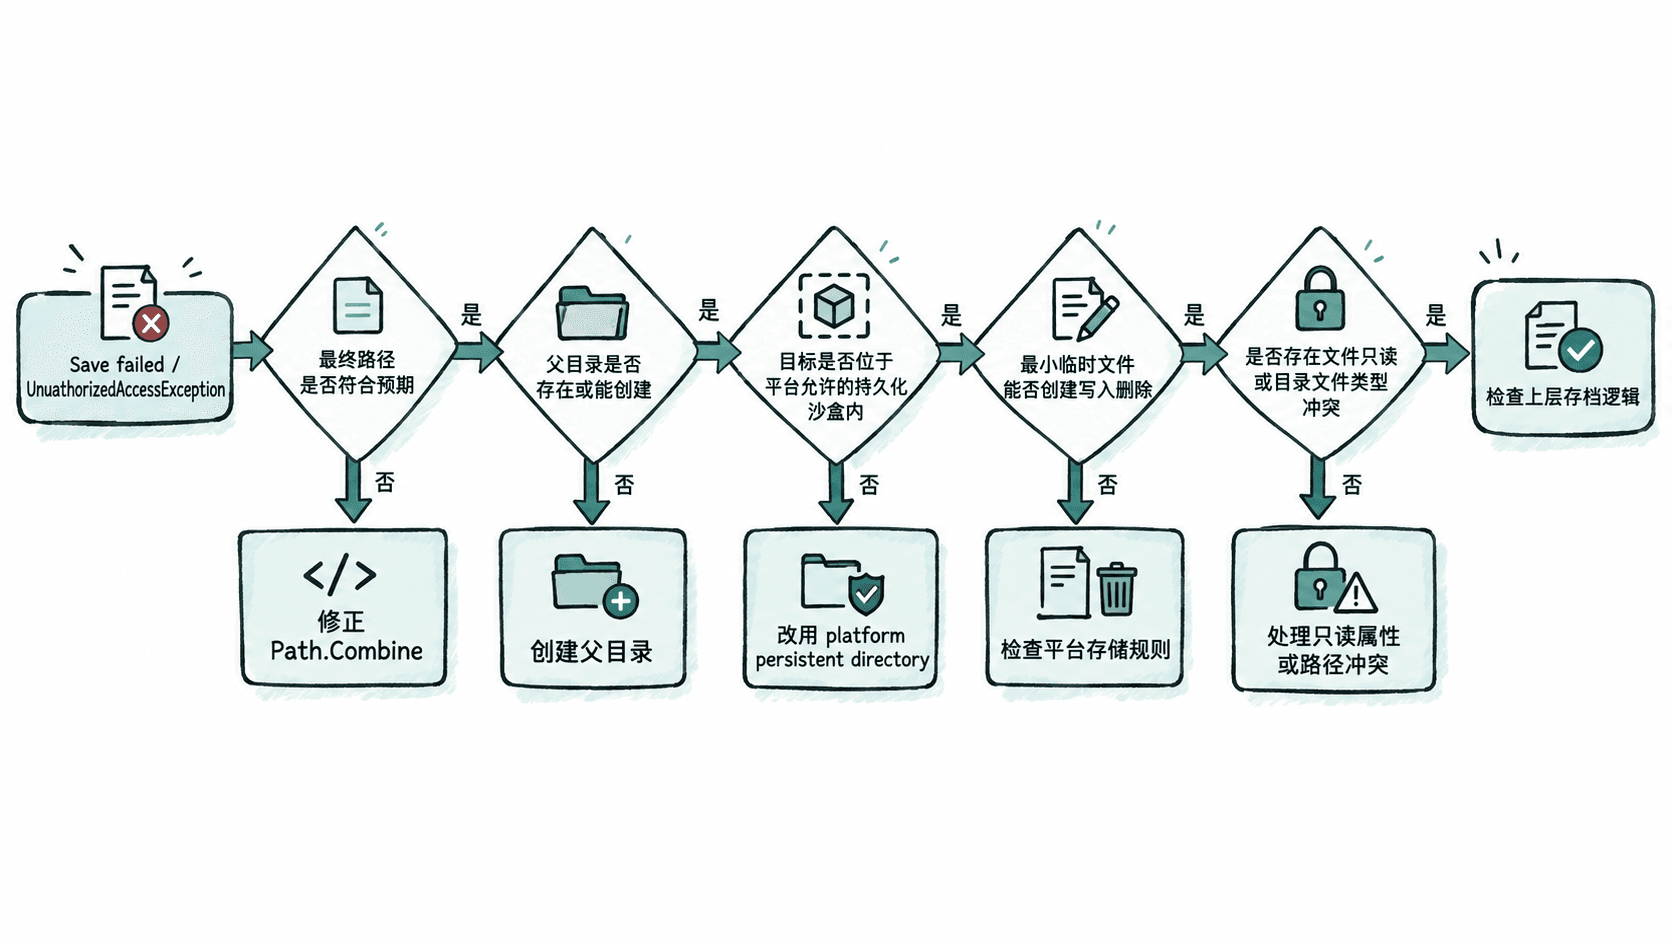
建议依次确认:
- 打印最终绝对路径,确认没有意外写到安装目录、资源目录或其他用户目录。
- 检查父目录是否存在,并尝试显式创建。
- 确认根目录来自平台允许的持久化应用目录,而不是手写绝对路径。
- 在目标目录执行一次“创建临时文件 → 写入 → 读取 → 删除”的最小测试。
- 如果最小测试成功,再回到正式存档流程检查文件占用、替换策略、序列化和并发写入。
这个顺序的关键价值是:先证明文件系统本身能写,再研究更高层的业务逻辑。
用最小探针验证真实写权限
下面的 Unity C# 示例不写正式存档,只在目标目录创建一个探针文件。它同时区分未授权、路径错误和其他 I/O 异常,适合直接挂到测试场景中运行。
using System;
using System.IO;
using UnityEngine;

public sealed class SavePermissionProbe : MonoBehaviour
{
    private void Start()
    {
        string directory = Path.Combine(Application.persistentDataPath, "saves");
        string probePath = Path.Combine(directory, ".write-probe.tmp");

        try
        {
            Directory.CreateDirectory(directory);

            // 只验证最基础的创建、写入、读取和删除能力。
            File.WriteAllText(probePath, "ok");
            string value = File.ReadAllText(probePath);
            File.Delete(probePath);

            Debug.Log($"Write probe succeeded: {value}, path={directory}");
        }
        catch (UnauthorizedAccessException ex)
        {
            Debug.LogError($"Write permission denied: {ex.Message}");
        }
        catch (DirectoryNotFoundException ex)
        {
            Debug.LogError($"Directory invalid: {ex.Message}");
        }
        catch (IOException ex)
        {
            Debug.LogError($"I/O failure: {ex.Message}");
        }
    }
}
目录可正常写入时,预期输出为:
Write probe succeeded: ok, path=<PATH>如果进入异常分支,不要依赖异常文本做跨平台程序逻辑判断,因为不同系统和运行时的消息可能不同;应以异常类型、目标路径以及平台规则共同定位原因。
常见根因怎么区分
路径本身不对时,日志通常会暴露出安装目录、资源目录、空路径或重复拼接的层级。修复方式是回到统一的路径提供器,而不是给错误目录追加权限。
沙盒越界时,移动端尤其常见。应用通常只能直接写自己的容器目录,不能把桌面系统上的任意路径思维照搬过去。正式存档应放到平台提供的持久化应用目录;只有产品确实需要访问用户选择的外部文件时,才接入对应平台的文件选择或授权机制。
目录和文件冲突时,可以出现“看起来存在,但就是写不了”的现象。例如 slot-01.json 已经被错误创建成目录,或者目标文件被标记为只读。此时继续重试没有意义,应先检查文件系统对象类型和属性。
主机存档规则未满足时,也不能简单归类为文件权限。部分平台要求先打开或挂载用户存档空间,再写入并提交;具体流程必须走目标平台官方 SDK 或引擎提供的主机接口,不能通过猜测目录绕过。
修复后要验证完整写入周期
最小探针成功只能证明目录基础写权限正常。正式修复还应验证创建新存档、覆盖已有存档、读取、删除或轮换备份,并在应用重启后再次读取一次。
如果基础探针失败,就继续解决平台路径和权限;如果基础探针成功而正式保存仍失败,排查重点应立即上移到文件占用、并发写入、临时文件替换和序列化流程。把这条边界划清,权限问题通常就不会演变成无方向的反复试错。