
游戏客户端架构 / 系统课时
如何判断存档文件已经损坏
如何判断存档文件已经损坏
存档能被读取并不等于数据一定可靠。本节建立一套从文件长度、格式头、校验和到关键业务字段的分层检查方法,让读档系统在真正使用数据之前发现截断、篡改和语义异常,并给出可执行的 Java 校验示例。
学习目标
- 理解为什么不能只靠 JSON 或二进制格式能否解析来判断存档是否完整
- 使用长度、格式、校验和与关键字段组成分层校验链
- 区分文件损坏、版本不兼容和业务数据异常,避免错误覆盖正常存档
损坏判断要分成多个层次
一个可靠的读档流程不应直接把文件反序列化成游戏对象。更稳妥的顺序是先判断文件结构,再验证内容完整性,最后检查业务字段是否合理。
常见的四层检查如下:
- 长度检查:确认文件至少包含完整文件头,并且声明的数据长度与实际长度一致。它主要发现写入中断、文件截断和错误拼接。
- 格式检查:检查 magic、版本号或固定结构,确认当前文件确实属于自己的存档格式。
- 校验和检查:对实际负载重新计算 CRC32、SHA-256 等摘要,与写入时保存的结果比较,发现内容被修改或部分字节损坏。
- 关键字段检查:确认角色 ID、等级、生命值、地图标识等必需数据存在,并满足合理范围。
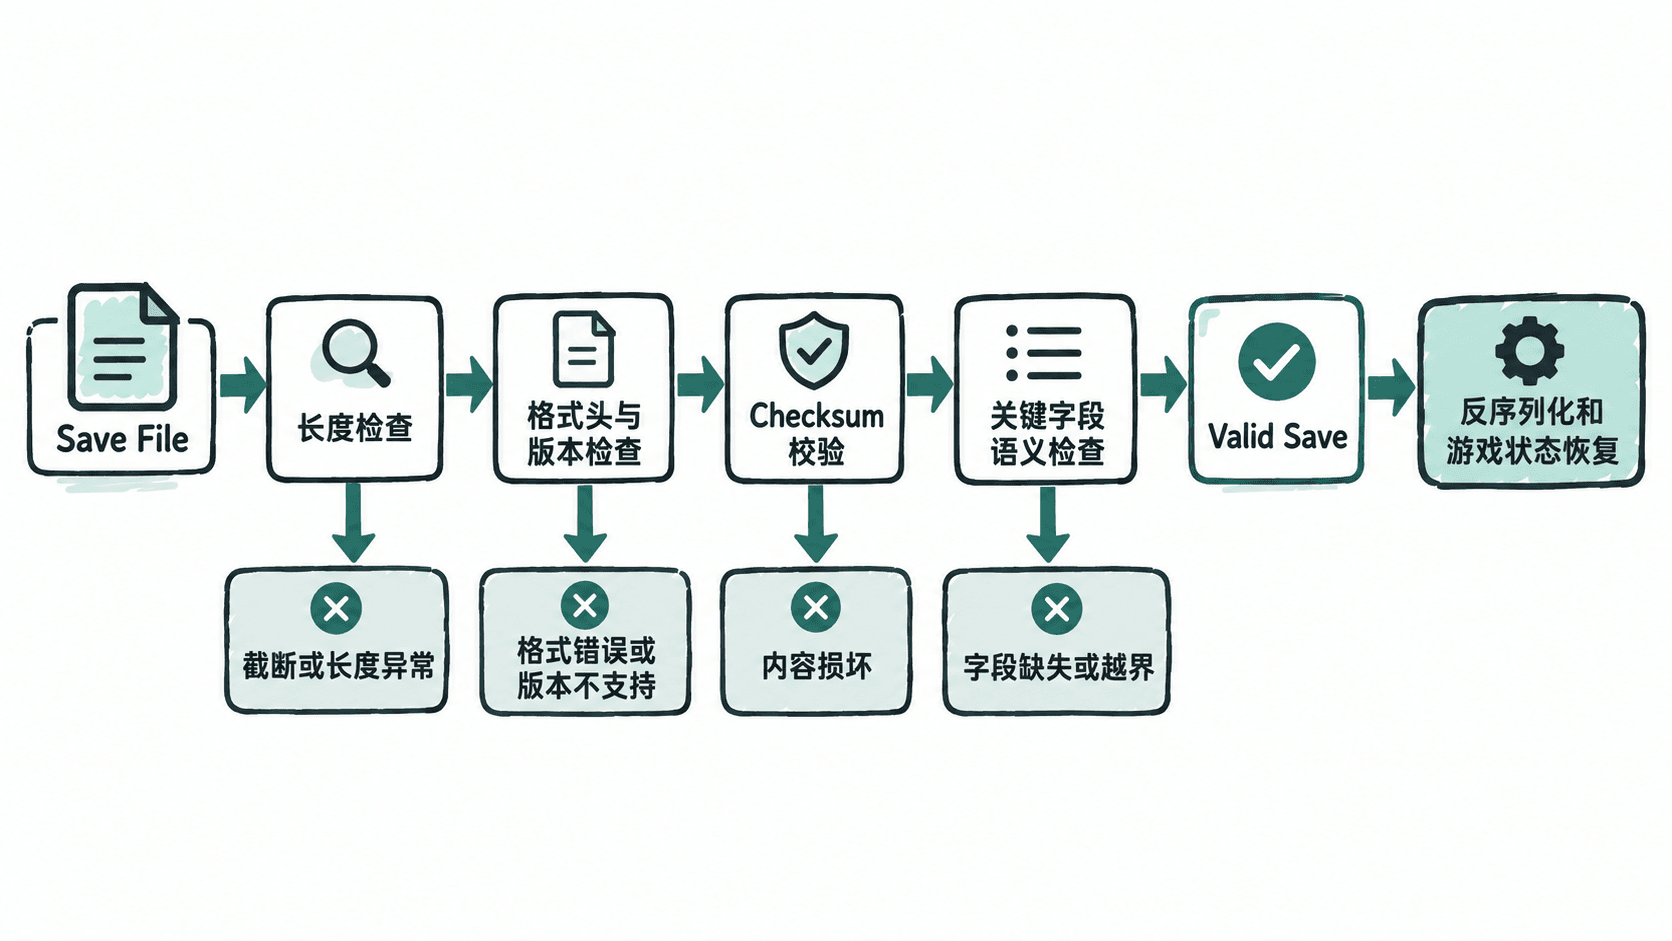
这几层解决的问题并不相同。例如一个格式完全正确的文件,仍然可能因为磁盘损坏导致某几个字节变化;而一个校验和完全匹配的文件,也可能保存了 level=-3 这种业务上不可能出现的数据。
用长度与校验和发现物理损坏
下面定义一个简单二进制存档格式。文件头包含四字节 magic、版本号、负载长度和 CRC32,负载使用 UTF-8 的键值文本。示例只依赖 JDK 标准库,可以直接运行。
import java.io.StringReader;
import java.nio.ByteBuffer;
import java.nio.charset.StandardCharsets;
import java.util.Arrays;
import java.util.Properties;
import java.util.zip.CRC32;

public class SaveIntegrityDemo {
    private static final byte[] MAGIC = {'S', 'A', 'V', 'E'};
    private static final int VERSION = 1;
    private static final int HEADER_SIZE = 4 + 4 + 4 + 8;

    public static void main(String[] args) throws Exception {
        byte[] valid = createSave("playerId=p-1001\nlevel=12\nhp=87\n");
        System.out.println(validate(valid));

        byte[] corrupted = valid.clone();
        corrupted[corrupted.length - 1] ^= 0x01; // 模拟文件中的一个字节发生变化
        System.out.println(validate(corrupted));
    }

    static byte[] createSave(String payloadText) {
        byte[] payload = payloadText.getBytes(StandardCharsets.UTF_8);
        CRC32 crc32 = new CRC32();
        crc32.update(payload);

        ByteBuffer buffer = ByteBuffer.allocate(HEADER_SIZE + payload.length);
        buffer.put(MAGIC);
        buffer.putInt(VERSION);
        buffer.putInt(payload.length);
        buffer.putLong(crc32.getValue());
        buffer.put(payload);
        return buffer.array();
    }

    static String validate(byte[] file) throws Exception {
        if (file.length < HEADER_SIZE) {
            return "CORRUPTED: header truncated";
        }

        ByteBuffer buffer = ByteBuffer.wrap(file);
        byte[] magic = new byte[4];
        buffer.get(magic);
        if (!Arrays.equals(magic, MAGIC)) {
            return "CORRUPTED: invalid format";
        }

        int version = buffer.getInt();
        if (version != VERSION) {
            return "UNSUPPORTED: version=" + version;
        }

        int payloadLength = buffer.getInt();
        long storedChecksum = buffer.getLong();
        if (payloadLength < 0 || file.length != HEADER_SIZE + payloadLength) {
            return "CORRUPTED: invalid length";
        }

        byte[] payload = new byte[payloadLength];
        buffer.get(payload);
        CRC32 crc32 = new CRC32();
        crc32.update(payload);
        if (crc32.getValue() != storedChecksum) {
            return "CORRUPTED: checksum mismatch";
        }

        Properties properties = new Properties();
        properties.load(new StringReader(new String(payload, StandardCharsets.UTF_8)));
        String playerId = properties.getProperty("playerId");
        int level = Integer.parseInt(properties.getProperty("level", "-1"));
        int hp = Integer.parseInt(properties.getProperty("hp", "-1"));

        // 文件完整并不代表业务状态有效,因此最后检查关键字段范围。
        if (playerId == null || playerId.isBlank() || level < 1 || hp < 0 || hp > 100) {
            return "CORRUPTED: invalid required fields";
        }
        return "VALID";
    }
}
预期输出:
VALID
CORRUPTED: checksum mismatch
CRC32 很适合发现随机损坏,计算成本也低,但它不是防恶意篡改的安全机制。如果游戏需要抵抗主动修改,应改用带密钥的 MAC 或签名机制,并把密钥管理问题单独设计,而不是把 CRC32 当成防作弊方案。
格式错误不一定等于文件损坏
校验系统最好返回明确的失败类别,而不是统一抛出“存档损坏”。尤其是版本号不匹配时,文件本身可能完全正常,只是当前客户端不知道如何读取它。
例如可以把结果至少区分为 VALID、CORRUPTED、UNSUPPORTED_VERSION 和 INVALID_CONTENT。这样上层恢复逻辑才能决定下一步是加载备份、执行版本迁移,还是直接提示用户当前客户端版本过旧。
关键字段检查也应以真正影响恢复的数据为主。角色 ID 缺失、数组数量超过允许上限、坐标出现 NaN 等通常值得拒绝;某个非关键统计字段缺失,则可以通过默认值兼容。检查过严会让旧版本正常存档无法升级,检查过松又会把异常状态带进运行时。
在真正恢复游戏状态之前完成验证
完整读档顺序应保持“先验证、后应用”。先读取原始字节并完成结构、校验和和业务约束检查,全部通过后才创建或修改运行中的角色、任务和场景状态。
如果在验证过程中就逐步修改游戏对象,一旦后半段发现损坏,系统还需要回滚已经应用的数据,异常路径会明显复杂。把验证阶段设计成只读操作,则失败时可以直接停止,并安全地切换到备份存档。
最终验收时至少准备正常文件、被截断文件、随机修改一个字节的文件、错误 magic、未知版本和关键字段越界六类样本。只有系统能稳定区分这些情况,并且失败时不修改当前游戏状态,存档损坏检测才算真正建立起来。